Deutsche Welle

Explozii și incendiu după un atac rusesc în regiunea Kiev. Cel puțin 27 de oameni au murit

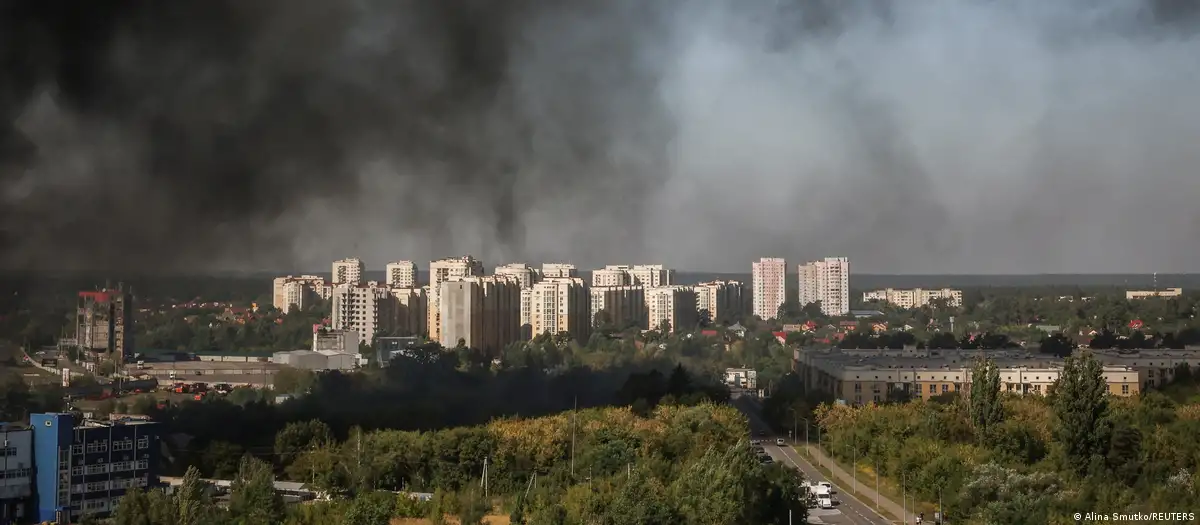
Cel puțin 27 de persoane au murit, iar alte 42 au fost rănite în urma unui atac rusesc asupra unui depozit din raionul Bucea, regiunea Kiev, unde au izbucnit un incendiu și mai multe explozii. Bilanțul a fost anunțat sâmbătă, 29 august, de președintele Ucrainei, Vladimir Zelenski.

Atacul a avut loc în seara de vineri, 28 august. Potrivit lui Zelenski, exploziile au provocat pagube importante infrastructurii din apropiere. Au fost avariate mai multe locuințe, precum și un centru destinat persoanelor în vârstă și celor cu dizabilități.

Peste 370 de persoane au fost evacuate, iar operațiunea continuă, a precizat președintele ucrainean.

Șeful administrației militare regionale Kiev, Timur Tkacenko, a declarat că aproximativ 50 de clădiri din apropierea locului atacului au fost avariate în urma exploziilor.

Ancheta vizează și o posibilă neglijență

Procuratura Generală a Ucrainei a anunțat anterior deschiderea unei anchete penale pentru posibilă neglijență în serviciu, în baza articolului 367 din Codul penal.

Anchetatorii urmează să stabilească nu doar circumstanțele atacului rusesc, ci și dacă anumite condiții au contribuit la agravarea consecințelor acestuia. Printre altele, va fi verificat dacă depozitarea materialelor și obiectelor explozive pe teritoriul întreprinderii era legală.

„Există norme: muniția nu poate fi depozitată în apropierea locuințelor și a altor clădiri rezidențiale. Cu siguranță vor fi trase concluziile de rigoare”, a declarat Zelenski, comentând deschiderea dosarului penal.

Rusia susține că a lovit un depozit de muniții

Potrivit Deutsche Welle, ministerul rus al Apărării a anunțat, în raportul său de dimineață, că forțele ruse au lovit un depozit de muniții din localitatea Milaia.

Potrivit ministerului rus, în depozit se aflau componente și boostere de lansare destinate dronelor cu rază lungă de acțiune FP-1 și FP-2.

Referire la incendiul de la Vîșneve

Premierul ucrainean Serghei Korețki a calificat atacul drept un caz de „neglijență criminală”, comparându-l cu incendiul produs la 6 iulie în orașul Vîșneve, unde fusese atacat un depozit de muniții situat în apropierea unor locuințe.

„Din păcate, putem constata deja că tragedia teribilă de la Vîșneve nu a fost o lecție. În al cincilea an al invaziei pe scară largă, repetarea acelorași greșeli reprezintă o neglijență criminală. Toți cei vinovați, fără excepție, trebuie să fie aspru pedepsiți, pentru ca astfel de situații să nu se mai repete”, a declarat Korețki.

If you have found a spelling error, please, notify us by selecting that text and pressing Ctrl+Enter.

Știri similare

0
Sondaj standard

Ți-a plăcut pluginul nostru?

noi.md

„Datele alegătorilor sunt în siguranță”. Asigurările CEC după atacul cibernetic

Sistemele informaționale electorale nu au fost afectate de recentul incident de securitate cibernetică semnalat în ultimele zile, iar datele alegătorilor sunt în siguranță. Anunțul a fost făcut de Comisia Electorală Centrală (CEC) miercuri, 29 octombrie, într-un comunicat.

„Sistemele informaționale electorale nu au fost afectate, iar datele alegătorilor sunt în siguranță. Integritatea, confidențialitatea și disponibilitatea datelor cu caracter personal ale alegătorilor nu au fost compromise, fiind asigurată continuitatea activităților de administrare a proceselor electorale, inclusiv funcționarea Registrului de Stat al Alegătorilor”, a transmis CEC.

Amintim că, pe 28 octombrie, Agenția de Guvernare Electronică a anunțat că, în urma atacului cibernetic asupra sistemelor informaționale guvernamentale, au fost extrase neautorizat date aferente unui număr de aproximativ 750 000 de IDNP-uri. Informațiile vizate includ date de identificare (nume, prenume, data și locul nașterii), date despre membri ai familiei de gradul 1, statutul de asigurat, medic de familie, prestații sociale, pensii, dizabilitate, permisul de conducere, fotografie, vehicule și companii deținute sau administrate, precum și informații financiare, inclusiv IBAN, datorii fiscale și istoric plăți MPay. Totodată, instituția a precizat că datele aferente cardurilor nu au fost afectate.

Directorul Centrului Național de Management al Crizelor, Serghei Diaconu, a declarat că datele extrase de hackeri nu pot fi folosite direct în scopuri infracționale. În schimb, escrocii pot contacta cetățenii, prezentându-se drept reprezentanți ai băncii, ai vămii sau ai altor organe, adresându-li-se pe nume și prenume și oferindu-le alte detalii din cele sustrase, pentru a solicita date suplimentare, care „sunt deja periculoase”.

Între timp, la ședința Guvernului din 29 octombrie, prim-ministrul Vasile Tofan a anunțat că directoarea AGE, Nicoleta Colomeeț, va pleca din funcție. Oficialul a precizat că interimatul va fi asigurat de Artiom Cociu și a subliniat că, în această perioadă, AGE trebuie să pună accent mai mare pe securitatea serviciilor digitale.

La aceeași reuniune a Cabinetului de miniștri, Vasile Tofan a mai spus că Republica Moldova este ținta unor atacuri cibernetice de amploare. Potrivit lui, autoritățile au indicii despre „o campanie mai largă, cu implicarea unor actori statali străini”, iar serviciile competente investighează inclusiv implicarea acestora în incidentul recent.

Nu mai sunt articole de afișat.
0
Sondaj standard

Ți-a plăcut pluginul nostru?

x
x

Spelling error report

The following text will be sent to our editors: