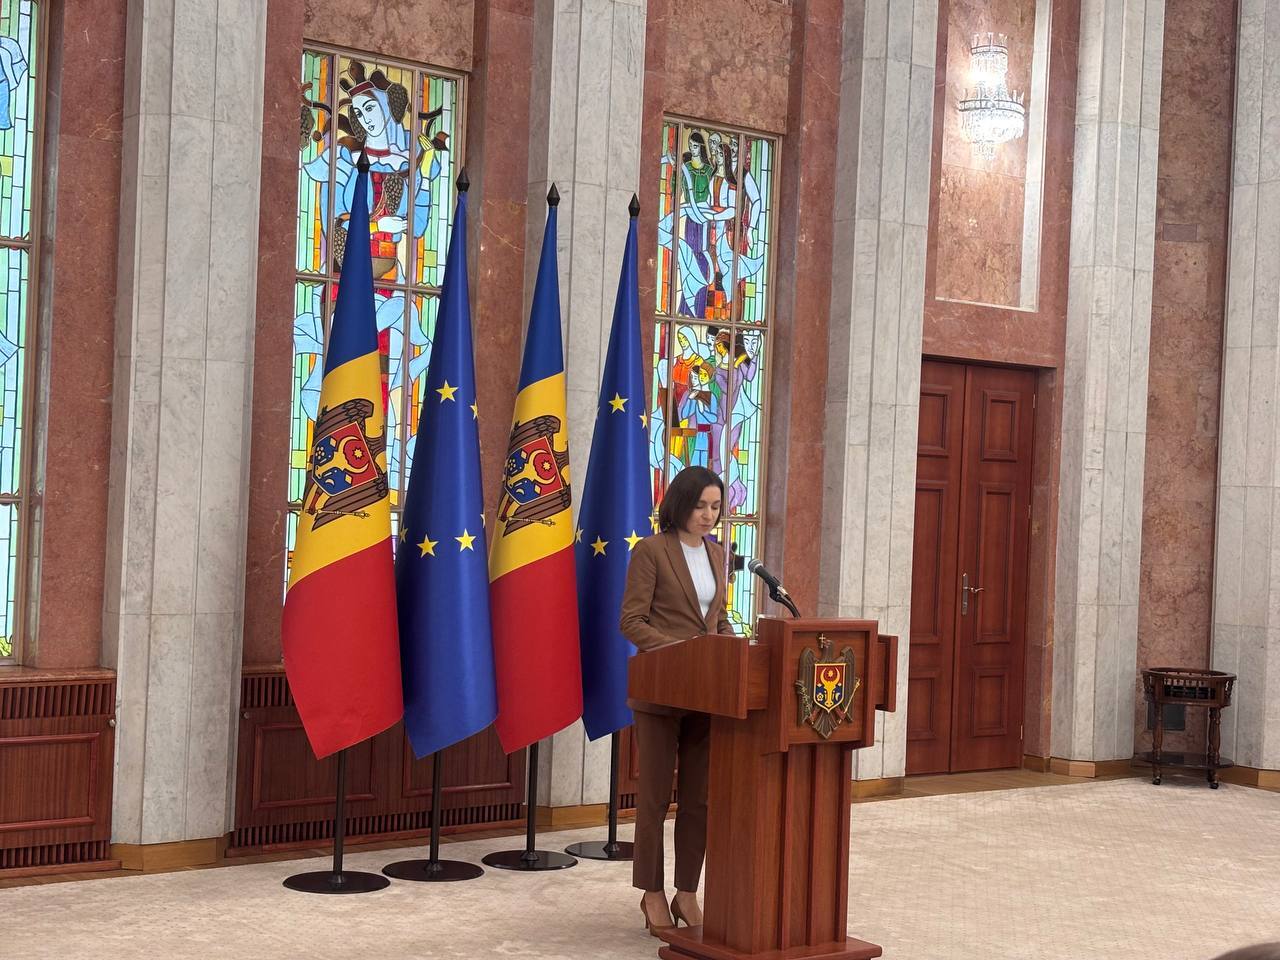
В Молдове во время масштабной кибератаки хакеры смогли получить личные данные около 450 тыс. граждан, а не 750 тыс., как сообщали ранее. Об этом 6 ноября заявила президент Майя Санду после заседания Совета национальной безопасности. Президент заверила, что злоумышленники не получили доступ к банковским счетам граждан, но предупредила, что извлеченную информацию могут использовать в мошеннических целях.
По словам президента, несмотря на то, что во время кибератаки хакеры извлекли коды IBAN, этого недостаточно для доступа к банковским счетам. Тем не менее, глава государства заявила, что банки проинформируют о гражданах, чьи данные извлекли.
С другой стороны, злоумышленники могут использовать данные для мошеннических целей, предупредила Майя Санду.
Президент рассказала, что автоматизированные запросы через более чем 638 IP-адресов, скрывавшие реальный источник, начались вечером 19 октября. Самым интенсивным днем было 20 октября, когда поступило около миллиона запросов за один день, в 30 раз больше, чем в среднем. Также 20 октября извлекли более 260 тыс. данных о родственниках. 21 октября Агентство электронного правительства прекращает утечку данных о родственниках. Уже 23 октября начинали блокировать злоумышленников. 24 октября все атаки заблокировали, и злоумышленники больше не могли красть данные.
По данным президента, госучреждения информировали об инциденте с задержкой. Отсутствие протокола информирования в подобных ситуациях привело к нерешительности в действиях и реакциях.
«Инцидент является следствием архитектуры, в которой данные всех реестров доступны через единую точку, без контроля со стороны владельцев и ограничений по объему. Автоматического оповещения не было, и это серьезная проблема, которую Генеральная прокуратура и другие учреждения должны решить в первую очередь. Да, изменения придется внести на архитектурном уровне, на данный момент проблему решили, и учреждения в существующей системе нашли решения. Но в среднесрочной перспективе необходима другая система, построенная на современных основах. Существующую систему создали около 10 лет назад, если не больше. Ее необходимо изменить», — пояснила Санду.
Она исключила гипотезу о саботаже со стороны государственных учреждений: «Информации о саботаже нет, я думаю, это ошибочная информация».
В стране создадут рабочую группу под руководством премьер-министра для решения проблем кибербезопасности, которая предложит системные решения.
В то же время учащиеся средних и старших классов будут посещать уроки по защите личных данных, паролей и доступа к интернет-аккаунтам, включая электронную почту.
Обращаясь к гражданам, президент напомнила, что ни одно государственное учреждение и ни один банк не запрашивают PIN-коды, пароли или данные карт по телефону или SMS. «При получении такого звонка положите трубку и позвоните в этот банк или в полицию напрямую по номерам телефонов, указанным на официальных страницах учреждений, а не по номеру, с которого вам звонили. Лучше отказаться от звонка, чем стать жертвой обмана», — сказала Санду.
Подписывайтесь на наш Telegram-канал @newsmakerlive. Там оперативно появляется все, что важно знать прямо сейчас о Молдове и регионе.
Хотите поддержать то, что мы делаем?
Вы можете внести вклад в качественную журналистику, поддержав нас единоразово через систему E-commerce от банка maib или оформить ежемесячную подписку на Patreon! Так вы станете частью изменения Молдовы к лучшему. Благодаря вашей поддержке мы сможем реализовывать еще больше новых и важных проектов и оставаться независимыми. Независимо от того, как вы нас поддержите, вы получите небольшой подарок. Переходите по ссылке, чтобы стать нашим соучастником. Это не сложно и даже приятно.
Поддержи NewsMaker!