После кибератаки на государственные информационные системы и реестры Молдовы у граждан возникли вопросы о безопасности персональных данных, документов и электронных услуг. Агентство электронного управления 3 октября разъяснило пять распространенных утверждений о последствиях атаки. В ведомстве рассказали, нужно ли менять удостоверение личности, удалять приложение EVO и насколько безопасна электронная подпись.
Нужно ли менять удостоверение личности?
В агентстве заявили, что после кибератаки менять удостоверение личности не нужно.
В ведомстве пояснили, что получение нового документа не изменит персональный идентификационный номер (IDNP) и не устранит последствия возможной утечки данных.
Означает ли утечка данных, что документы удалили из государственных реестров?
Нет. Как подчеркнули в агентстве, несанкционированное извлечение данных не означает их удаления.
Проведенные к настоящему моменту проверки не выявили изменений или повреждений персональных данных граждан в государственных реестрах.
Произошла ли кибератака из-за устаревшей версии PHP?
В агентстве опровергли утверждения о том, что кибератака стала возможной из-за того, что ведомство не обновило версию PHP — языка программирования, который используют в том числе для разработки веб-сервисов.
По информации агентства, злоумышленники не использовали уязвимости PHP для проведения атаки.
Означает ли отключение EVOSign, что электронную подпись взломали?
В Агентстве электронного управления пояснили, что временное отключение авторизации через EVOSign и двухэтапной аутентификации было профилактической мерой.
Эти функции отключили для проведения дополнительных проверок безопасности. Само по себе их отключение не свидетельствует о компрометации электронной подписи.
Нужно ли удалять учетную запись EVO, чтобы предотвратить утечку данных?
В агентстве заявили, что удалять учетную запись мобильного приложения EVO не требуется.
Ведомство пояснило, что недавнюю кибератаку направили на государственные информационные системы и реестры, в которых хранятся данные, а не на учетные записи пользователей мобильного приложения EVO.
Куда обращаться за информацией о своих данных?
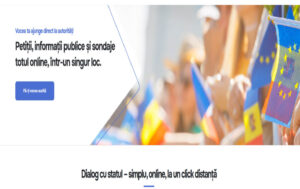
Граждане, которые хотят получить разъяснения о своей ситуации, могут направить обращение в Агентство электронного управления несколькими способами: через платформу eDemocrație.gov.md, подписав обращение электронной подписью; по электронной почте [email protected], направив электронно подписанное обращение; в письменном виде, подписав обращение от руки и отправив его по почте или передав непосредственно в Агентство электронного управления.
В ведомстве уточнили, что информацию, касающуюся конкретного человека, могут предоставить после подтверждения его личности.
Кроме того, агентство призвало граждан сохранять бдительность при получении подозрительных звонков и сообщений.
«Не сообщайте пароли, PIN-коды и коды аутентификации и не подтверждайте платежи, которые вы не инициировали», — предупредили в ведомстве.
Агентство электронного управления заверило, что продолжит информировать граждан о принятых мерах и подтвержденных результатах проверок через официальные каналы связи.
***
Ранее пресс-секретарь правительства Думитру Чорич сообщал, что информация о предполагаемом взломе электронных подписей в Молдове не соответствует действительности. Чорич ссылался на предварительные результаты расследования Службы информационных технологий и кибербезопасности (STISC). Поводом стало сообщение гражданина, который утверждал, что обнаружил перевод денег между банковскими счетами организации, которую он представляет. По его словам, операцию подтвердили его мобильной подписью, хотя сам он ее не совершал. Позже мужчина удалил публикацию, однако информацию успели распространить публичные лица, в том числе депутаты. На ситуацию отреагировали депутат Ион Кику и представители STISC.
Напомним, что в октябре Молдова столкнулась с масштабной кибератакой на государственные сервисы. Злоумышленники могли получить персональные данные, связанные примерно с 750 тыс. IDNP, а власти предупредили, что эту информацию могут использовать мошенники.
Агентство электронного управления (AGE) 30 октября раскрыло новые подробности масштабной кибератаки на государственные сервисы Молдовы. В ответе на запрос NM ведомство объяснило, через какие сервисы злоумышленники получили доступ к персональным данным граждан, какие недостатки безопасности позволили это сделать и как власти обнаружили атаку. Кроме того, агентство допустило, что пострадавших могут не уведомлять индивидуально.
Национальный банк Молдовы (НБМ) 2 ноября заверил, что банковские счета жителей страны находятся в безопасности, и призвал не поддаваться панике из-за распространяемой в сети дезинформации.
Подписывайтесь на наш Telegram-канал @newsmakerlive. Там оперативно появляется все, что важно знать прямо сейчас о Молдове и регионе.
Хотите поддержать то, что мы делаем?
Вы можете внести вклад в качественную журналистику, поддержав нас единоразово через систему E-commerce от банка maib или оформить ежемесячную подписку на Patreon! Так вы станете частью изменения Молдовы к лучшему. Благодаря вашей поддержке мы сможем реализовывать еще больше новых и важных проектов и оставаться независимыми. Независимо от того, как вы нас поддержите, вы получите небольшой подарок. Переходите по ссылке, чтобы стать нашим соучастником. Это не сложно и даже приятно.
Поддержи NewsMaker!