Chicu a „mulțumit” Rusiei pentru dronele care survolează Moldova… în numele PAS. De ce a șters postarea după „un minut”?

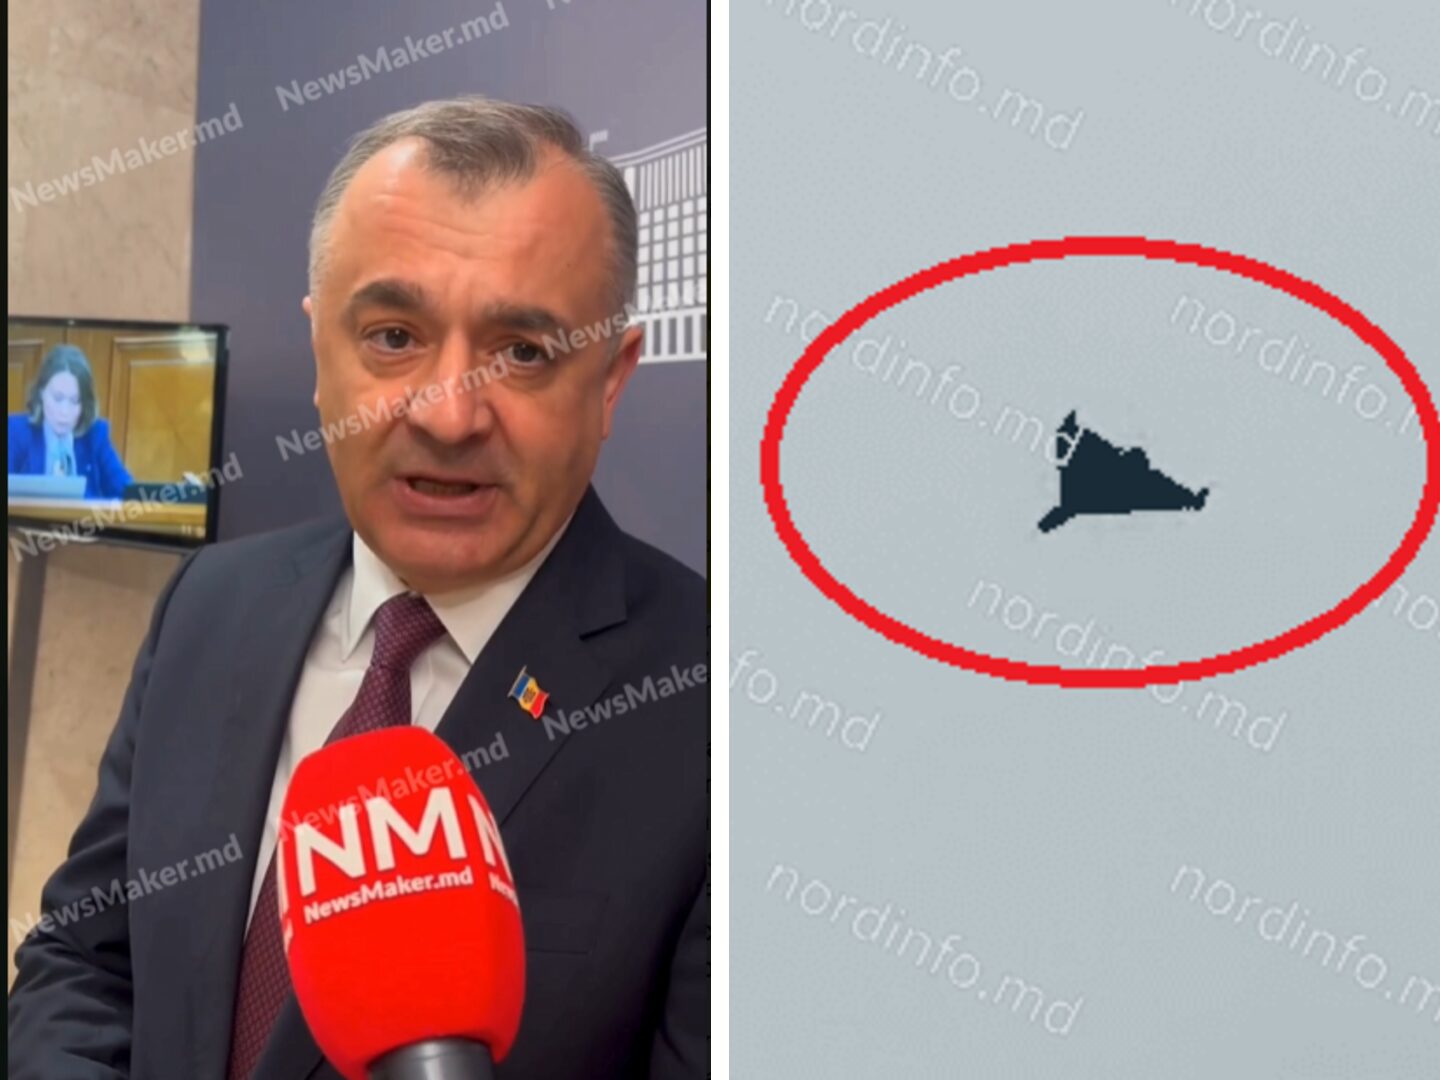
Deputatul Ion Chicu, fost prim-ministru și membru al comisiei pentru politică externă din cadrul blocului Alternativa, a șters o postare de pe Facebook în care „mulțumea” Rusiei pentru survolarea ilegală a spațiului aerian al Moldovei, după ce aceasta a stârnit reacții publice. Chicu a explicat pentru NewsMaker, înaintea ședinței Parlamentului din 14 mai, că postarea reprezenta o ironie la adresa PAS, nu o mulțumire reală adresată Rusiei.

„Nu duceți oamenii în eroare. Era o mențiune că PAS mulțumește Rusiei pentru provocările pe care le face, pentru că asta îi aduce câștig de cauză politică. Anume PAS-ul utilizează provocările Federației Ruse în scopuri politice”, a declarat Chicu.

Deputatul a explicat că postarea a fost ștearsă deoarece „oamenii nu mai cunosc bine limba rusă și speculează” pe marginea ei, adăugând că pe pagina oficială a partidului există „o condamnare vehementă” a survolului ilegal.

Postarea, scrisă în limba rusă, conținea textul „Ne exprimăm recunoștința profundă Rusiei pentru încălcările frecvente ale spațiului nostru aerian de către Shahed-urile voastre. Faceți o treabă grozavă cu noi!”, semnat „/PAS/”.

Incidentul nu a trecut neobservat în plenul Parlamentului. Vicepreședinta instituției, Doina Gherman, a condamnat postarea în cadrul ședinței din 14 mai.

„Ieri, după ce o dronă rusească a survolat spațiul aerian al Republicii Moldova, un fost prim-ministru, actual deputat și membru al comisiei politică externă, a publicat pe o rețea de socializare o postare pretins ironică, dar foarte gravă, pe care, deși a șters-o ulterior, nu o putem trece nicidecum cu vederea”, a declarat Gherman.

Vicepreședinta Parlamentului a chemat toate forțele politice la seriozitate pe subiecte ce țin de securitatea țării.

„Condamnăm ferm asemenea declarații halucinante despre încălcarea spațiului nostru aerian, siguranța cetățenilor Republicii Moldova, dar și agresiunea provocată de Federația Rusă împotriva Ucrainei. Este inadmisibil ca o persoană publică să instige la război, punând în pericol siguranța oamenilor”, a adăugat Gherman.

***

Pe 13 mai, o dronă a survolat ilegal spațiul aerian al Moldovei, intrând din direcția Ucrainei și traversând țara de la nord la sud, de la raionul Ocnița până în zona Giurgiulești. Ministerul Apărării a anunțat că spațiul aerian a fost temporar închis, iar Ministerul Afacerilor Externe a condamnat incidentul, calificându-l drept „o încălcare inadmisibilă a suveranității și integrității teritoriale” a Moldovei.


Abonați-vă la canalul de Telegram NewsMaker în română. Relatăm despre cele mai importante știri din țară și de peste hotare.


Vreți să susțineți ceea ce facem?

Puteți contribui la realizarea jurnalismului calitativ. Pentru aceasta, puteți contribui printr-o donație unică prin sistemul E-commerce de la maib sau puteți întocmi un abonament lunar pe Patreon! În acest mod, puteți fi parte a schimbării în bine pentru Moldova. Datorită contribuției dvs, noi vom avea posibilitatea să transformăm în realitate și mai multe proiecte noi și importante și, ceea ce este la fel de important, să rămânem independenți. Indiferent de mărimea contribuției, veți primi un mic cadou. Accesați linkul pentru a fi complicele nostru. Nu este greu, ba chiar plăcut.

Susțineți NewsMaker!
If you have found a spelling error, please, notify us by selecting that text and pressing Ctrl+Enter.

Știri similare

0
Sondaj standard

Ți-a plăcut pluginul nostru?

TVR Moldova/foto simbol

O nouă tentativă de atac cibernetic: mai multe servicii oferite de stat rămân indisponibile sau greu de accesat

O parte dintre serviciile publice electronice oferite de Ministerul Afacerilor Interne (MAI) sunt temporar indisponibile sau pot înregistra dificultăți de accesare. De asemenea, unele servicii cadastrale online, oferite de instituția publică Cadastrul Bunurilor Imobile, nu sunt disponibile. Între timp, Guvernul a prezentat o listă a actelor permise care nu vor putea fi solicitate online. Situația are loc după ce, în noaptea de 22 octombrie, mai multe servicii publice digitale ale statului au fost vizate de un atac cibernetic. Menționăm că, în seara zilei de 25 octombrie, Agenția de Guvernare Electronică (AGE) a informat că specialiștii au identificat și blocat o nouă tentativă de accesare forțată a unui număr de servicii publice guvernamentale.

Ce spune MAI

„O parte dintre serviciile publice electronice oferite de MAI sunt temporar indisponibile sau pot înregistra dificultăți de accesare. Această situație este determinată de măsurile de securitate întreprinse la nivelul infrastructurii digitale guvernamentale, în contextul incidentelor cibernetice recente, despre care a informat Agenția de Guvernare Electronică, Serviciul Tehnologia Informației și Securitate Cibernetică și Agenția pentru Securitate Cibernetică. Întrucât anumite servicii electronice ale MAI sunt interconectate cu platformele guvernamentale administrate de AGE, disponibilitatea acestora este influențată de funcționarea componentelor respective”, a comunicat MAI.

Potrivit ministerului, restabilirea accesului la serviciile electronice va avea loc pe măsura reluării funcționării platformelor guvernamentale de care acestea depind.

Ce spune instituția publică Cadastrul Bunurilor Imobile 

Instituția a informat cetățenii și reprezentanții mediului de afaceri că, în această perioadă, unele servicii cadastrale online nu sunt disponibile din cauza măsurilor de securitate implementate la nivelul infrastructurii guvernamentale, în urma incidentelor cibernetice recente.

„Astfel, prin intermediul Platformei de Dezvoltare a Serviciilor Electronice (PDSE), nu pot fi depuse cereri online și nu pot fi procesate cererile deja depuse. De asemenea, serviciul PDSE Notari este temporar indisponibil. Aceste măsuri sunt necesare pentru verificarea și securizarea sistemelor informatice”, a precizat instituția.

Ce declară Agenția de Guvernare Electronică

În seara zilei de 25 octombrie, Agenția de Guvernare Electronică informa că mai multe servicii publice digitale destinate cetățenilor și antreprenorilor, inclusiv cele privind depunerea și emiterea actelor permisive, rămâneau temporar deconectate, ca măsură de securitate necesară pentru investigarea incidentelor cibernetice recente, verificarea infrastructurii guvernamentale și restabilirea treptată a serviciilor.

Potrivit Agenției, circa 15 specialiști verificau și securizau sistemele, astfel încât serviciile să poată fi reluate fără a expune datele cetățenilor sau ale companiilor unor riscuri suplimentare. Instituția a precizat că echipele au lucrat fără întrerupere, inclusiv în perioada 23-25 octombrie, iar în noaptea de 24 spre 25 octombrie, în jurul orei 02:00, specialiștii au identificat și blocat o nouă tentativă de accesare forțată a unui număr de servicii publice guvernamentale.

Precizările Guvernului

Purtătorul de cuvânt al Guvernului, Dumitru Ciorici, a declarat că „atacul este unul de proporții, dimensionat pe foarte multe servicii digitale oferite de stat”. „Din acest motiv, fiecare instituție acționează atât individual, cât și în coordonare cu AGE/STISC/ASC pentru a se securiza suplimentar / implementa update-uri necesare ale sistemelor”, a adăugat acesta.

Potrivit lui Ciorici, printre actele permise care nu vor putea fi solicitate online din cauza atacului sunt:

  • Certificat fitosanitar pentru export sau reexport
  • Notificare în comerț
  • Autorizație sanitar-veterinară pentru mijloacele de transport
  • Notificarea produselor cosmetice
  • Certificat de urbanism pentru proiectare
  • Autorizație de import al medicamentelor înregistrate, materiei prime medicamentoase, al materialelor, al articolelor, al ambalajului primar și secundar utilizate la prepararea și producerea medicamentelor
  • Certificat de înregistrare în domeniul siguranței alimentelor
  • Certificat de înregistrare a produselor biocide
  • Certificat de acreditare
  • Aviz sanitar pentru produse alimentare și nealimentare cu impact asupra sănătății.

Amintim că, în seara zilei de 24 octombrie, Agenția de Guvernare Electronică din Republica Moldova a anunțat că mai multe servicii publice digitale ale statului au fost vizate de un atac cibernetic în noaptea de 22 octombrie, care a fost stopat. Potrivit instituției, atacul a avut ca scop extragerea datelor cu caracter personal. În context, Agenția s-a adresat cetățenilor, menționând că datele lor personale „pot fi folosite în tentative de fraudă”. Detalii AICI.

Nu mai sunt articole de afișat.
0
Sondaj standard

Ți-a plăcut pluginul nostru?

x
x

Spelling error report

The following text will be sent to our editors: