Airport World

Noi reguli pe aeroporturile din Uniunea Europeană. Ce trebuie să știe pasagerii

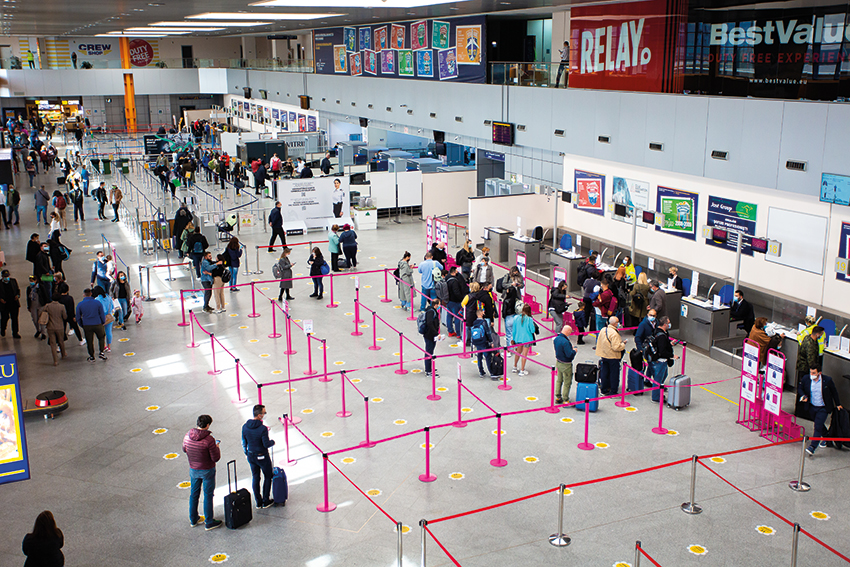
Uniunea Europeană se pregătește să elimine una dintre cele mai restrictive reguli de securitate din aeroporturi. Pasagerii nu vor mai fi obligați să arunce apa sau alte lichide aflate în recipiente mai mari de 100 ml la controlul de securitate, odată ce aeroporturile vor fi echipate cu noile sisteme de scanare, transmite Digi24.

Comisia Europeană a confirmat că această schimbare este în curs de implementare și că va fi posibilă datorită unor tehnologii de scanare avansate, capabile să detecteze cu precizie explozibilii lichizi. Până acum, regulamentele UE impuneau ca toate lichidele transportate în bagajul de mână să fie ambalate în recipiente de maximum 100 ml și să fie plasate într-o pungă transparentă, din cauza limitărilor echipamentelor clasice, cum sunt aparatele cu raze X.

Noile sisteme de screening, deja instalate în aeroporturi din Roma și Milano, promit o schimbare radicală. Deși vara trecută Comisia Europeană a impus o restricție temporară privind utilizarea acestor tehnologii, în luna iunie a fost aprobată o versiune testată cu succes. Urmează ca fiecare producător de echipamente să își supună tehnologia testelor oficiale, iar după aprobare, acestea vor putea fi folosite în întreaga Uniune Europeană.

Regula privind lichidele a fost introdusă în anul 2006, în contextul unor amenințări teroriste, și a fost menținută până în prezent pe majoritatea aeroporturilor. Unele terminale au început deja să o relaxeze după ce au investit în scanere performante. Este și cazul aeroportului din Cluj-Napoca, care a alocat 16 milioane de lei pentru achiziția acestor echipamente. În prezent, se lucrează la actualizarea softurilor, astfel încât aeroportul să poată elimina complet restricția în perioada următoare.
If you have found a spelling error, please, notify us by selecting that text and pressing Ctrl+Enter.

Știri similare

0
Sondaj standard

Ți-a plăcut pluginul nostru?

parlament.md

Audieri în Parlament, după atacul cibernetic care a dus la furtul datelor a 750.000 de moldoveni. Carp: „Cel mai probabil vor fi cu ușile închise”

Comisia parlamentară securitate națională, apărare și ordine publică, condusă de deputatul PAS Lilian Carp, va organiza audieri cu ușile închise privind atacul cibernetic asupra sistemelor informaționale guvernamentale, în urma căruia au fost furate datele a circa 750 000 de moldoveni. Subiectul va fi discutat miercuri, 4 noiembrie, începând cu ora 09:00. Anunțul a fost făcut de Lilian Carp în cadrul ședinței plenare a Parlamentului din 29 octombrie.

„În cadrul Comisiei securitate, apărare națională și ordine publică am votat unanim privind audierile instituțiilor de stat privind acel incident cu atacurile cibernetice. Vor avea loc miercuri, ora 09:00. (…) Cel mai probabil vor fi ușile închise pentru că sunt date cu caracter personal. După aceea, vom face declarațiile”, a declarat Lilian Carp.

Amintim că, pe 27 octombrie, Agenția de Guvernare Electronică a anunțat că, în urma atacului cibernetic asupra sistemelor informaționale guvernamentale, au fost extrase neautorizat date aferente unui număr de aproximativ 750 000 de IDNP-uri. Informațiile vizate includ date de identificare (nume, prenume, data și locul nașterii), date despre membri ai familiei de gradul 1, statutul de asigurat, medic de familie, prestații sociale, pensii, dizabilitate, permisul de conducere, fotografie, vehicule și companii deținute sau administrate, precum și informații financiare, inclusiv IBAN, datorii fiscale și istoric plăți MPay. Totodată, instituția a precizat că datele aferente cardurilor nu au fost afectate.

Directorul Centrului Național de Management al Crizelor, Serghei Diaconu, a declarat că datele extrase de hackeri nu pot fi folosite direct în scopuri infracționale. În schimb, escrocii pot contacta cetățenii, prezentându-se drept reprezentanți ai băncii, ai vămii sau ai altor organe, adresându-li-se pe nume și prenume și oferindu-le alte detalii din cele sustrase, pentru a solicita date suplimentare, care „sunt deja periculoase”.

Între timp, la ședința Guvernului din 28 octombrie, prim-ministrul Vasile Tofan a anunțat că directoarea AGE, Nicoleta Colomeeț, va pleca din funcție. Oficialul a precizat că interimatul va fi asigurat de Artiom Cociu și a subliniat că, în această perioadă, AGE trebuie să pună accent mai mare pe securitatea serviciilor digitale.

La aceeași reuniune a Cabinetului de miniștri, Vasile Tofan a mai spus că Republica Moldova este ținta unor atacuri cibernetice de amploare. Potrivit lui, autoritățile au indicii despre „o campanie mai largă, cu implicarea unor actori statali străini”, iar serviciile competente investighează inclusiv implicarea acestora în incidentul recent.

Tot pe 28 octombrie, instituția prezidențială a anunțat că președinta Maia Sandu a convocat o ședință a Consiliului Național de Securitate pentru zilele următoare, în cadrul căreia va fi analizat atacul cibernetic asupra sistemelor informaționale guvernamentale și măsurile de răspuns.

Nu mai sunt articole de afișat.
0
Sondaj standard

Ți-a plăcut pluginul nostru?

x
x

Spelling error report

The following text will be sent to our editors: