dpa picture alliance

O rachetă rusească a căzut în Polonia în decembrie, dar un comandant neglijent nu a informat pe nimeni

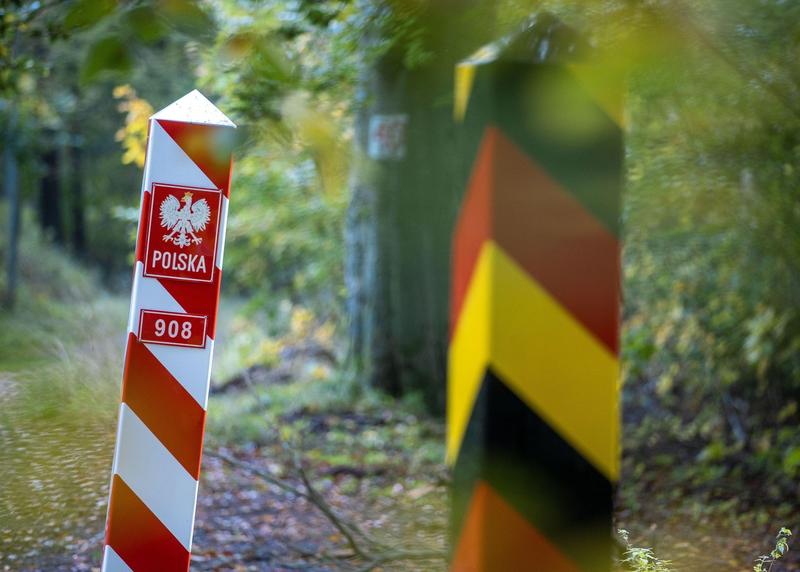
Ministrul polonez al apărării, Mariusz Blaszczak, a declarat pe 11 mai că armata a avut cunoştinţă despre o posibilă rachetă care în decembrie s-a îndreptat către spaţiul aerian al Poloniei, dar un comandant neglijent nu a informat pe nimeni despre acest incident. Reacţia ministrului venind după ce mass-media poloneze au anunţat că un obiect descoperit într-o pădure din nordul Poloniei în aprilie este o rachetă rusească KH-55, relatează HotNews.

Polonia este atentă la posibile pătrunderi accidentale de acest fel pe teritoriul său în contextul războiului din Ucraina vecină, mai ales după ce în noiembrie o rachetă antiaeriană a Ucrainei lansată în timpul unui raid rusesc a căzut în Polonia şi a ucis acolo două persoane.

Potrivit relatărilor presei poloneze din ultimele zile, în luna decembrie un obiect a fost detectat intrând în spaţiul aerian al Poloniei. Conform aceloraşi relatări, un biciclist a descoperit întâmplător în aprilie într-o pădure din nordul Poloniei, la circa 500 de kilometri de graniţa estică, un obiect misterios, iar analiza ulterioară a acestuia a relevat că este vorba despre o rachetă rusească aer-sol. În tot acest timp, guvernul polonez nu a spus nimic despre acest incident.

„Comandantul operaţional nu şi-a îndeplinit obligaţiile de a mă informa atât pe mine cât şi celelalte servicii”

Joi, ministrul polonez al apărării a declarat că a cerut atunci investigarea incidentului, constatând astfel că în cadrul Comandamentului Operaţional al Forţelor Armate au fost primite în acel moment din partea Ucrainei informaţii despre „un obiect aerian neidentificat” ce se îndrepta în direcţia Poloniei, dar respectivul comandament nu a luat măsurile corespunzătoare. Însă militarii polonezi şi colegii lor americani prezenţi în Polonia au monitorizat deplasarea obiectului.

„S-a stabilit că, în data de 16 decembrie, centrul de operaţiuni aeriene subordonat comandantului operaţional a recepţionat dinspre partea ucraineană informaţia că un obiect, care poate fi o rachetă, se apropie de spaţiul aerian polonez”, a confirmat ministrul Mariusz Blaszczak. „Conform rezultatelor verificării, comandantul operaţional nu şi-a îndeplinit obligaţiile de a mă informa pe mine (…) şi celelalte servicii cu atribuţii în procedurile legate de obiectul care a apărut în spaţiul aerian polonez”, a detaliat oficialul polonez.

La rândul său, premierul polonez Mateusz Morawiecki a asigurat, tot joi, că a aflat abia în luna aprilie despre acel obiect, după ce a fost descoperit într-o pădure din apropierea oraşului Bydgoszcz, o localitate care găzduieşte instituţii ale NATO, uzine de armament şi importante forţe militare poloneze.

Potrivit presei poloneze, racheta avea inscripţii cu caractere chirilice, dar nu era prevăzută cu exploziv, informaţie neconfirmată de guvern.

Rușii folosesc rachete predate de Ucraina în atacurile lor

Anchetatorii Kievului au descoperit mai multe rachete Kh-55 fabricate pe teritoriul ucrainean în anii 1970 printre dărâmăturile rămase în urma unora dintre atacurile rusești, fiind probabil ca și unele dintre bombardierele folosite pentru lansarea lor să fi fost predate Rusiei de către Ucraina după dizolvarea Uniunii Sovietice ca parte a Memorandumului de la Budapesta.

Acesta a fost acordul internațional prin care Ucraina a acceptat să renunțe la arsenalul său nuclear în schimbul unor garanții de securitate primite din partea Rusiei și a Occidentului. Rachetele Kh-55 au fost predate ca parte a acordului deoarece pot transporta și un focos nuclear.

„Toate rachetele balistice și bombardierele strategice Tupolev-160 și Tu-95 au fost predate. Acum ei folosesc rachetele Kh-55 împotriva noastră cu aceste bombardiere. Mai bine le-am fi predat Statelor Unite”, a declarat generalul Sibițki.

Un raport publicat la finalul anului trecut de către Conflict Armament Research (CAR), o organizație care monitorizează folosirea ilegală a unor arme în conflicte, arăta însă pe baza dovezilor culese de anchetatorii ucraineni că Rusia continuă să producă noi rachete, în pofida sancțiunilor impuse de către Occident împotriva industriei sale de armament.


Abonați-vă la canalul de Telegram NewsMaker în română. Relatăm despre cele mai importante știri din țară și de peste hotare.


Vreți să susțineți ceea ce facem?

Puteți contribui la realizarea jurnalismului calitativ. Pentru aceasta, puteți contribui printr-o donație unică prin sistemul E-commerce de la maib sau puteți întocmi un abonament lunar pe Patreon! În acest mod, puteți fi parte a schimbării în bine pentru Moldova. Datorită contribuției dvs, noi vom avea posibilitatea să transformăm în realitate și mai multe proiecte noi și importante și, ceea ce este la fel de important, să rămânem independenți. Indiferent de mărimea contribuției, veți primi un mic cadou. Accesați linkul pentru a fi complicele nostru. Nu este greu, ba chiar plăcut.

Susțineți NewsMaker!
If you have found a spelling error, please, notify us by selecting that text and pressing Ctrl+Enter.

Știri similare

0
Sondaj standard

Ți-a plăcut pluginul nostru?

pexels.com

Un cetățean a scos la iveală atacul cibernetic din Moldovei. Noi detalii despre scurgerea masivă de date

Agenția de Guvernare Electronică (AGE) a făcut publice noi detalii despre atacul cibernetic de amploare asupra serviciilor guvernamentale din Republica Moldova. Într-un comentariu pentru NewsMaker, instituția a explicat prin intermediul căror servicii au obținut atacatorii acces la datele cu caracter personal ale cetățenilor, ce deficiențe de securitate au făcut posibil acest lucru și cum au descoperit autoritățile atacul. Totodată, agenția admite că persoanele afectate ar putea să nu fie informate individual.

Cum au descoperit autoritățile atacul cibernetic

Potrivit AGE, pe 22 octombrie, un cetățean a sesizat instituția după ce a observat o accesare suspectă a datelor sale cu caracter personal în istoricul accesărilor din EVO Cabinet. În aceeași zi, autoritățile au identificat o activitate neobișnuită în serviciile digitale guvernamentale și în solicitările de acces la date.

Analiza ulterioară a jurnalelor tehnice a arătat că acțiunile neautorizate începuseră mai devreme. Conform datelor preliminare, atacatorii au încercat să extragă date cu caracter personal în perioada 19–23 octombrie. AGE a precizat că ora exactă la care au început să fie exploatate vulnerabilitățile, precum și circumstanțele în care a fost descoperit atacul, sunt încă stabilite în cadrul investigației.

Prin intermediul căror servicii au obținut atacatorii acces la date

Printre serviciile guvernamentale vizate de atacul cibernetic se numără serviciul electronic al Agenției Naționale a Arhivelor și serviciul Agenției Servicii Publice (ASP) pentru programarea la examenele de obținere a permisului de conducere.

Potrivit AGE, investigația preliminară a scos la iveală deficiențe în ceea ce privește controlul accesului la date și verificarea informațiilor de autentificare în anumite sisteme. Aceste vulnerabilități le-au permis atacatorilor să transmită automat solicitări și să obțină datele cu caracter personal ale altor persoane.

Verificările au fost extinse și asupra altor componente și servicii electronice. Din acest motiv, pe 23 octombrie, autoritățile au decis să deconecteze preventiv 82 de servicii guvernamentale, peste 30 de sisteme informaționale și panouri administrative.

AGE a refuzat să ofere detalii tehnice despre vulnerabilitățile identificate, invocând faptul că investigația este în desfășurare și că dezvăluirea acestora ar putea crea riscul repetării atacului.

Au fost verificate sistemele înainte de atac?

Agenția a răspuns și la întrebările privind efectuarea unor audituri independente de securitate informațională și a testelor de penetrare asupra sistemelor vizate, data celor mai recente verificări, eventualele vulnerabilități identificate de specialiști și măsurile luate pentru remedierea acestora.

AGE a comunicat că sistemele informaționale guvernamentale sunt supuse periodic verificărilor de securitate, inclusiv cu implicarea specialiștilor din domeniu. Potrivit instituției, înainte de incident, verificările nu au identificat vulnerabilități critice care să indice riscurile materializate în timpul atacului.

Totuși, Agenția nu a precizat dacă au fost efectuate anume audituri independente, când au avut loc ultimele verificări și dacă specialiștii au identificat alte vulnerabilități, mai puțin grave. AGE a mai menționat că evoluția amenințărilor cibernetice, inclusiv prin utilizarea inteligenței artificiale, impune îmbunătățirea continuă a mecanismelor de protecție.

„În urma identificării incidentului, AGE, în colaborare cu instituțiile responsabile de securitate cibernetică, Agenția pentru Securitate Cibernetică și Serviciul Tehnologia Informației și Securitate Cibernetică, a inițiat verificări suplimentare ale serviciilor și sistemelor informaționale. Totodată, în procesul de testare și identificare a eventualelor vulnerabilități suplimentare a fost implicată și expertiza tehnică oferită de Orange Moldova, în baza unei colaborări pro bono. Rezultatele acestor activități vor fundamenta măsurile suplimentare de consolidare a securității sistemelor guvernamentale”, a comunicat AGE.

Cum vor fi informați cetățenii afectați

Potrivit estimărilor preliminare ale AGE, în perioada 19–23 octombrie, atacatorii au transmis solicitări care au vizat aproximativ un milion de numere de identificare de stat (IDNP). Indicii privind accesarea neautorizată a datelor au fost identificați în cazul a aproximativ 750 000 de IDNP-uri.

Instituția a subliniat că cifrele sunt preliminare, iar numărul exact al cetățenilor ale căror date au fost efectiv extrase nu este deocamdată cunoscut. Totodată, categoriile de informații care ar fi putut fi compromise diferă de la o persoană la alta. În prezent, specialiștii analizează jurnalele tehnice și datele care ar fi putut ajunge în posesia atacatorilor, pentru a stabili numărul persoanelor afectate și tipurile de informații divulgate.

Întrebată cum vor fi informați cetățenii, AGE a comunicat că analizează mecanismele de notificare prevăzute de lege. Printre acestea se numără și posibilitatea aplicării unei prevederi care permite înlocuirea notificărilor individuale cu informarea publică, în cazul în care contactarea fiecărei persoane afectate ar presupune eforturi disproporționate. Legea prevede însă că informarea publică trebuie să fie la fel de eficientă ca notificarea individuală.

Pe de altă parte, pe 30 octombrie, AGE a anunțat public că lucrează la elaborarea unui mecanism de notificare individuală a persoanelor afectate. În răspunsul scris, agenția a precizat că modalitatea finală de informare va fi stabilită în funcție de rezultatele investigației, evaluarea riscurilor și responsabilitatea instituțiilor care prelucrează date cu caracter personal.

Anterior, avocatul Vadim Vieru a explicat pentru NM că, în opinia sa, statul dispune de suficiente posibilități pentru a informa individual cetățenii, inclusiv prin intermediul platformelor EVO și MCabinet, precum și al datelor de contact din registrele de stat. Acesta a subliniat că fiecare persoană afectată trebuie să fie informată despre ce s-a întâmplat cu datele sale cu caracter personal, care sunt posibilele consecințe și ce măsuri au întreprins autoritățile. În opinia avocatului, lipsa unei notificări corespunzătoare ar putea constitui, în sine, o încălcare a legii.

Ce măsuri au fost luate după atac

AGE a comunicat că, pe 26 octombrie, a informat Banca Națională a Moldovei despre incident. În ziua următoare, instituția a transmis notificări autorităților publice care furnizează date prin intermediul platformei MConnect, solicitându-le să verifice accesările suspecte, să analizeze jurnalele tehnice și să adopte măsuri suplimentare de securitate.

Pentru protejarea persoanelor în vârstă și a altor categorii vulnerabile, autoritățile intenționează să distribuie recomandări privind identificarea și prevenirea tentativelor de fraudă prin diverse canale, inclusiv prin intermediul Centrelor Unificate de Prestare a Serviciilor din localitățile rurale.

Agenția a oferit detalii și despre tentativele ulterioare de atac, care au fost blocate de autorități pe 25 și 27 octombrie. Deocamdată, nu s-a stabilit dacă în spatele acestor incidente s-au aflat aceiași atacatori. AGE a precizat că amenințarea persistă, iar specialiștii continuă să înregistreze tentative de atac. Până în prezent, nu au fost identificate noi cazuri de extragere neautorizată a datelor cu caracter personal în urma acestor tentative.

Amintim că, în această săptămână, Republica Moldova s-a confruntat cu un atac cibernetic de amploare asupra serviciilor guvernamentale. Atacatorii ar fi putut obține date cu caracter personal asociate cu aproximativ 750 000 de IDNP-uri, iar autoritățile au avertizat că informațiile ar putea fi folosite de escroci. NM a adunat AICI principalele informații despre incident și a explicat cum pot afla cetățenii dacă datele lor au fost compromise, dacă autoritățile sunt obligate să informeze persoanele afectate și dacă acestea pot solicita despăgubiri.

Nu mai sunt articole de afișat.
0
Sondaj standard

Ți-a plăcut pluginul nostru?

x
x

Spelling error report

The following text will be sent to our editors: