Poluare gravă în Orheiul Vechi: concentrații de amoniac de până la 20 de ori peste normă în râul Răut

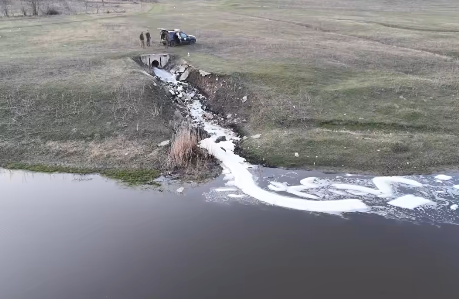
Râul Răut, din zona Rezervației Cultural-Naturale „Orheiul Vechi”, este din nou poluat. Administrația rezervației a publicat imagini și rezultate ale analizelor recente, care arată deversări de ape uzate neepurate, cu spumă, detergenți și substanțe toxice vizibile la suprafața apei.

Potrivit datelor colectate în perioada 1–25 martie, concentrația de amoniu în apă depășește de până la 20 de ori limitele admise, iar testele indică și o prezență masivă a bacteriei Escherichia coli, potrivit redacției Ecopresa.  Aceste valori confirmă o contaminare severă, asociată, cel mai probabil, cu deversări de ape uzate insuficient tratate.

Administrația rezervației susține că sursa poluării ar putea fi localizată în apropierea satului Pohorniceni, iar râul este afectat pe o porțiune extinsă, până la vărsarea în Nistru. Printre suspiciuni se numără stația de epurare din Orhei, însă cauza exactă urmează să fie stabilită oficial de autorități.

După semnalarea cazului, instituțiile de control ecologic au anunțat că vor interveni în teren. Acestea urmează să monitorizeze calitatea apei, să identifice sursele de poluare, să verifice funcționarea stațiilor de epurare și să aplice măsuri pentru stoparea deversărilor neconforme.

În postarea inițială, ulterior ștearsă de pe Facebook în urma unor raportări, administrația rezervației a cerut intervenția urgentă a instituțiilor responsabile, inclusiv Inspectoratul pentru Protecția Mediului, „Apele Moldovei” și Agenția Națională pentru Sănătate Publică.

Nu este pentru prima dată când râul Răut este poluat. În toamna anului trecut, în aceeași zonă au fost înregistrate niveluri extreme de poluare, inclusiv cu amoniu, produse petroliere și bacterii coliforme, cu depășiri de sute și chiar mii de ori ale normelor admise. Specialiștii avertizau atunci că apa este periculoasă pentru consum și uz gospodăresc, iar peștii pot acumula substanțe toxice, prezentând riscuri pentru sănătatea populației, potrivit Ecopresa.


Abonați-vă la canalul de Telegram NewsMaker în română. Relatăm despre cele mai importante știri din țară și de peste hotare.


Vreți să susțineți ceea ce facem?

Puteți contribui la realizarea jurnalismului calitativ. Pentru aceasta, puteți contribui printr-o donație unică prin sistemul E-commerce de la maib sau puteți întocmi un abonament lunar pe Patreon! În acest mod, puteți fi parte a schimbării în bine pentru Moldova. Datorită contribuției dvs, noi vom avea posibilitatea să transformăm în realitate și mai multe proiecte noi și importante și, ceea ce este la fel de important, să rămânem independenți. Indiferent de mărimea contribuției, veți primi un mic cadou. Accesați linkul pentru a fi complicele nostru. Nu este greu, ba chiar plăcut.

Susțineți NewsMaker!
If you have found a spelling error, please, notify us by selecting that text and pressing Ctrl+Enter.

Știri similare

0
Sondaj standard

Ți-a plăcut pluginul nostru?

noi.md

„Datele alegătorilor sunt în siguranță”. Asigurările CEC după atacul cibernetic

Sistemele informaționale electorale nu au fost afectate de recentul incident de securitate cibernetică semnalat în ultimele zile, iar datele alegătorilor sunt în siguranță. Anunțul a fost făcut de Comisia Electorală Centrală (CEC) miercuri, 29 octombrie, într-un comunicat.

„Sistemele informaționale electorale nu au fost afectate, iar datele alegătorilor sunt în siguranță. Integritatea, confidențialitatea și disponibilitatea datelor cu caracter personal ale alegătorilor nu au fost compromise, fiind asigurată continuitatea activităților de administrare a proceselor electorale, inclusiv funcționarea Registrului de Stat al Alegătorilor”, a transmis CEC.

Amintim că, pe 28 octombrie, Agenția de Guvernare Electronică a anunțat că, în urma atacului cibernetic asupra sistemelor informaționale guvernamentale, au fost extrase neautorizat date aferente unui număr de aproximativ 750 000 de IDNP-uri. Informațiile vizate includ date de identificare (nume, prenume, data și locul nașterii), date despre membri ai familiei de gradul 1, statutul de asigurat, medic de familie, prestații sociale, pensii, dizabilitate, permisul de conducere, fotografie, vehicule și companii deținute sau administrate, precum și informații financiare, inclusiv IBAN, datorii fiscale și istoric plăți MPay. Totodată, instituția a precizat că datele aferente cardurilor nu au fost afectate.

Directorul Centrului Național de Management al Crizelor, Serghei Diaconu, a declarat că datele extrase de hackeri nu pot fi folosite direct în scopuri infracționale. În schimb, escrocii pot contacta cetățenii, prezentându-se drept reprezentanți ai băncii, ai vămii sau ai altor organe, adresându-li-se pe nume și prenume și oferindu-le alte detalii din cele sustrase, pentru a solicita date suplimentare, care „sunt deja periculoase”.

Între timp, la ședința Guvernului din 29 octombrie, prim-ministrul Vasile Tofan a anunțat că directoarea AGE, Nicoleta Colomeeț, va pleca din funcție. Oficialul a precizat că interimatul va fi asigurat de Artiom Cociu și a subliniat că, în această perioadă, AGE trebuie să pună accent mai mare pe securitatea serviciilor digitale.

La aceeași reuniune a Cabinetului de miniștri, Vasile Tofan a mai spus că Republica Moldova este ținta unor atacuri cibernetice de amploare. Potrivit lui, autoritățile au indicii despre „o campanie mai largă, cu implicarea unor actori statali străini”, iar serviciile competente investighează inclusiv implicarea acestora în incidentul recent.

Nu mai sunt articole de afișat.
0
Sondaj standard

Ți-a plăcut pluginul nostru?

x
x

Spelling error report

The following text will be sent to our editors: