CONNECT.IT powered by ENDAVA. Cum se conectează comunitățile IT din 12 orașe din România, Bulgaria, Moldova și Polonia

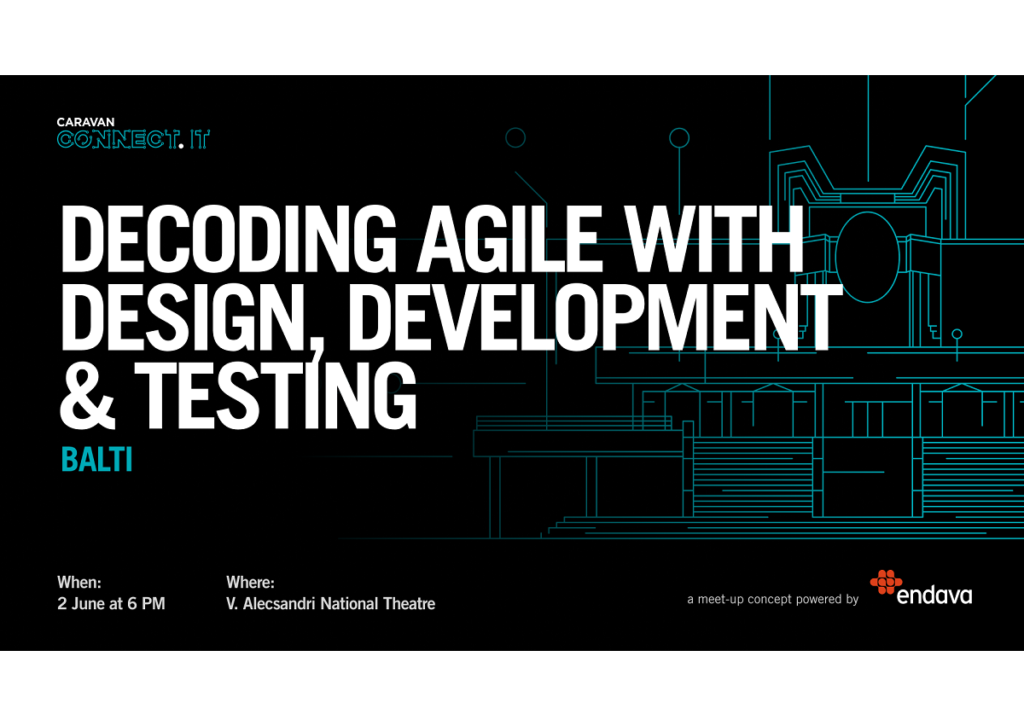
Caravana Connect.IT oprește la Bălți pe 2 iunie, 18:00, la Teatrul Național „Vasile Alecsandri”.

12 evenimente, 12 orașe, 4 țări, 2 luni în care Endava își propune să aducă împreună și să faciliteze schimbul de experiență pentru profesioniștii IT din comunitățile tech din patru țări din Europa Centrală, una dintre cele mai importante zone în care compania operează. Prin seria de evenimente Connect.IT, Endava aduce în fața comunităților de profil speakeri cu o vastă experiență pe scena tech, precum dezvoltare software, testare sau managementul aplicațiilor.

Orașul Bălți este cea de-a șasea locație unde caravana Connect.IT va opri pentru evenimentul din 2 iunie: Decoding Agile with Design, Development & Testing. Sesiunea offline va avea loc la Teatrul Național „Vasile Alecsandri”, începând cu ora 18:00. Vedeți aici mai multe detalii despre eveniment.

Speakerii, profesioniști în domenii precum Testing, Development, UX și Agile, vor avea prezentări pe teme actuale despre metodologia Agile și cum aceasta este aplicată în domeniile tehnice.

După discuții și prezentări participanții vor fi invitați la o sesiune de networking în care vor avea ocazia să se cunoască mai bine, să adreseze întrebări, dar și să exploreze mediul de lucru Endava.

Participarea la eveniment este gratuită, dar necesită înregistrare pe platforma dedicată. Data limită pentru înscrieri este 1 iunie inclusiv.

„Una din prioritățile Endava, pe lângă furnizarea de servicii tehnologice de ultimă generație, este și cea de a susține comunitățile tech și de a oferi teren pentru dezvoltare, idei, inovație și schimb de experiență. Connect IT reprezintă mai mult decât un eveniment tehnic, este o posibilitate de a genera noi oportunități și a consolida comunitatea IT. De aceea asigurăm un acces gratuit la evenimentele noastre, pentru că ne dorim să fim mai aproape de persoanele pasionate de IT din comunitățile locale”, a declarat Veaceslav Panfil, DU Manager Endava Chișinău.

Întâlnirile Connect.IT continuă în mai multe orașe din România (Brașov, Sibiu, Târgu Mureș și Suceava), Moldova (Bălți), Bulgaria (Ruse, Plovdiv și Varna) și Polonia (Lodz și Gdansk), în format fizic, în fiecare zi de joi, începând cu data de 12 mai. Agenda Connect. IT împreună cu datele și locațiile întâlnirilor poate fi consultată mai jos:

  • 10 mai – București
  • 12 mai – Craiova
  • 19 mai – Ruse
  • 26 mai – Brașov & Lodz
  • 2 iunie – Bălți
  • 9 iunie – Sibiu
  • 14 iunie – Gdansk
  • 16 iunie – Târgu Mureș
  • 23 iunie – Suceava & Plovdiv
  • 7 iulie – Varna

Mai multe detalii despre temele abordate în fiecare oraș și modalitățile de înscriere, vor fi publicate în curând pe paginile de social media ale Endava.

Concept powered by Endava, Connect.IT este o serie de evenimente dedicate comunității tech cu scopul de a crea o rețea puternică de profesioniști IT din diverse domenii. Mai mult, prin intermediul Connect.IT, Endava își propune să ofere și o platformă care să faciliteze schimbul de experiențe și bune practici. Seria de evenimente va ajunge inclusiv în locațiile noi ale Endava din România, Moldova, Bulgaria și Polonia.

Endava este lider în furnizarea de servicii tehnologice de ultimă generație și își sprijină clienții în dezvoltarea propriilor organizații, prin utilizarea soluțiilor scalabile de Distributed Enterprise Agile. Compania ajută clienții să devină companii digitale bazate pe experiență, sprijinindu-i în călătoria lor de la generarea de idei la dezvoltarea și implementarea de produse, platforme și soluții.

Endava avea 10.391 de angajați la data de 31 decembrie 2021, în birourile sale din Australia, Austria, Danemarca, Germania, Irlanda, Olanda, Singapore, Elveția, Marea Britanie, Statele Unite ale Americii și centrele de livrare din Uniunea Europeană: România, Bulgaria, Croația și Slovenia; Țările din Europa Centrală: Moldova, Macedonia de Nord, Serbia, Bosnia și Herțegovina; America Latină: Argentina, Columbia, Uruguay și Venezuela.
Știri similare

0
Sondaj standard

Ți-a plăcut pluginul nostru?

mai.gov.md/foto simbol

Luminile de întâlnire ale mașinilor, obligatoriu aprinse și ziua din 1 noiembrie. Ce sancțiuni riscă șoferii

Începând de astăzi, 1 noiembrie, șoferii sunt obligați să circule cu luminile de întâlnire aprinse și pe timp de zi. Măsura, prevăzută de Regulamentul circulației rutiere, este valabilă până pe 31 martie inclusiv. Informația a fost comunicată de poliția Republicii Moldova.

„Începând de astăzi, 1 noiembrie, conducătorii auto sunt obligați să circule cu luminile de întâlnire ale mașinilor aprinse și pe timp de zi. Măsura este prevăzută de Regulamentul circulației rutiere și se aplică în perioada 1 noiembrie – 31 martie inclusiv. Aceasta contribuie la o mai bună vizibilitate a vehiculelor în trafic, în special în sezonul rece, când condițiile meteo reduc considerabil vizibilitatea pe drumuri”, a precizat poliția.

În acest context, poliția a îndemnat șoferii să verifice periodic starea luminilor și să se asigure că acestea funcționează corespunzător.

Potrivit Codului Contravențional al Republicii Moldova, neconectarea în faruri a luminii de întâlnire sau a luminii de deplasare pe timp de zi, conform prevederilor Regulamentului circulației rutiere, se sancționează cu avertisment sau cu amendă de la 300 la 450 de lei.

bzi.ro/foto simbol

„Nu am făcut acea tranzacție”: Cetățeanul care a reclamat un transfer neautorizat cu semnătura sa mobilă insistă

Cetățeanul, care a raportat că a fost efectuat un transfer de bani între conturile bancare ale centrului pe care îl reprezintă, folosindu-se semnătura sa mobilă, insistă că nu a efectuat tranzacția. El a menționat că a șters postarea de pe rețelele de socializare în care a anunțat despre acest caz „la solicitarea băncii, dar mai ales că era folosită de oameni rău intenționați”. Totodată, a spus că a convenit să se întâlnească luni cu reprezentanții băncii pentru a discuta cele întâmplate.

„Am șters postarea la solicitarea băncii, dar mai ales că era folosită de oameni rău intenționați. Semnătura a fost blocată imediat ce am observat cele întâmplate, iar aseară, la Inspectoratul Național de Investigații, am comunicat informațiile necesare pentru a fi deschis un dosar penal pe acest caz, în care instituția pe care o reprezint are statut de victimă. De asemenea, voi lăsa telefonul la INI pentru a fi verificat, să nu aibă vreo aplicație ascunsă (eu nu am instalat și nu am descărcat nimic) și ne-am înțeles cu reprezentanții băncii să ne întâlnim luni pentru a discuta cele întâmplate”, a comunicat acesta.

De asemenea, acesta a subliniat că nu el a efectuat tranzacția. „Eu doar pot spune că nu am făcut acea tranzacție și nu am semnat. Și ca om cinstit și vigilent am anunțat banca și operatorul de telefonie mobilă. Deja nu e treaba mea să investighez. Dar banca mai întâi a manifestat indiferență, iar după ce postarea mea a căpătat o promovare nesănătoasă, am fost asaltat cu multă insistență de reprezentanții băncii. De reacționau așa din prima, poate ar fi rămas un caz despre care am fi știut doar câțiva oameni”, a comunicat acesta.

NewsMaker a solicitat un comentariu de la reprezentanții băncii.

Solicitat pe rețelele de socializare să comenteze noile informații publicate de cetățean, purtătorul de cuvânt al Guvernului, Dumitru Ciorici, a declarat că „investigațiile pe acest caz continuă, așa cum e menționat și în comunicatul inițial”. „Până la stabilirea circumstanțelor, rezultatele preliminare ale investigației efectuată de Serviciul Tehnologia Informației și Securitate Cibernetică (STISC) arată că informațiile distribuite în spațiul public despre o presupusă compromitere a semnăturii electronice nu corespund adevărului. Prima evaluare tehnică a cazului confirmă că semnătura electronică este autentică și validă, fapt susținut de mai multe date tehnice. Investigația continuă în zilele următoare, pentru a stabili toate circumstanțele cazului”, a adăugat Ciorici.

***

Amintim că, în seara zilei de 31 octombrie, Guvernul a anunțat că un cetățean a semnalat un transfer de bani între conturile bancare ale centrului pe care îl reprezintă, efectuat cu semnătura sa mobilă, deși susține că nu el a autorizat tranzacția. Totodată, se menționa că cetățeanul și-a șters între timp postarea, însă informația a fost distribuită de persoane publice, inclusiv deputați. În context, Executivul a declarat că informațiile despre o presupusă compromitere a semnăturii electronice nu corespund adevărului, făcând referire la rezultatele preliminare ale unei investigații a Serviciului Tehnologia Informației și Securitate Cibernetică (STISC).

Și reprezentanții STISC au reacționat, menționând că „serviciile de încredere, inclusiv cele aferente semnăturii electronice, funcționează în parametri normali și sunt monitorizate continuu pentru asigurarea securității, disponibilității și continuității operaționale”. Totodată, reprezentanții STISC au recomandat „sesizarea imediată a organelor competente” în cazul în care cetățenii au suspiciuni privind utilizarea frauduloasă a semnăturii electronice.

Menționăm că, în postarea ștearsă, cetățeanul a menționat că tranzacția a fost efectuată pe parcursul nopții, însă el a observat-o abia dimineața. Totodată, a spus că a sunat la bancă, însă „ei au spus că vor investiga”. Între timp, acesta și-a blocat semnătura mobilă. Ulterior, reprezentanții băncii au revenit cu un răspuns, anunțându-l că sistemul lor arată că el a „făcut totul” și, dacă vrea să afle ce s-a întâmplat de fapt, trebuie să efectueze singur investigația. „Iar ei îmi vor pune la dispoziție toate informațiile”, a relatat cetățeanul, menționând în postarea sa banca MAIB.

De cealaltă parte, reprezentanții MAIB au menționat, pe o rețea de socializare, că informațiile apărute în spațiul public „nu corespund realității”. „Nu există evidențe privind compromiterea semnăturilor digitale sau scurgerea datelor clienților în legătură cu acest incident. Tratăm cu atenție fiecare sesizare și verificăm informațiile referitoare la maib. Rămânem vigilenți, monitorizăm permanent sistemele și tranzacțiile și continuăm să aplicăm măsuri de protecție a datelor și a fondurilor clienților”, a comunicat banca.

poliția

Altercație în apropierea unui local din Chișinău: un tânăr de 22 de ani a decedat

Un tânăr de 22 de ani a decedat în dimineața zilei de duminică, 1 noiembrie, în sectorul Botanica din Chișinău. Potrivit datelor preliminare ale poliției, acesta a suferit leziuni incompatibile cu viața în urma unei altercații între mai multe persoane, în apropierea unui local.

Cazul de agresiune soldat cu decesul unui tânăr de 22 de ani a avut loc în dimineața zilei de 1 noiembrie, în sectorul Botanica al capitalei, a anunțat Inspectoratul General al Poliției. „Preliminar, polițiștii au stabilit că, în urma unei altercații izbucnite între mai multe persoane, în adiacentul unui local, tânărul a suferit leziuni incompatibile cu viața, decesul acestuia fiind constatat la fața locului”, a adăugat Inspectoratul.

Potrivit instituției, polițiștii au identificat un suspect în vârstă de 25 de ani, care a fost reținut pentru 72 de ore. „Pe caz a fost pornită o cauză penală, în vederea stabilirii tuturor circumstanțelor. Precizăm că informațiile au un caracter preliminar și pot suferi modificări în funcție de rezultatele investigațiilor”, a menționat Inspectoratul.

Максим Андреев, NewsMaker

„Narative propagandistice locale”: Chișinăul, despre acuzațiile Tiraspolului privind controlul unor pagini pe TikTok, Instagram și Telegram

Biroul politici de reintegrare a calificat drept „speculații absurde” și „narative propagandistice locale” noile acuzații ale Tiraspolului, potrivit cărora serviciile speciale ale Republicii Moldova ar controla pagini și canale de pe TikTok, Instagram și Telegram pentru a promova mesaje despre o Moldovă „de succes” și reintegrare, pentru a influența „negativ” locuitorii regiunii transnistrene, a le colecta datele personale și a-i recruta pentru „activități subversive” pe teritoriul regiunii.

„Speculațiile absurde ale Tiraspolului pe această filieră nu reprezintă o premieră și se încadrează în bine cunoscutele tipare și narative propagandistice locale ce au intenția de a discredita acțiunile pozitive și legal promovate de autoritățile constituționale”, au declarat reprezentanții Biroul politici de reintegrare într-o reacție pentru NewsMaker, pe 1 noiembrie.

În continuare, Biroul s-a referit la politicile de reintegrare, adăugând că acestea „aduc beneficii concrete cetățenilor, fortifică statalitatea Republicii Moldova, obțin un suport social tot mai larg și vor continua să fie avansate până la atingerea procesului de reglementare finală”.

Amintim că, pe 30 octombrie, așa-numitul minister al securității de la Tiraspol a acuzat, din nou, serviciile speciale ale Republicii Moldova că ar controla pagini și canale de pe TikTok, Instagram și Telegram, printre care „Dva_berega”, „ProPridnestrovie”, „Transnistreanu” și „Dnestr_now”. Potrivit instituției de la Tiraspol, acestea ar fi folosite pentru a influența „negativ” locuitorii regiunii transnistrene, pentru a le colecta datele personale, pentru a recruta persoane în vederea desfășurării unor „activități subversive” pe teritoriul regiunii și pentru a promova mesaje despre o Moldovă „de succes” și reintegrare. Detalii AICI.

***

Menționăm că Tiraspolul a lansat acuzații similare și pe 9 septembrie. Atunci, așa-numitul minister al securității susținea că SIS ar coordona „un nou val de atacuri informaționale” împotriva regiunii transnistrene – la fel fără să prezinte dovezi. Detalii AICI. În mai 2026, administrația nerecunoscută a acuzat, de asemenea, SIS, că ar pregăti măsuri de „intimidare” și presiune asupra funcționarilor electorali din regiune, în contextul scrutinului programat pentru decembrie. Serviciul de Informații și Securitate a respins atunci acuzațiile, într-un comentariu pentru NewsMaker. „Instituțiile competente ale statului își desfășoară activitatea exclusiv în baza legii și în interesul Republicii Moldova”, preciza SIS. Detalii AICI.

A fost sau nu compromisă semnătura mobilă în Moldova? Ce arată primele investigații UPDATE

Informațiile apărute în spațiul public despre o presupusă compromitere a semnăturii electronice nu corespund adevărului, susține purtătorul de cuvânt al Guvernului, Dumitru Ciorici, cu referire la rezultatele preliminare ale unei investigații a Serviciului Tehnologia Informației și Securitate Cibernetică (STISC). Reacția vine după ce un cetățean a afirmat că a observat un transfer de bani între conturile bancare ale centrului pe care îl reprezintă, autorizat cu semnătura sa mobilă, pe care susținea că nu l-a efectuat. Potrivit lui Ciorici, cetățeanul și-a șters între timp postarea, însă informația a fost distribuită de persoane publice, inclusiv deputați. Între timp, deputatul vizat a venit cu o reacție, iar reprezentanții STISC au făcut, la rândul lor, precizări.

Ce spune Guvernul

„Un cetățean a publicat pe Facebook o postare în care afirma că a observat în contul bancar online al organizației/centrului pe care îl reprezintă o tranzacție pe care nu ar fi efectuat-o. Potrivit postării, era vorba de un transfer între conturile proprii, fără ca banii să fi ieșit din acestea. Ulterior, autorul a șters postarea, însă informația a fost preluată și amplificată, fără verificare, de mai multe conturi, inclusiv ale unor politicieni. Rezultatele preliminare ale investigației efectuată de STISC arată că informațiile distribuite în spațiul public despre o presupusă compromitere a semnăturii electronice nu corespund adevărului. Prima evaluare tehnică a cazului confirmă că semnătura electronică este autentică și validă, fapt susținut de mai multe date tehnice. Investigația continuă în zilele următoare, pentru a stabili toate circumstanțele cazului”, a menționat Ciorici, în seara zilei de 31 octombrie.

Purtătorul de cuvânt al Guvernului a publicat o captură de ecran cu postarea deputatului Ion Chicu, în care acesta afirma că „escrocii au deja acces și la semnăturile noastre electronice”. „Este grav că o afirmație fără dovezi, ștearsă chiar de autorul ei, a ajuns să fie răspândită de persoane publice. Și mai grav este că printre acestea se află deputați în Parlamentul Republicii Moldova”, a adăugat Ciorici.

Precizările deputatului Chicu

De cealaltă parte, Ion Chicu a menționat că „informația despre incident a parvenit ieri după masă de la mai mulți agenți economici”. „Despre postarea unui oarecare ONG, care ieri a semnalat despre spargerea contului său de la MAIB (și a șters ulterior postarea) – nici nu cunoșteam. Miercuri la audierile parlamentare pe subiectul furtului datelor personale a majorității populației economic active a țării, vom clarifica în ce măsură STISC-ul asigură siguranța semnăturii electronice, inclusiv pe acest caz”, a adăugat deputatul.

Reacția STISC

Pe 1 noiembrie, și reprezentanții STISC au reacționat, menționând că „serviciile de încredere, inclusiv cele aferente semnăturii electronice, funcționează în parametri normali și sunt monitorizate continuu pentru asigurarea securității, disponibilității și continuității operaționale”. „Infrastructura cheilor publice (PKI), care stă la baza serviciilor de încredere, utilizează mecanisme criptografice avansate ce permit verificarea autenticității, integrității și validității semnăturilor electronice și contribuie astfel la asigurarea securității în tranzacțiile electronice și în utilizarea serviciilor publice digitale”, a adăugat instituția.

Totuși, reprezentanții STISC au recomandat „sesizarea imediată a organelor competente” în cazul în care cetățenii au suspiciuni privind utilizarea frauduloasă a semnăturii electronice.

Actualizare: Cetățeanul, care a raportat că a fost efectuat un transfer de bani între conturile bancare ale centrului pe care îl reprezintă, folosindu-se semnătura sa mobilă, insistă că nu a efectuat tranzacția. El a menționat că a șters postarea de pe rețelele de socializare în care a anunțat despre acest caz „la solicitarea băncii, dar mai ales că era folosită de oameni rău intenționați”. Totodată, a spus că a convenit să se întâlnească luni cu reprezentanții băncii pentru a discuta cele întâmplate. Detalii AICI.

***

Amintim că Republica Moldova s-a confruntat cu un atac cibernetic de amploare asupra serviciilor de stat. Atacatorii ar fi putut obține date personale asociate cu aproximativ 750 de mii de IDNP-uri, iar autoritățile au avertizat că informațiile pot fi folosite de escroci. NewsMaker a adunat AICI principalele informații despre ce s-a întâmplat și a aflat cum pot cetățenii verifica dacă datele lor au fost extrase, dacă autoritățile sunt obligate să informeze persoanele afectate și în ce condiții acestea pot obține despăgubiri.

Больше нет статей для показа
0
Sondaj standard

Ți-a plăcut pluginul nostru?

Spelling error report

The following text will be sent to our editors: