Facebook/Maia Sandu

Felicitări și mesaje de susținere din SUA și Europa. Maia Sandu continuă să primească apeluri de la oficiali

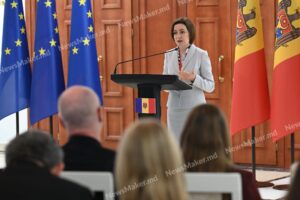
Directorul principal pentru Europa și Rusia din cadrul Consiliului de Securitate Națională al SUA a felicitat-o pe președintele ales al Republicii Moldova, Maia Sandu cu prilejul victoriei. Aceștia au avut o convorbire telefonică.

În cadrul convorbirii, oficialul a reafirmat prietenia și parteneriatul strâns dintre Statele Unite și Republica Moldova.

Despre aceasta a anunțat Ambasada SUA în Moldova, într-un comunicat de presă expediat pe 23 noiembrie redacției NM.

Cei doi au discutat despre impactul COVID-19, progresele înregistrate în ce privește vaccinurile, și recuperarea economică. De asemenea, au discutat despre importanța combaterii corupției și influenței străine maligne. Au convenit să continue cooperarea strânsă privind aceste și alte aspecte importante ale securității naționale.

La fel, Maia Sandu a avut o convorbire telefonică și cu Donald Tusk, Președintele Consiliului European. Potrivit Maiei Sandu, Tusk a felicitat-o pentru victorie și a asigurat-o de sprijinul Partidului Popular European și în continuare.

„Am convenit că vom elabora o listă de necesități concrete și urgente pentru țara noastră, așa încât să putem obține ajutor cât mai rapid. I-am mulțumit domnului Tusk în numele meu și în numele cetățenilor moldoveni pentru sprijinul ferm de-a lungul timpului, pentru solidaritatea și prietenia PPE și a partenerilor europeni”, a scrie Maia Sandu într-o postare pe pagina sa de facebook.

Menționăm că pe 20 noiembrie, Comisia Electorală Centrală (CEC) a validat rezultatele turului doi de alegeri prezidențiale, prin care candidata Maia Sandu a fost aleasă șef al statului. Decizia va fi transmisă Curții Constituționale pentru validarea alegerilor și validarea mandatului de președinte al Republicii Moldova pentru Maia Sandu.

Știri similare

0
Sondaj standard

Ți-a plăcut pluginul nostru?

Imagine simbol

Cetățenii vor putea afla dacă datele lor personale au fost accesate în urma atacului cibernetic. Când va fi disponibilă opțiunea

Cetățenii Republicii Moldova vor putea afla ce date personale le-au fost accesate neautorizat în urma atacului cibernetic asupra sistemelor guvernamentale din octombrie 2026. Agenția de Guvernare Electronică (AGE) pregătește o funcționalitate care va permite verificarea acestor informații direct în aplicația EVO sau prin depunerea unei petiții.

Potrivit unui comunicat al AGE, noua opțiune va fi disponibilă în aplicația EVO și în cabinetul personal de pe portalul evo.gov.md. Pentru a verifica informațiile, utilizatorii vor trebui să se autentifice cu semnătura electronică. Astfel, fiecare persoană va putea afla dacă datele sale au fost accesate fără autorizație și, după caz, ce informații au fost vizate.

Funcționalitatea va permite consultarea individuală a informațiilor, într-un mediu securizat, fără ca cetățenii să fie nevoiți să depună o solicitare separată.

Persoanele care nu utilizează aplicația EVO vor putea solicita informațiile direct de la AGE, prin depunerea unei petiții. Aceasta poate fi transmisă online, prin platforma edemocratie.gov.md sau la adresa de e-mail [email protected], cu semnătură electronică. De asemenea, petițiile pot fi expediate prin poștă sau depuse personal la sediul instituției, cu semnătură olografă.

AGE a anunțat că noua funcționalitate din EVO ar urma să fie disponibilă începând cu 27 noiembrie. Petițiile depuse de cetățeni vor fi examinate în termenele prevăzute de lege, iar răspunsurile vor include informațiile validate la momentul comunicării. Acestea vor putea fi completate ulterior, pe măsură ce verificările vor fi finalizate.

În paralel, AGE, Agenția pentru Securitate Cibernetică și Serviciul Tehnologia Informației și Securitate Cibernetică continuă verificarea și consolidarea informațiilor privind datele extrase neautorizat.

Amintim că în urma atacului cibernetic din octombrie asupra sistemelor publice au fost accesate datele personale ale circa 450 000 de cetățeni, față de 750 000, cât se estima inițial. Printre informațiile vizate se numără date de identificare, informații despre familie, sănătate, prestații sociale, venituri și bunuri.

Autoritățile dau asigurări că atacatorii nu au obținut acces la conturile bancare ale cetățenilor, însă au avertizat că informațiile extrase ar putea fi combinate și folosite în tentative de înșelăciune.

Pe 30 octombrie, Procuratura Generală a precizat pentru NM că pe caz a fost pornită o urmărire penală, în baza bănuielii rezonabile de încălcare a inviolabilității vieții private și divulgare a datelor urmăririi penale.

Nu mai sunt articole de afișat.
0
Sondaj standard

Ți-a plăcut pluginul nostru?

x
x

Spelling error report

The following text will be sent to our editors: