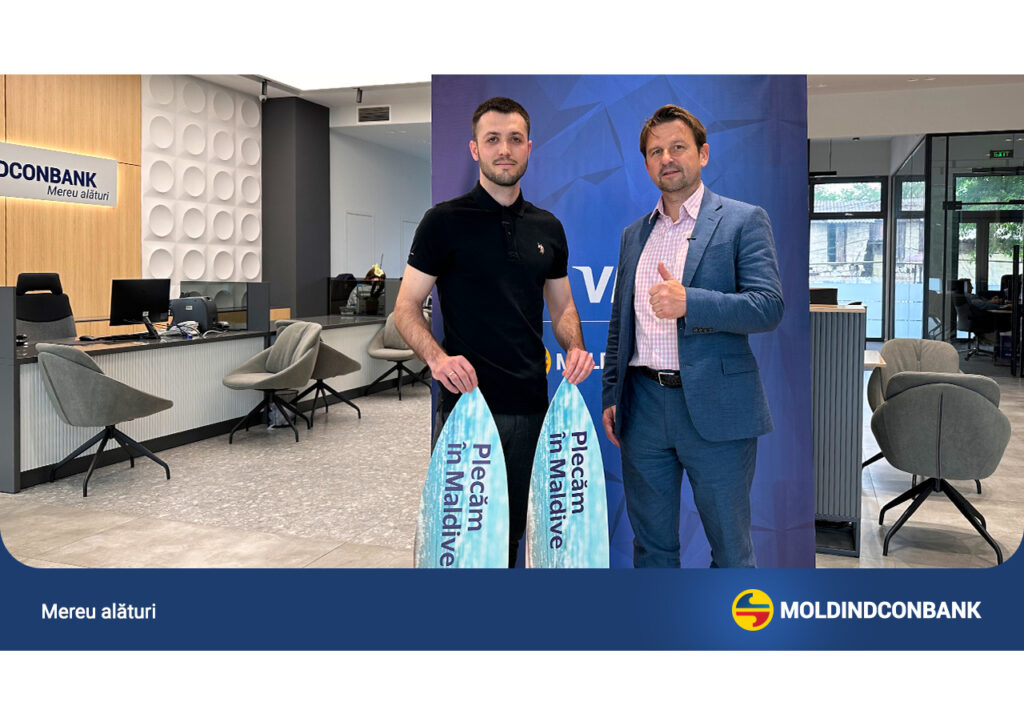
Marele câștigător al sejurului în Maldive a fost desemnat de către Moldindconbank și Visa

Alexandru Morișco este clientul Moldindconbank și Visa, care va pleca împreună cu soția sa într-o vacanță de neuitat în Maldive. El a fost desemnat marele câștigător a promoției «Maratonul premiilor cu Visa și Moldindconbank», în cadrul unei extrageri aleatorii.

«Astăzi am oferit câștigătorului două vouchere pentru o călătorie în Maldive, unde va petrece 10 zile, all inclusive. A fost un câștig binemeritat, Alexandru a făcut 19 tranzacții a peste 500 lei și îi aducem sincere felicitări! A fost o promoție superbă, vor urma și altele campanii extraordinare pentru clienții noștri. Moldindconbank deține cea mai mare rețea de unități și este mereu alături de clienții săi, inclusiv prin soluții digitale, disponibile la un click distanță», a declarat Dmytro Krepak, Vicepreședintele Moldindconbank.

Startul promoției a fost dat pe 1 februarie 2023, iar timp de două luni Alexandru a efectuat mai multe plăți cu cardul Visa de la Moldindconbank, în valoare de peste 500 de lei fiecare. Fidelitatea i-a fost răsplătită — acum va petrece vacanța într-o atmosferă romantică pe litoralul Insulelor Maldive.

«Sunt client Moldindconbank de 4,5 ani. Am deschis un card pe care primeam indemnizația pentru îngrijirea copilului. Am primit apelul telefonic de la bancă, când eram la serviciu. Mi s-a spus că am câștigat o vacanță în Maldive, însă nu îmi venea a crede. Am povestit soției și colegilor, care la fel au fost șocați. Mulțumesc Moldindconbank pentru acest premiu, neapărat voi participa și la alte promoții, organizate de bancă», a povestit emoționat marele câștigător.

În cadrul promoției au fost oferite și alte premii de valoare: două drone, două aparate de coafat multifuncționale și zece valize.

Mulțumim tuturor clienților pentru participare în această campanie. Utilizați în continuare cardurile Moldindconbank pentru plăți rapide și sigure atât în Republica Moldova, cât și în străinătate și aveți posibilitatea de a câștiga premii grandioase.

Moldindconbank — mereu alături!

Știri similare

0
Sondaj standard

Ți-a plăcut pluginul nostru?

SIS

Ce pot face moldovenii după scurgerea datelor personale? Centrul pentru Protecția Datelor cu Caracter Personal explică

Instituțiile care dețin și gestionează bazele de date sunt responsabile de protejarea informațiilor personale, iar cetățenii care consideră că le-au fost afectate datele în urma atacului cibernetic asupra sistemelor guvernamentale pot cere explicații de la operatorii responsabili. Precizările au fost făcute de Centrul Național pentru Protecția Datelor cu Caracter Personal (CNPDCP) miercuri, 29 octombrie, într-un comunicat.

Potrivit Centrului, Agenția de Guvernare Electronică (AGE) a notificat instituția despre incidentul de securitate. CNPDCP precizează că nu gestionează bazele de date vizate și nu este responsabil de asigurarea securității acestora. Această obligație revine instituțiilor care administrează sistemele informaționale și care trebuie să implementeze măsuri pentru a preveni accesul neautorizat la date.

Când trebuie instituțiile să informeze cetățenii

CNPDCP a amintit că, potrivit legislației privind protecția datelor cu caracter personal, instituțiile responsabile trebuie să notifice Centrul despre încălcările de securitate fără întârzieri nejustificate și, dacă este posibil, în cel mult 72 de ore de la momentul în care au aflat despre incident.

De asemenea, dacă o încălcare a securității datelor poate prezenta un risc ridicat pentru drepturile și libertățile persoanelor, instituția responsabilă trebuie să informeze cetățenii vizați fără întârzieri nejustificate. Dacă informarea fiecărei persoane în parte presupune un efort disproporționat, aceasta poate fi făcută public sau printr-o altă metodă la fel de eficientă.

CNPDCP a menționat că Agenția de Guvernare Electronică a întreprins măsuri pentru informarea cetățenilor prin intermediul canalelor publice de comunicare.

Ce pot face cetățenii

„Divulgarea neautorizată a datelor cu caracter personal poate expune persoanele vizate anumitor riscuri (cum ar fi furtul de identitate, fraude financiare, tentative de manipulare prin inginerie socială și alte abuzuri). Totuși, producerea unui incident de securitate nu înseamnă în mod automat că datele afectate vor fi utilizate în scopuri frauduloase. Evaluarea riscurilor trebuie să se bazeze pe informațiile confirmate și pe rezultatele verificărilor autorităților competente”, a menționat CNPDCP.

Pentru a se proteja, cetățenii sunt îndemnați să fie atenți la apelurile, mesajele și e-mailurile suspecte, să nu divulge parole sau coduri de autentificare și să nu acceseze linkuri primite în mod neașteptat. De asemenea, aceștia sunt sfătuiți să verifice solicitările neobișnuite contactând direct instituția sau banca prin canalele oficiale.

În cazul în care o persoană suspectează că datele sale au fost folosite fără autorizare sau că este ținta unei tentative de fraudă, aceasta poate sesiza poliția, banca, CNPDCP sau autoritățile responsabile de securitatea cibernetică.

Persoanele care consideră că au fost vizate de incident pot, de asemenea, să se adreseze operatorului responsabil pentru a cere clarificări și pentru a-și exercita drepturile prevăzute de legislația privind protecția datelor cu caracter personal.

Amintim că, pe 28 octombrie, Agenția de Guvernare Electronică a anunțat că, în urma atacului cibernetic asupra sistemelor informaționale guvernamentale, au fost extrase neautorizat date aferente unui număr de aproximativ 750 000 de IDNP-uri. Informațiile vizate includ date de identificare (nume, prenume, data și locul nașterii), date despre membri ai familiei de gradul 1, statutul de asigurat, medic de familie, prestații sociale, pensii, dizabilitate, permisul de conducere, fotografie, vehicule și companii deținute sau administrate, precum și informații financiare, inclusiv IBAN, datorii fiscale și istoric plăți MPay. Totodată, instituția a precizat că datele aferente cardurilor nu au fost afectate.

Directorul Centrului Național de Management al Crizelor, Serghei Diaconu, a declarat că datele extrase de hackeri nu pot fi folosite direct în scopuri infracționale. În schimb, escrocii pot contacta cetățenii, prezentându-se drept reprezentanți ai băncii, ai vămii sau ai altor organe, adresându-li-se pe nume și prenume și oferindu-le alte detalii din cele sustrase, pentru a solicita date suplimentare, care „sunt deja periculoase”.

Între timp, la ședința Guvernului din 29 octombrie, prim-ministrul Vasile Tofan a anunțat că directoarea AGE, Nicoleta Colomeeț, va pleca din funcție. Oficialul a precizat că interimatul va fi asigurat de Artiom Cociu și a subliniat că, în această perioadă, AGE trebuie să pună accent mai mare pe securitatea serviciilor digitale.

La aceeași reuniune a Cabinetului de miniștri, Vasile Tofan a mai spus că Republica Moldova este ținta unor atacuri cibernetice de amploare. Potrivit lui, autoritățile au indicii despre „o campanie mai largă, cu implicarea unor actori statali străini”, iar serviciile competente investighează inclusiv implicarea acestora în incidentul recent.

VIDEO Demisie după furtul celor 750.000 de IDNP-uri/ Va fi gaz în Transnistria?/ Compensații, pe credit?

Cele mai importante știri din Moldova și din lume în noua ediție NewsMaker!

— Directoarea Agenției de Guvernare Electronică pleacă din funcție
— Diaconu, despre atacul cibernetic: Riscuri financiare mici, dar trebuie să fim vigilenți
— CEC: Atacul cibernetic nu a afectat datele alegătorilor
— Asociația Băncilor din Moldova: Banii sunt în siguranță
— Compensațiile la căldură, cu sprijinul FMI?
— Călătoriile cu microbuzele urbane din Transnistria se scumpesc
— Ozerov: Rusia va depune eforturi pentru livrarea gazelor în Transnistria
— Asistența medico-socială: Rezultatele parteneriatului de 20 de ani dintre Swiss TPH și Republica Moldova
— Primul deces cauzat de gripă în acest sezon

Nu uitați să apăsați pe clopoțel pentru a nu rata noile ediții: zilnic, la 15:00 și 19:00, de luni până vineri.


Abonați-vă la canalul de Telegram NewsMaker în română. Relatăm despre cele mai importante știri din țară și de peste hotare.


Vreți să susțineți ceea ce facem?

Puteți contribui la realizarea jurnalismului calitativ. Pentru aceasta, puteți contribui printr-o donație unică prin sistemul E-commerce de la maib sau puteți întocmi un abonament lunar pe Patreon! În acest mod, puteți fi parte a schimbării în bine pentru Moldova. Datorită contribuției dvs, noi vom avea posibilitatea să transformăm în realitate și mai multe proiecte noi și importante și, ceea ce este la fel de important, să rămânem independenți. Indiferent de mărimea contribuției, veți primi un mic cadou. Accesați linkul pentru a fi complicele nostru. Nu este greu, ba chiar plăcut.

Susțineți NewsMaker!

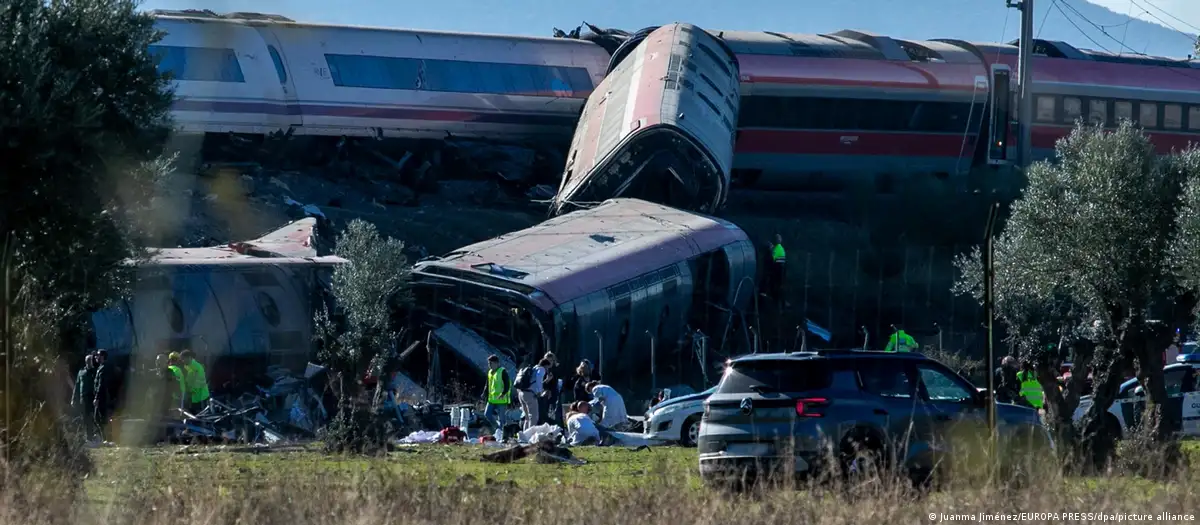
Juanma Jiménez/EUROPA PRESS/dpa/picture alliance

Tragedie feroviară în Spania: 50 de morți și 179 de răniți după ciocnirea a două trenuri. Chișinăul verifică dacă printre victime sunt moldoveni

Două trenuri de mare viteză s-au ciocnit în dimineața zilei de 28 octombrie, în provincia spaniolă Toledo, în apropierea orașului Urda. În urma accidentului au murit 50 de persoane, iar alte 179 au fost rănite, transmite postul Antena 3. Ministerul Afacerilor Externe (MAE) al Republicii Moldova a anunțat că verifică dacă printre persoanele afectate se află cetățeni moldoveni.

În coliziune au fost implicate un tren al companiei Renfe și unul al companiei Iryo, care circulau pe ruta Madrid–Sevilla. Potrivit informațiilor preliminare ale Ministerului Transporturilor, citate de publicația El País, trenul Renfe l-a lovit din spate pe cel al companiei Iryo, iar două dintre vagoanele acestuia din urmă au deraiat.

Potrivit publicației ABC, una dintre posibilele cauze ale accidentului ar putea fi o eroare a operatorului. Informația a fost furnizată publicației de surse apropiate cazului. Cauza exactă a accidentului urmează să fie stabilită în urma investigațiilor.

Un pasager aflat într-unul dintre vagoanele din spatele trenului a povestit jurnaliștilor că a simțit o „lovitură puternică” la aproximativ 40 de minute de la plecare. Nu se știe în care dintre cele două trenuri se afla acesta.

În urma accidentului, circulația trenurilor de mare viteză pe ruta Madrid–Andaluzia a fost suspendată.

Între timp, Ministerul Afacerilor Externe de la Chișinău a anunțat că monitorizează situația prin intermediul Ambasadei Republicii Moldova în Spania și menține legătura cu autoritățile spaniole pentru a verifica dacă printre persoanele afectate se numără cetățeni moldoveni.

„Misiunea diplomatică se află în contact cu autoritățile spaniole competente pentru a verifica dacă printre persoanele afectate se numără cetățeni ai Republicii Moldova. Până la această oră, ambasada Republicii Moldova la Madrid nu a primit solicitări de asistență consulară în legătură cu acest incident”, a spus MAE.

Potrivit informațiilor disponibile, operațiunile de salvare și acordare a asistenței medicale sunt în desfășurare.

Nu este primul accident feroviar grav produs în Spania în acest an. Pe 18 ianuarie 2026, un tren al companiei Iryo, care circula de la Malaga spre Madrid, a deraiat în apropierea orașului Adamuz, pe linia de mare viteză Madrid–Cordoba. Trei dintre vagoanele trenului au ajuns pe linia alăturată, pe care circula un tren Renfe de la Madrid spre Huelva. În urma acelui accident, 46 de persoane au murit.

realitatea.md

Ce se întâmplă cu coletele comandate până la 1 noiembrie? Explicația autorităților în contextul noilor taxe

Pe 1 noiembrie 2026 intră în vigoare TVA-ul de 20% pentru coletele comandate de persoane fizice de la comercianți din străinătate, cu o valoare de până la 150 de euro inclusiv. Taxa de 12 lei va fi aplicată din 1 ianuarie 2027. Autoritățile estimează că TVA-ul va aduce anual circa un miliard de lei la bugetul de stat. Informațiile au fost comunicate pe 28 octombrie de ministra Finanțelor, Victoria Belous, care a explicat și ce se întâmplă cu coletele comandate înainte de 1 noiembrie. Astfel, potrivit oficialei, TVA-ul se va aplica tuturor coletelor vămuite începând cu această dată, indiferent de momentul în care au fost comandate. Mai mult, ministra a spus că, în prezent, legislația nu prevede restituirea TVA-ului în cazul returnării unui colet. În cazul unor colete aflate în regim de admitere temporară, fiecare agent economic va decide cum procedează, a adăugat ministra.

„La 1 noiembrie intră în vigoare TVA-ul. Taxa de administrare de 12 lei va intra în vigoare la 1 ianuarie 2027. Fiecare operator poștal va decide cum este mecanismul de achitare a TVA: fie că platforma încasează direct, fie că operatorul îl avansează și ulterior solicită de la cumpărător, fie că face opțiunea că cumpărătorul – fie electronic, fie la momentul când preia coletul – să achite această taxă. Noi nu impunem regulile, deoarece fiecare business are metoda lui de a activa și ei sunt liberi de a alege metoda de declarare”, a spus Belous în timpul unor declarații pentru jurnaliști, înainte de ședința Guvernului.

Întrebată dacă s-a estimat ce buget s-ar putea încasa în contextul noilor schimbări, ministra Finanțelor a răspuns: „Noi estimăm circa un miliard de lei anual de la TVA de la colete”.

La întrebarea ce se întâmplă cu coletele care au fost comandate până la 1 noiembrie, Belous a spus că „taxa pe valoare adăugată se va aplica pentru toate coletele care vin sau se devamează începând cu 1 noiembrie, indiferent când ele au fost comandate”. „Pentru coletele mai mici de 150 de euro”, a precizat oficiala.

Întrebată dacă a fost prevăzut un mecanism pentru situațiile în care coletul este returnat sau nu este ridicat, Belous a răspuns: „La moment, legislația nu prevede restituirea TVA în cazul în care coletul este restituit, deoarece însăși procesul costă activitatea unui vameș, compania. Respectiv, procesul de administrare de restituire a unei sume de 100 sau 200 de lei, din păcate, va genera statului cheltuieli mult mai mari. Iată de ce, la moment, nu este prevăzut acest mecanism. Vedem cum se va administra procesul și deja ulterior intervenim. În cazul în care pentru coletele care nu vor fi importate oficial, dar vor fi admise temporar, deja fiecare agent economic va decide. TVA se aplică pentru coletele care sunt importate. Noi avem mai multe regimuri fiscale. Agenții economici o să-și administreze afacerile”.

***

Anterior, „Poșta Moldovei” a explicat că noile prevederi se aplică coletelor a căror valoare este mai mică sau egală cu 150 de euro. De asemenea, a precizat că „în cazul returnării trimiterii poștale, TVA-ul achitat și taxa de gestionare aferentă trimiterii nu se restituie”. Pentru coletele care conțin bunuri în valoare de peste 150 de euro, se aplică în continuare legislația vamală și fiscală în vigoare. Trimiterile C2C (Consumer-to-Consumer), inclusiv cadourile și alte trimiteri expediate între persoane fizice, cu o valoare mai mică de 150 de euro, sunt scutite de taxe și nu sunt supuse TVA-ului de 20% aplicabil trimiterilor comerciale B2C.

noi.md

„Datele alegătorilor sunt în siguranță”. Asigurările CEC după atacul cibernetic

Sistemele informaționale electorale nu au fost afectate de recentul incident de securitate cibernetică semnalat în ultimele zile, iar datele alegătorilor sunt în siguranță. Anunțul a fost făcut de Comisia Electorală Centrală (CEC) miercuri, 29 octombrie, într-un comunicat.

„Sistemele informaționale electorale nu au fost afectate, iar datele alegătorilor sunt în siguranță. Integritatea, confidențialitatea și disponibilitatea datelor cu caracter personal ale alegătorilor nu au fost compromise, fiind asigurată continuitatea activităților de administrare a proceselor electorale, inclusiv funcționarea Registrului de Stat al Alegătorilor”, a transmis CEC.

Amintim că, pe 28 octombrie, Agenția de Guvernare Electronică a anunțat că, în urma atacului cibernetic asupra sistemelor informaționale guvernamentale, au fost extrase neautorizat date aferente unui număr de aproximativ 750 000 de IDNP-uri. Informațiile vizate includ date de identificare (nume, prenume, data și locul nașterii), date despre membri ai familiei de gradul 1, statutul de asigurat, medic de familie, prestații sociale, pensii, dizabilitate, permisul de conducere, fotografie, vehicule și companii deținute sau administrate, precum și informații financiare, inclusiv IBAN, datorii fiscale și istoric plăți MPay. Totodată, instituția a precizat că datele aferente cardurilor nu au fost afectate.

Directorul Centrului Național de Management al Crizelor, Serghei Diaconu, a declarat că datele extrase de hackeri nu pot fi folosite direct în scopuri infracționale. În schimb, escrocii pot contacta cetățenii, prezentându-se drept reprezentanți ai băncii, ai vămii sau ai altor organe, adresându-li-se pe nume și prenume și oferindu-le alte detalii din cele sustrase, pentru a solicita date suplimentare, care „sunt deja periculoase”.

Între timp, la ședința Guvernului din 29 octombrie, prim-ministrul Vasile Tofan a anunțat că directoarea AGE, Nicoleta Colomeeț, va pleca din funcție. Oficialul a precizat că interimatul va fi asigurat de Artiom Cociu și a subliniat că, în această perioadă, AGE trebuie să pună accent mai mare pe securitatea serviciilor digitale.

La aceeași reuniune a Cabinetului de miniștri, Vasile Tofan a mai spus că Republica Moldova este ținta unor atacuri cibernetice de amploare. Potrivit lui, autoritățile au indicii despre „o campanie mai largă, cu implicarea unor actori statali străini”, iar serviciile competente investighează inclusiv implicarea acestora în incidentul recent.
Больше нет статей для показа
0
Sondaj standard

Ți-a plăcut pluginul nostru?

Spelling error report

The following text will be sent to our editors: