VIDEO Incendii și răniți la Odesa: regiunea – atacată cu drone. Precizările autorităților

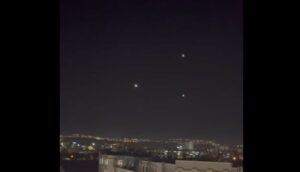
Odesa și regiunea Odesa au fost atacate de drone, scrie DW cu referire la autoritățile locale. Conform sursei, atacuri au avut loc și asupra regiunii Sumî și raionului Zaporojie.

Primarul de Odesa Ghenadii Truhanov a raportat, pe 20 martie, că Odesa și regiunea Odesa au fost atacate cu drone.

În dimineața zilei de 21 martie, Truhanov a menționat despre un atac asupra suburbiei Odesei. Potrivit edilului, se află în flăcări infrastructura civilă și obiective comerciale. Totodată, mai multe automobile au fost avariate și sunt răniți.

Potrivit șefului administrației militare din regiunea Odesa, Oleg Kiper, trei persoane au fost rănite, inclusiv minori. „A fost avariată infrastructura civilă, în special un bloc locativ cu mai multe etaje, un centru comercial și magazine. În trei locații au izbucnit incendii puternice”, a raportat Kiper, adăugând că în unele cartiere din Odesa a fost întreruptă de urgență energia electrică.

În seara zilei de 20 martie, administrația militară regională din Sumî a declarat că pe parcursul zilei Forțele Armate ale Federației Ruse au efectuat 112 bombardamente asupra teritoriilor de graniță și a localităților din regiune, fiind înregistrate 187 de explozii. Potrivit autorităților, două peroane au murit, una a fost rănită.

La scurt timp după miezul nopții, la ora 00:34 a zilei de 21 martie, Serviciul de Stat pentru Situații de Urgență al Ucrainei a raportat că, în raionul Zaporojie, au fost rănite cinci persoane, printre care și un copil. Conform sursei, în urma bombardamentelor au luat foc automobile și case de locuit.

***

Amintim, pe 18 martie, Kremlinul raporta că președintele rus a susținut ideea lui Trump privind un acord reciproc între Rusia și Ucraina de a nu efectua lovituri asupra infrastructurii energetice timp de 30 de zile și „a dat un astfel de ordin militarilor”. Precizările erau făcute urmare a unei discuții la telefon între Putin și Trump. În reacție, președintele ucrainean Vladimir Zelenski a declarat că Ucraina va susține propunerea de a înceta loviturile asupra infrastructurii energetice. „Dar nu poate fi așa, ca Rusia să lovească infrastructura noastră energetică, iar noi să tăcem. Vom răspunde”, a adăugat Zelenski.

Totuși, la câteva ore după discuția telefonică dintre Donald Trump și Vladimir Putin, Ucraina a fost lovită din nou de atacuri asupra infrastructurii civile, potrivit președintelui Vladimir Zelenski. El a declarat că acest lucru arată că Putin a respins, în esență, propunerea de încetare completă a focului.
If you have found a spelling error, please, notify us by selecting that text and pressing Ctrl+Enter.

Știri similare

0
Sondaj standard

Ți-a plăcut pluginul nostru?

Imagine simbol

Peste 6 milioane de parole furate, descoperite într-o operațiune la care a participat și Moldova

Centrul pentru combaterea crimelor cibernetice al Inspectoratului Național de Investigații (INI) a participat, alături de autorități din mai multe state, la o operațiune internațională coordonată de Europol, împotriva infrastructurilor și serviciilor care facilitează atacurile cibernetice. În cadrul acesteia, au fost sechestrate și neutralizate 235 de servere și 257 de domenii, utilizate de grupările infracționale, inclusiv pentru furtul de date. În infrastructura sechestrată au fost identificate peste șase milioane de nume de utilizator și parole sustrase de la victime. În urma investigațiilor desfășurate de INI pe teritoriul R. Moldova, au fost identificate șapte servere care găzduiau componente ale infrastructurii criminale. Informațiile au fost comunicate de Inspectoratul General al Poliției (IGP).

Potrivit IGP, operațiunea „ENDGAME” reprezintă unul dintre cele mai ample eforturi internaționale îndreptate împotriva infrastructurilor și serviciilor care facilitează atacurile ransomware și alte forme de criminalitate cibernetică. „În cadrul acțiunii comune, autoritățile și partenerii din sectorul privat au reușit să destructureze infrastructura infracțională care susținea trei rețele majore de malware: Gootloader, CastleRAT și StealC. Operațiunea s-a soldat cu sechestrarea și neutralizarea a 235 de servere și 257 de domenii, afectând semnificativ infrastructura utilizată de grupările infracționale pentru furnizarea serviciilor de tip „cybercrime-as-a-service”, facilitarea atacurilor ransomware și furtul de date”, a comunicat Inspectoratul pe 16 noiembrie.

Potrivit IGP, un rezultat important al operațiunii îl reprezintă identificarea a peste 6 milioane de date de autentificare (nume de utilizator și parole), sustrase de la victime și descoperite în infrastructura sechestrată.

Conform instituției, „Republica Moldova a contribuit activ la această operațiune internațională”: „În urma investigațiilor desfășurate de ofițerii Centrului pentru combaterea crimelor cibernetice al INI, pe teritoriul țării au fost identificate șapte servere care găzduiau componente ale infrastructurii criminale. În urma intervenției, accesul la conținutul găzduit pe aceste servere a fost sistat, iar datele informatice au fost conservate în condiții care să asigure integritatea probelor și disponibilitatea acestora pentru continuarea investigațiilor”.

Despre cele trei tipuri de programe malițioase

Potrivit IGP, acțiunile desfășurate la nivel internațional au vizat trei tipuri de programe malițioase. Gootloader este un program de tip „dropper/loader”, utilizat pentru infiltrarea sistemelor informatice prin distribuirea unor documente juridice false pe site-uri compromise, în special pe platforme WordPress. Odată instalat, acesta putea facilita introducerea altor programe malițioase, inclusiv ransomware, utilizate pentru extorcarea victimelor.

Identificat în 2025, CastleRAT este un troian de acces la distanță (RAT), cu o arhitectură tehnică avansată, conceput pentru a permite atacatorilor să controleze de la distanță dispozitivele compromise. Acesta putea facilita accesul neautorizat la informații, executarea unor comenzi și compromiterea sistemelor informatice ale companiilor.

StealC este un program de tip „stealer”, conceput pentru extragerea informațiilor sensibile de pe dispozitivele infectate, inclusiv parole, date de autentificare și identități digitale. Informațiile sustrase puteau fi ulterior comercializate sau utilizate în diverse scheme de fraudă informatică.

Nu mai sunt articole de afișat.
0
Sondaj standard

Ți-a plăcut pluginul nostru?

x
x

Spelling error report

The following text will be sent to our editors: