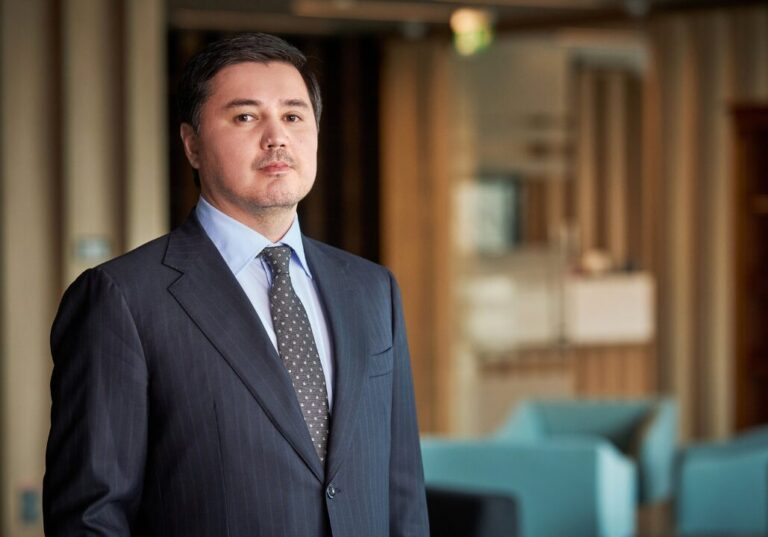
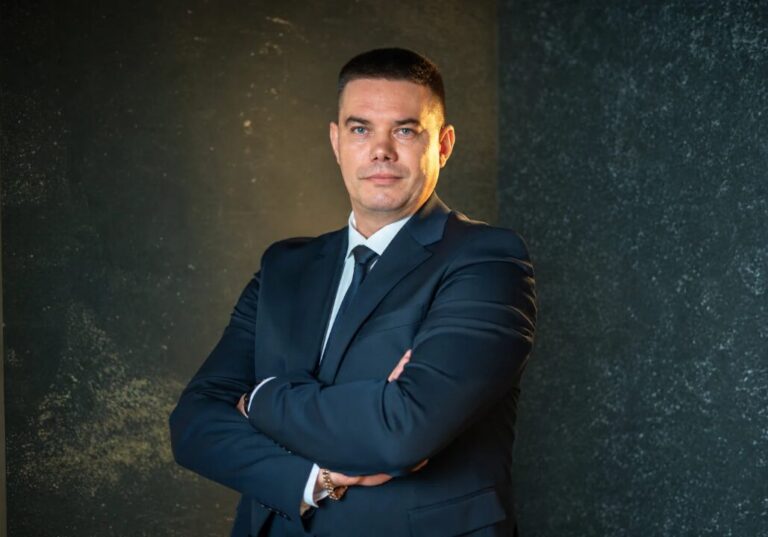
Procurorul general adjunct suspendat Ruslan Popov, plasat în izolatorul CNA pentru 20 de zile

Procurorul general adjunct suspendat Ruslan Popov, suspectat de îmbogățire ilegală, a fost plasat în izolatorul Centrului Național Anticorupție (CNA) pentru 20 de zile. Decizia de a schimba măsura de arest a fost luată de Curtea de Apel Chișinău, în ședința din 19 octombrie. Informația a fost confirmată către NM de către avocatul lui Popov, Igor Hlopețchi.

„Evident, aceasta este o soluție personalizată. Vom reclama CEDO ”, a spus avocatul.

Amintim că pe 11 octombrie, Ruslan Popov a fost plasat în arest la domiciliu pentru 30 de zile, în urma deciziei magistraților Judecătoriei Ciocana.

Ruslan Popov a fost reținut pe 9 octombrie, pe un termen de 72 de ore. El este cercetat penal pentru îmbogățirea ilicită. Urmărirea penală este exercitată de către un grup de procurori și ofițeri de urmărire penală din cadrul Procuraturii Anticorupție, cu suportul acordat de Serviciul de Informații și Securitate. Procurorii anticorupție au solicitat judecătorilor să emită mandat de arestare pe numele său.

Ruslan Popov a fost suspendat din funcția de adjunct al procurorului general concomitent cu deschiderea unui dosar penal pe numele lui Alexandr Stoianoglo. Împreună cu colegul său, Iurie Perevoznic (în prezent, acesta a demisionat din funcția de procuror-șef adjunct), Ruslan Popov a susținut o conferință de presă în cadrul căreia a declarat că Stoianoglo ar fi nevinovat. Deputatul Partidului Acțiune și Solidaritate (PAS) Vasile Grădinaru a depus o sesizare la Consiliul Superior al Procurorilor (CSP) și le-a reproșat lui Popov și Perevoznic că s-ar fi expus în mod public în interes personal și au dat apreciere juridică pe fiecare capăt de acuzare, care i se incriminează lui Stoianoglo.
Știri similare

0
Sondaj standard

Ți-a plăcut pluginul nostru?

Imagine simbol

Cetățenii vor putea afla dacă datele lor personale au fost accesate în urma atacului cibernetic. Când va fi disponibilă opțiunea

Cetățenii Republicii Moldova vor putea afla ce date personale le-au fost accesate neautorizat în urma atacului cibernetic asupra sistemelor guvernamentale din octombrie 2026. Agenția de Guvernare Electronică (AGE) pregătește o funcționalitate care va permite verificarea acestor informații direct în aplicația EVO sau prin depunerea unei petiții.

Potrivit unui comunicat al AGE, noua opțiune va fi disponibilă în aplicația EVO și în cabinetul personal de pe portalul evo.gov.md. Pentru a verifica informațiile, utilizatorii vor trebui să se autentifice cu semnătura electronică. Astfel, fiecare persoană va putea afla dacă datele sale au fost accesate fără autorizație și, după caz, ce informații au fost vizate.

Funcționalitatea va permite consultarea individuală a informațiilor, într-un mediu securizat, fără ca cetățenii să fie nevoiți să depună o solicitare separată.

Persoanele care nu utilizează aplicația EVO vor putea solicita informațiile direct de la AGE, prin depunerea unei petiții. Aceasta poate fi transmisă online, prin platforma edemocratie.gov.md sau la adresa de e-mail [email protected], cu semnătură electronică. De asemenea, petițiile pot fi expediate prin poștă sau depuse personal la sediul instituției, cu semnătură olografă.

AGE a anunțat că noua funcționalitate din EVO ar urma să fie disponibilă începând cu 27 noiembrie. Petițiile depuse de cetățeni vor fi examinate în termenele prevăzute de lege, iar răspunsurile vor include informațiile validate la momentul comunicării. Acestea vor putea fi completate ulterior, pe măsură ce verificările vor fi finalizate.

În paralel, AGE, Agenția pentru Securitate Cibernetică și Serviciul Tehnologia Informației și Securitate Cibernetică continuă verificarea și consolidarea informațiilor privind datele extrase neautorizat.

Amintim că în urma atacului cibernetic din octombrie asupra sistemelor publice au fost accesate datele personale ale circa 450 000 de cetățeni, față de 750 000, cât se estima inițial. Printre informațiile vizate se numără date de identificare, informații despre familie, sănătate, prestații sociale, venituri și bunuri.

Autoritățile dau asigurări că atacatorii nu au obținut acces la conturile bancare ale cetățenilor, însă au avertizat că informațiile extrase ar putea fi combinate și folosite în tentative de înșelăciune.

Pe 30 octombrie, Procuratura Generală a precizat pentru NM că pe caz a fost pornită o urmărire penală, în baza bănuielii rezonabile de încălcare a inviolabilității vieții private și divulgare a datelor urmăririi penale.

Nu mai sunt articole de afișat.
0
Sondaj standard

Ți-a plăcut pluginul nostru?

x
x

Spelling error report

The following text will be sent to our editors: