Кавкалюк с гробом и Ленин в кульке. Топ-10 политического абсурда 2021 года в Молдове

Уходящий год останется в истории Молдовы годом политических и геополитических баталий, смены власти и газового кризиса. При этом на молдавской общественно-политической сцене было много событий не просто скандальных, но сильно отдающих дурным вкусом, низкопробностью и просто глупостью. Особенно этим отличились предвыборные кампании. Тут вам и «гiмно», и гроб, и Ленин в черном. NM решил напомнить об этом и собрал топ «трэшей» 2021 года. 

Фекалии

Весьма богатой на события из разряда не просто эпатажных, но дурно пахнущих в прямом и переносном смысле, была избирательная кампания на досрочных парламентских выборах, прошедших 11 июля. Первый приз мы решили отдать истории с фекалиями, случившейся в начале июня. В офис Партии социалистов (ПСРМ) в Каушанах бросили два пакета с «гiмном». Судя по фото, которые обнародовала ПСРМ, пакеты бросили мастерски: в фекалиях были двери офиса, пол, стены и столы. Социалисты связали этот инцидент с приездом в Каушаны президента Майи Санду. Пропрезидентская партия «Действие и солидарность» (PAS) отвергла всякие намеки на причастность к инциденту и заявила, что провокацию с экскрементами устроили сами социалисты.

Позже в полиции Каушан сообщили, что задержали трех подозреваемых по этому делу, которые признались в содеянном. По информации полиции, все трое были сильно пьяны, и в их действиях не было политического подтекста. Ну, то есть, просто повеселились ребята, случайно попав подготовленными заранее «вонючими бомбами» в партийный офис.

Гроб

Второе место по праву заняла «гробовая инсталляция», с которой начала свою предвыборную кампанию партия «Строим Европу дома» (PACE), возглавляемая экс-главой Генинспектората полиции Георгием Кавкалюком. Представление устроили во дворе заброшенного деревенского дома. Во двор внесли гроб, в котором лежала девушка в национальном костюме. Потом девушка встала из гроба и прочитала стихотворение о Молдове. По задумке авторов «инсталляции», девушка символизировала сегодняшнюю Молдову, которую довели до гроба. Осталось не совсем ясно, что, по мнению PACE, способно воскресить Молдову.

Зеленка

Не менее «креативно» партия Кавкалюка высказала свое отношение к «чиновникам, которые вакцинировались вне очереди». Правда, новая «инсталляция» PACE не обошлась без жертв: члены партии Кавкалюка вылили не менее полулитра зеленки на голову зампредседателя Сынжерейского района, члена партии «Платформа Достоинство и правда» (DA) Тудора Тутунару. Видео «зеленой расправы» Кавкалюк опубликовал в Facebook, пригрозив, что PACE таким образом будет наказывать всех чиновников, которые вакцинируются без очереди. Правда, дальше слов дело не пошло: Тутунару остался единственной жертвой.

А против Кавкалюка возбудили уголовное дело. После выборов он сбежал из Молдовы. Позже его объявили в розыск по «делу о зеленке».

Ленин

С партией PACE решила посоревноваться в предвыборном креативе румынская партия «Альянс за объединение румын» (AUR). За несколько дней до июльских выборов унионисты устроили представление на Moldexpo, обмотав черными пластиковыми пакетами памятник Ленину. И, конечно, рассказали об этом в Facebook. Фотографиями поделился кандидат от партии AUR, бывший мэр Кишинева и известный борец с коммунизмом Дорин Киртоакэ. «Это ответ и предупреждение Красной чуме за топтание на румынском триколоре, за дикость, агрессивность и насилие», — объяснил Киртоакэ идейный смысл «черной инсталляции».

Facebook

Марш

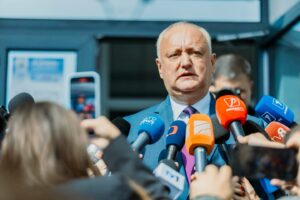
За пару дней до этого Киртоакэ чуть не избил за «топтание триколора» лидера социалистов Игоря Додона. Случилось это во время «левого марша», который организовал в Кишиневе блок ПКРМ-ПСРМ. Маршу попытались помешать унионисты, растянувшие поперек бульвара Штефана чел Маре флаг Румынии. После того как полиция оттеснила унионистов, Киртоакэ попытался наброситься с кулаками на Додона, Нападавшего остановили охранники и полиция, которым пришлось применить силу. Объясняя свою ярость, Киртоакэ сказал, что решил «по-мужски» разобраться с Додоном за то, что тот «приказал полиции напасть на его коллег и растоптать триколор».

Свиньи

Примерно тогда же, на последней стометровке перед выборами, в сети появилось видео «охоты Додона». На видео человек, похожий на Додона, стоя за высоким забором загона, радостно отстреливает бегающих по загону свиней и комментирует «супер-охоту» голосом Додона, когда одно из животных падает. В ПСРМ назвали видео фальшивкой: «Наши конкуренты используют технологии подделки видео. Это говорит о том, что правые начали грязную кампанию, так как не в состоянии предложить гражданам реальное решение проблем».

«Смуглые дети»

Технологии, конечно, штука опасная, но вот политсоюзник Додона, сопредседатель блока ПКРМ-ПСРМ Владимир Воронин попал в эту подборку без всяких технологий, а просто за слова. Слова, правда, были не простые, да еще сказанные в телеэфире. Видимо, желая хорошенько напугать избирателей, Воронин сказал, что, если на парламентских выборах победят проевропейские силы, в Молдову «придут солдаты НАТО», и у молдаван станут рождаться «смуглые дети». «Вы этого хотите, уважаемые избиратели? Чтобы они ликвидировали статус нейтралитета страны? Чтобы пришли натовские солдаты, и чтобы у вас породились и смуглые дети? Вы этого хотите? И чтобы за ними пришли румынские жандармы?» — задавал Воронин «страшные вопросы», глядя прямо в камеру.

После того как лидера ПКРМ обвинили в расизме, ему пришлось оправдываться.

Драка в эфире

Телеэфир, надо сказать, порадовал избирателей и настоящей мужской кулачной разборкой. Уже после выборов телеканал Jurnal TV пригласил в студию уважаемых политиков и экспертов, чтобы поговорить о том, что нас ждет дальше. Но эфир пришлось прервать из-за кулачного боя, который устроили экс-замминистра внутренних дел Геннадий Косован и экс-советник президента Сергей Тофилат. Последний, кстати, показал мастерский захват противника за шею и бросок «на ковер». А началось все вполне мирно: Тофилат назвал Косована «недоноском», после чего Косован схватил стакан с водой и плеснул в лицо Тофилату. Кстати, одним из гостей программы был Дорин Киртоакэ. Но тут он вел себя тихо — рядом не было ни Додона, ни Ленина.

Драка — на последних минутах видео.

Зоофилия

Чуть не забыли о еще одном марше, который прошел в Кишиневе перед июльскими выборами — марше в защиту традиционных семейный ценностей. На нем попугать избирателей решили социалисты. Столичный мунсоветник от ПСРМ Александр Одинцов, выступая на митинге после марша, рассказал, как человека превращают «в социальное и политическое животное, которым можно легко управлять». Например, вот как: в Германии, по словам Одинцова, собирают подписи за разрешение зоофилии. На просьбу NM рассказать об этом поподробнее, Одинцов предложил «загуглить эту информацию». Мы «загуглили», но ничего о сборе подписей за зоофилию не нашли. Зато нашли о ее запрете.

Игры с урной

Осенью политики продолжили удивлять и веселить народ. Вот, например, новый состав Народного собрания Гагаузии (НСГ) уже можно внести в Книгу рекордов Гиннесса за число провальных попыток избрать спикера. Попыток было девять, и впереди десятая. Но в эту подборку НСГ попал не за упорство и стабильность, с которыми больше двух месяцев не выбирает спикера. А за «игры с урной», с которой гагаузские депутаты все это время носятся, как с писаной торбой: то к стенке поставят, то в угол, то ближе к дверям, то дальше, то так повернут, то этак. И никак не могут сообразить: куда ее пристроить, чтобы и тайну голосования соблюсти, и не оставить голосующих без присмотра. Дело в том, что депутаты подозревают друг друга в несвободном волеизъявлении: «Вы хотите спрятаться там и сфоткаться». «Сфоткать» в смысле бюллетень, чтобы отчитаться о «правильном» голосовании. А вот и видео «игр с урной».
Если вы нашли ошибку, пожалуйста, выделите фрагмент текста и нажмите Ctrl+Enter.

Похожие материалы

5
Опрос по умолчанию

Вам понравился наш плагин?

pexels.com

Кибератаку на Молдову раскрыл обычный гражданин. Новые детали масштабной утечки данных

Агентство электронного управления (AGE) раскрыло новые подробности масштабной кибератаки на государственные сервисы Молдовы. В ответе на запрос NM ведомство объяснило, через какие сервисы злоумышленники получили доступ к персональным данным граждан, какие недостатки безопасности позволили это сделать и как власти обнаружили атаку. Кроме того, агентство допустило, что пострадавших могут не уведомлять индивидуально.

Как власти обнаружили кибератаку

Как сообщили NM в AGE, 22 октября в агентство обратился гражданин, заметивший подозрительное обращение к своим персональным данным в истории доступа EVO Cabinet. В тот же день власти обнаружили необычную активность в государственных цифровых сервисах и запросах к данным.

Последующий анализ технических журналов показал, что несанкционированные действия начались раньше. По предварительным данным, злоумышленники пытались извлекать персональные данные с 19 по 23 октября. В AGE отметили, что точное время начала эксплуатации уязвимостей и обстоятельства обнаружения атаки продолжают устанавливать в ходе расследования.

Через какие сервисы злоумышленники получили доступ к данным

Среди затронутых кибератакой государственных сервисов оказались электронный сервис Национального агентства архивов и сервис Агентства государственных услуг (ASP) для записи на экзамены на получение водительских прав.

По данным AGE, предварительное расследование выявило недостатки контроля доступа к данным и проверки аутентификационной информации в отдельных системах. Это позволило злоумышленникам автоматически направлять запросы и получать персональные данные других людей.

Проверки распространили и на другие компоненты и электронные услуги. Именно поэтому 23 октября власти превентивно отключили 82 государственных сервиса, более 30 информационных систем и административных панелей.

При этом технические подробности выявленных уязвимостей AGE раскрывать отказалось, объяснив это продолжающимся расследованием и риском повторения атаки.

Проверяли ли безопасность систем до атаки

Агентство также ответило на вопросы о том, проходили ли затронутые системы независимые аудиты информационной безопасности и тесты на проникновение, когда состоялись последние проверки, выявляли ли специалисты уязвимости и устранили ли их.

В AGE сообщили, что государственные информационные системы регулярно проходят проверки безопасности, в том числе с привлечением профильных специалистов. По утверждению агентства, до инцидента проверки не выявили критических уязвимостей, которые указывали бы на реализовавшиеся во время атаки риски.

При этом ведомство не уточнило, проводились ли именно независимые аудиты, когда состоялись последние проверки и обнаруживали ли специалисты другие, менее серьезные уязвимости. В AGE также отметили, что развитие киберугроз с использованием искусственного интеллекта требует постоянного совершенствования механизмов защиты.

«После обнаружения инцидента AGE совместно с Агентством кибербезопасности и Службой информационных технологий и кибербезопасности инициировало дополнительные проверки государственных сервисов и информационных систем. Кроме того, при тестировании и выявлении возможных дополнительных уязвимостей использовали техническую экспертизу Orange Moldova, предоставленную в рамках безвозмездного сотрудничества (pro bono). Результаты этой работы лягут в основу дополнительных мер по укреплению безопасности государственных систем», — сообщили в AGE.

Как уведомят пострадавших

По предварительной оценке AGE, с 19 по 23 октября злоумышленники направляли запросы примерно по миллиону персональных идентификационных номеров (IDNP). Признаки несанкционированного получения данных выявили примерно по 750 тыс. IDNP.

В агентстве подчеркнули, что это предварительные цифры, а окончательное число граждан, чьи данные действительно извлекли, пока не установлено. Кроме того, категории потенциально скомпрометированной информации различаются от человека к человеку. Сейчас специалисты анализируют технические журналы и данные, которые могли получить злоумышленники, чтобы определить число пострадавших и категории раскрытой информации.

Отвечая на вопрос об уведомлении граждан, AGE сообщило, что рассматривает предусмотренные законом механизмы информирования, в том числе возможность применения нормы, которая позволяет заменить индивидуальные уведомления публичным информированием, если оповещение каждого пострадавшего потребовало бы несоразмерных усилий. Согласно закону, публичное информирование при этом должно быть столь же эффективным.

Вместе с тем 30 октября AGE публично сообщило, что разрабатывает механизм индивидуального уведомления пострадавших. В письменном ответе агентство уточнило, что окончательный способ информирования определят с учетом результатов расследования, оценки рисков и ответственности учреждений, обрабатывающих персональные данные.

Ранее адвокат Вадим Виеру объяснил NM, что, по его мнению, государство располагает достаточными возможностями для индивидуального уведомления граждан, в том числе через EVO, MCabinet и контактные данные из государственных реестров. Он подчеркнул, что каждого пострадавшего должны проинформировать о том, что произошло с его персональными данными, каковы возможные последствия и какие меры предприняли власти. По его мнению, отсутствие надлежащего уведомления может стать самостоятельным нарушением закона.

Какие меры приняли после атаки

В AGE сообщили, что 26 октября уведомили об инциденте Национальный банк Молдовы. На следующий день ведомство направило уведомления государственным учреждениям, предоставляющим данные через платформу MConnect, с требованием проверить подозрительные обращения, изучить технические журналы и принять дополнительные меры безопасности.

Для защиты пожилых граждан и других уязвимых категорий населения власти намерены распространять рекомендации по распознаванию и предотвращению мошенничества через разные каналы, в том числе Единые центры предоставления услуг в селах.

В агентстве также уточнили обстоятельства последующих попыток атак, которые власти заблокировали 25 и 27 октября. Установить, стояли ли за этими эпизодами те же злоумышленники, пока не удалось. В AGE подчеркнули, что угроза сохраняется и специалисты продолжают фиксировать попытки атак. Новых случаев несанкционированного извлечения персональных данных в результате этих попыток пока не выявили.

***

На этой неделе Молдова столкнулась с масштабной кибератакой на государственные сервисы. Злоумышленники могли получить персональные данные, связанные примерно с 750 тыс. IDNP, а власти предупредили, что эту информацию могут использовать мошенники. NM собрал главное о произошедшем и выяснил, как гражданам узнать об утечке своих данных, обязаны ли власти уведомить пострадавших и можно ли получить компенсацию.


Подписывайтесь на наш Telegram-канал @newsmakerlive. Там оперативно появляется все, что важно знать прямо сейчас о Молдове и регионе.


Хотите поддержать то, что мы делаем?

Вы можете внести вклад в качественную журналистику, поддержав нас единоразово через систему E-commerce от банка maib или оформить ежемесячную подписку на Patreon! Так вы станете частью изменения Молдовы к лучшему. Благодаря вашей поддержке мы сможем реализовывать еще больше новых и важных проектов и оставаться независимыми. Независимо от того, как вы нас поддержите, вы получите небольшой подарок. Переходите по ссылке, чтобы стать нашим соучастником. Это не сложно и даже приятно.

Поддержи NewsMaker!
Больше нет статей для показа
5
Опрос по умолчанию

Вам понравился наш плагин?

x
x

Сообщить об опечатке

Текст, который будет отправлен нашим редакторам: