Слусарь, slusari
NewsMaker

„Îmi doresc ca toate materialele să fie desecretizate”. Slusari confirmă veridicitatea documentelor publicate de Reniță

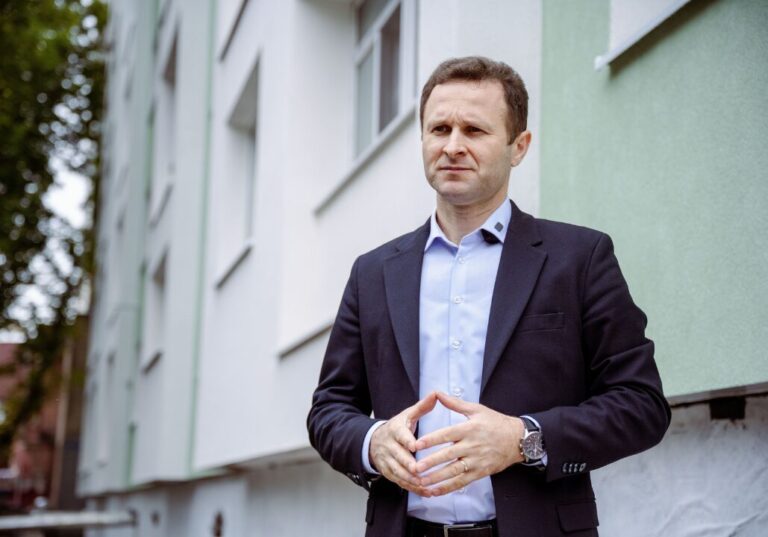
Deputatul Alexandru Slusari, care a fost președintele Comisiei parlamentare privind investigarea furtului bancar, a confirmat veridicitatea documentelor publicate astăzi, 6 ianuarie, de colegul său din fracțiunea Platforma Demnitate și Adevăr, Iurie Reniță, privind beneficiarii „furtului miliardului”. Acesta a precizat pentru NM că aceeași listă au primit-o și membrii comisiei. Potrivit parlamentarului, documentele ar fi trebuit să fie desecretizate de conducerea Băncii Naționale. 

„Ceea ce a publicat Reniță coincide cu documentele pe care le au membrii comisiei”, a declarat Slusari pentru NM. Acesta și-a manifestat regretul că reprezentanții Băncii Naționale nu au pus în aplicare decizia parlamentului din 17 octombrie 2019. Potrivit acestuia, conducerea instituției ar fi trebuit să desecretizeze și să publice materialele privind furtul bancar.

„Foarte multe documente sunt catalogate drept „secrete”, deși eu nu înțeleg din ce cauză. Anexa la raportul Kroll 2 am primit-o numai după ce am semnat documentul care ne interzice să publicăm informațiile, de aceea am decis că nu vom publica, însă vom numi principalele nume ale beneficiarilor. Ceea ce am și făcut. Dar îmi doresc foarte mult ca toate materialele să fie desecretizate”, a explicat Slusari. Potrivit acestuia, mai există și ați beneficiari, deși numele acestora nu sunt „atât de cunoscute”.

Potrivit lui Alexandru Slusari, în prezent, există cel puțin opt copii ale anexei care conține numele beneficiarilor „furtului miliardului”: la procuratură, la Banca Națională, la liderului Partidului Nostru, Renato Usatîi, la cinci membri al comisiei parlamentare care a investigat jaful bancar. Slusari presupune că și președintele Igpor Dodon, precum și reprezentanții SIS și CNA au obținut copii ale documentului.

Deputatul consideră că scopul principal a lui Reniță a fost să îl pună într-o lumină proastă pe procurorul general, Alexanr Stoianoglo, care amintim, a spus jurnaliștilor că nu a văzut lista cu beneficiarii furtului bancar.

Precizăm că, anterior, PDA a solicitat Băncii Naționale să pună în aplicare decizia nr 143 a legislativului, din 17 octombrie și să publice, până la 1 ianuarie 2020, lista beneficiarilor finali, lucru care nu s-a întâmplat. Amintim că astăzi, 6 ianuarie, deputatul PDA, Iurie Reniță, a publicat câteva fragmente despre care a scris că ar face parte din raportul Kroll 2, privind beneficiarii finali ai furtului bancar. Cea mai mare parte a numelor au fost, însă, publicate și anterior în presă.
Știri similare

0
Sondaj standard

Ți-a plăcut pluginul nostru?

parlament.md

Audieri în Parlament, după atacul cibernetic care a dus la furtul datelor a 750.000 de moldoveni. Carp: „Cel mai probabil vor fi cu ușile închise”

Comisia parlamentară securitate națională, apărare și ordine publică, condusă de deputatul PAS Lilian Carp, va organiza audieri cu ușile închise privind atacul cibernetic asupra sistemelor informaționale guvernamentale, în urma căruia au fost furate datele a circa 750 000 de moldoveni. Subiectul va fi discutat miercuri, 4 noiembrie, începând cu ora 09:00. Anunțul a fost făcut de Lilian Carp în cadrul ședinței plenare a Parlamentului din 29 octombrie.

„În cadrul Comisiei securitate, apărare națională și ordine publică am votat unanim privind audierile instituțiilor de stat privind acel incident cu atacurile cibernetice. Vor avea loc miercuri, ora 09:00. (…) Cel mai probabil vor fi ușile închise pentru că sunt date cu caracter personal. După aceea, vom face declarațiile”, a declarat Lilian Carp.

Amintim că, pe 27 octombrie, Agenția de Guvernare Electronică a anunțat că, în urma atacului cibernetic asupra sistemelor informaționale guvernamentale, au fost extrase neautorizat date aferente unui număr de aproximativ 750 000 de IDNP-uri. Informațiile vizate includ date de identificare (nume, prenume, data și locul nașterii), date despre membri ai familiei de gradul 1, statutul de asigurat, medic de familie, prestații sociale, pensii, dizabilitate, permisul de conducere, fotografie, vehicule și companii deținute sau administrate, precum și informații financiare, inclusiv IBAN, datorii fiscale și istoric plăți MPay. Totodată, instituția a precizat că datele aferente cardurilor nu au fost afectate.

Directorul Centrului Național de Management al Crizelor, Serghei Diaconu, a declarat că datele extrase de hackeri nu pot fi folosite direct în scopuri infracționale. În schimb, escrocii pot contacta cetățenii, prezentându-se drept reprezentanți ai băncii, ai vămii sau ai altor organe, adresându-li-se pe nume și prenume și oferindu-le alte detalii din cele sustrase, pentru a solicita date suplimentare, care „sunt deja periculoase”.

Între timp, la ședința Guvernului din 28 octombrie, prim-ministrul Vasile Tofan a anunțat că directoarea AGE, Nicoleta Colomeeț, va pleca din funcție. Oficialul a precizat că interimatul va fi asigurat de Artiom Cociu și a subliniat că, în această perioadă, AGE trebuie să pună accent mai mare pe securitatea serviciilor digitale.

La aceeași reuniune a Cabinetului de miniștri, Vasile Tofan a mai spus că Republica Moldova este ținta unor atacuri cibernetice de amploare. Potrivit lui, autoritățile au indicii despre „o campanie mai largă, cu implicarea unor actori statali străini”, iar serviciile competente investighează inclusiv implicarea acestora în incidentul recent.

Tot pe 28 octombrie, instituția prezidențială a anunțat că președinta Maia Sandu a convocat o ședință a Consiliului Național de Securitate pentru zilele următoare, în cadrul căreia va fi analizat atacul cibernetic asupra sistemelor informaționale guvernamentale și măsurile de răspuns.

Nu mai sunt articole de afișat.
0
Sondaj standard

Ți-a plăcut pluginul nostru?

x
x

Spelling error report

The following text will be sent to our editors: