NewsMaker/Денис Дерменжи

NM Espresso: о загадочном визите Козака, заочном аресте Платона и о цифровой революции в Молдове

Козак

Визит в Молдову замглавы администрации президента России Дмитрия Козака стал накануне темой дня. Многие обратили внимание не необычную организацию визита и скудость официальной информации о встрече с Козаком президента Майи Санду. В материале «Козак и тишина» NM разбирался, чем вызвана такая «закрытость» встречи, что это вообще был за визит, и что можно по его итогам сказать о перспективах молдавско-российских отношений.

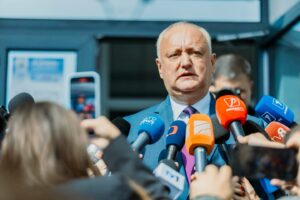
Как оказалось, во время своего кратковременного визита в Кишинев Козак успел встретиться не только с новой властью, но и со «старой»: с лидерами фракции ПКРМ-ПСРМ, экс-президентами страны Игорем Додоном и Владимиром Ворониным. По информации ПСРМ, они обсудили с Козаком «вопросы молдавско-российских отношений с учетом вклада в их развитие двух бывших президентов Молдовы, которые добились углубления стратегического партнерства с Россией».

Правительство

В правительстве Натальи Гаврилицы появился вице-премьер, который будет заниматься вопросами цифровизации. Такого вице-премьера не было ни в одном молдавском правительстве. В материале «Плюс диджитализация всей страны. Ждет ли Молдову цифровая революция?» NM разбирался, зачем Молдове вице-премьер по цифре, и чем это может обернуться для Молдовы и ее жителей.

А на заседании 12 августа правительство отправило в отставку еще нескольких госсекретарей министерств, а также глав Генинспектората полиции и Агентства лекарств.

Премьер

СМИ выяснили, что премьер-министр Наталья Гаврилица не указала в декларации об имуществе двухэтажный дом в центре Кишинева, в котором она живет вместе с семьей. Пресс-секретарь премьера объяснила это тем, что дом принадлежит ее родителям, и в законе четко не указано, следует ли декларировать такое имущество.

Президент

Майя Санду посмертно наградила «Орденом почета» 134 медработника, умерших от осложнений коронавируса. По словам Санду, эти награды — «в знак уважения и признательности за мужество, преданность и самопожертвование, проявленные этими людьми».

Платон

Буюканский суд по запросу прокуроров заочно арестовал и объявил в розыск Вячеслава Платона. Такое решение суд принял, после того как Платон второй раз не явился на судебное заседание по делу о Мoldasig, в котором он проходит главным фигурантом. Адвокаты Платона утверждают, что он не смог прийти на заседание «по личным мотивам» и «представит доказательства этого».

Приднестровье

Оппозиционный активист из Рыбницы Геннадий Чорба стал первым осужденным в Приднестровье за «экстремизм», которому смягчили наказание и освободили из тюрьмы. В материале «Власть «Шерифа» держится на страхе» Чорба рассказал NM, как провел год в приднестровских тюрьмах, и почему замена реального срока на условный — еще не окончательная победа.

Кафе Guguță

Активисты опубликовали мотивировочную часть решения суда, которое фактически разрешает строительство восьмиэтажного бизнес-центра на месте кафе Guguță в Центральном парке столицы. Как оказалось, суд признал незаконным отзыв мэрией разрешения на строительство, так как госорганы не могут отзывать свои решения «только для того, чтобы удовлетворить общественность».

Авиа

Между Молдовой и США могут открыть прямое авиасообщение. Правительство Молдовы одобрило подписание соглашения об этом с американскими властями. «Как только это соглашение будет подписано, мы сможем запустить прямые рейсы из Кишинева в США. Надеюсь, это произойдет как можно скорее», — отметил министр инфраструктуры Андрей Спыну.

Эпидситуация

В Молдове за последние сутки выявили 268 новых заражений коронавирусом. Больше всего — в Кишиневе (49), Приднестровье (44), Бельцах (26) и Кагуле (21). От осложнений, вызванных ковидом, умерли еще три человека. Продолжают лечиться 1723 заболевших, из которых 69 в крайне тяжелом состоянии, 10 подключены к аппаратам ИВЛ.

И о том, что будет сегодня, 13 августа

• Парламент соберется на первое заседание внеочередной сессии.
• Состоится заседание Нацагентства регулирования в энергетике.

P.S. Наш утренний Espresso можно получать по почте, причем бесплатно и сразу на трех языках. Это легко — надо просто оформить подписку, пройдя по этой ссылке.
Похожие материалы

5
Опрос по умолчанию

Вам понравился наш плагин?

pexels.com

Кибератаку на Молдову раскрыл обычный гражданин. Новые детали масштабной утечки данных

Агентство электронного управления (AGE) раскрыло новые подробности масштабной кибератаки на государственные сервисы Молдовы. В ответе на запрос NM ведомство объяснило, через какие сервисы злоумышленники получили доступ к персональным данным граждан, какие недостатки безопасности позволили это сделать и как власти обнаружили атаку. Кроме того, агентство допустило, что пострадавших могут не уведомлять индивидуально.

Как власти обнаружили кибератаку

Как сообщили NM в AGE, 22 октября в агентство обратился гражданин, заметивший подозрительное обращение к своим персональным данным в истории доступа EVO Cabinet. В тот же день власти обнаружили необычную активность в государственных цифровых сервисах и запросах к данным.

Последующий анализ технических журналов показал, что несанкционированные действия начались раньше. По предварительным данным, злоумышленники пытались извлекать персональные данные с 19 по 23 октября. В AGE отметили, что точное время начала эксплуатации уязвимостей и обстоятельства обнаружения атаки продолжают устанавливать в ходе расследования.

Через какие сервисы злоумышленники получили доступ к данным

Среди затронутых кибератакой государственных сервисов оказались электронный сервис Национального агентства архивов и сервис Агентства государственных услуг (ASP) для записи на экзамены на получение водительских прав.

По данным AGE, предварительное расследование выявило недостатки контроля доступа к данным и проверки аутентификационной информации в отдельных системах. Это позволило злоумышленникам автоматически направлять запросы и получать персональные данные других людей.

Проверки распространили и на другие компоненты и электронные услуги. Именно поэтому 23 октября власти превентивно отключили 82 государственных сервиса, более 30 информационных систем и административных панелей.

При этом технические подробности выявленных уязвимостей AGE раскрывать отказалось, объяснив это продолжающимся расследованием и риском повторения атаки.

Проверяли ли безопасность систем до атаки

Агентство также ответило на вопросы о том, проходили ли затронутые системы независимые аудиты информационной безопасности и тесты на проникновение, когда состоялись последние проверки, выявляли ли специалисты уязвимости и устранили ли их.

В AGE сообщили, что государственные информационные системы регулярно проходят проверки безопасности, в том числе с привлечением профильных специалистов. По утверждению агентства, до инцидента проверки не выявили критических уязвимостей, которые указывали бы на реализовавшиеся во время атаки риски.

При этом ведомство не уточнило, проводились ли именно независимые аудиты, когда состоялись последние проверки и обнаруживали ли специалисты другие, менее серьезные уязвимости. В AGE также отметили, что развитие киберугроз с использованием искусственного интеллекта требует постоянного совершенствования механизмов защиты.

«После обнаружения инцидента AGE совместно с Агентством кибербезопасности и Службой информационных технологий и кибербезопасности инициировало дополнительные проверки государственных сервисов и информационных систем. Кроме того, при тестировании и выявлении возможных дополнительных уязвимостей использовали техническую экспертизу Orange Moldova, предоставленную в рамках безвозмездного сотрудничества (pro bono). Результаты этой работы лягут в основу дополнительных мер по укреплению безопасности государственных систем», — сообщили в AGE.

Как уведомят пострадавших

По предварительной оценке AGE, с 19 по 23 октября злоумышленники направляли запросы примерно по миллиону персональных идентификационных номеров (IDNP). Признаки несанкционированного получения данных выявили примерно по 750 тыс. IDNP.

В агентстве подчеркнули, что это предварительные цифры, а окончательное число граждан, чьи данные действительно извлекли, пока не установлено. Кроме того, категории потенциально скомпрометированной информации различаются от человека к человеку. Сейчас специалисты анализируют технические журналы и данные, которые могли получить злоумышленники, чтобы определить число пострадавших и категории раскрытой информации.

Отвечая на вопрос об уведомлении граждан, AGE сообщило, что рассматривает предусмотренные законом механизмы информирования, в том числе возможность применения нормы, которая позволяет заменить индивидуальные уведомления публичным информированием, если оповещение каждого пострадавшего потребовало бы несоразмерных усилий. Согласно закону, публичное информирование при этом должно быть столь же эффективным.

Вместе с тем 30 октября AGE публично сообщило, что разрабатывает механизм индивидуального уведомления пострадавших. В письменном ответе агентство уточнило, что окончательный способ информирования определят с учетом результатов расследования, оценки рисков и ответственности учреждений, обрабатывающих персональные данные.

Ранее адвокат Вадим Виеру объяснил NM, что, по его мнению, государство располагает достаточными возможностями для индивидуального уведомления граждан, в том числе через EVO, MCabinet и контактные данные из государственных реестров. Он подчеркнул, что каждого пострадавшего должны проинформировать о том, что произошло с его персональными данными, каковы возможные последствия и какие меры предприняли власти. По его мнению, отсутствие надлежащего уведомления может стать самостоятельным нарушением закона.

Какие меры приняли после атаки

В AGE сообщили, что 26 октября уведомили об инциденте Национальный банк Молдовы. На следующий день ведомство направило уведомления государственным учреждениям, предоставляющим данные через платформу MConnect, с требованием проверить подозрительные обращения, изучить технические журналы и принять дополнительные меры безопасности.

Для защиты пожилых граждан и других уязвимых категорий населения власти намерены распространять рекомендации по распознаванию и предотвращению мошенничества через разные каналы, в том числе Единые центры предоставления услуг в селах.

В агентстве также уточнили обстоятельства последующих попыток атак, которые власти заблокировали 25 и 27 октября. Установить, стояли ли за этими эпизодами те же злоумышленники, пока не удалось. В AGE подчеркнули, что угроза сохраняется и специалисты продолжают фиксировать попытки атак. Новых случаев несанкционированного извлечения персональных данных в результате этих попыток пока не выявили.

***

На этой неделе Молдова столкнулась с масштабной кибератакой на государственные сервисы. Злоумышленники могли получить персональные данные, связанные примерно с 750 тыс. IDNP, а власти предупредили, что эту информацию могут использовать мошенники. NM собрал главное о произошедшем и выяснил, как гражданам узнать об утечке своих данных, обязаны ли власти уведомить пострадавших и можно ли получить компенсацию.


Подписывайтесь на наш Telegram-канал @newsmakerlive. Там оперативно появляется все, что важно знать прямо сейчас о Молдове и регионе.


Хотите поддержать то, что мы делаем?

Вы можете внести вклад в качественную журналистику, поддержав нас единоразово через систему E-commerce от банка maib или оформить ежемесячную подписку на Patreon! Так вы станете частью изменения Молдовы к лучшему. Благодаря вашей поддержке мы сможем реализовывать еще больше новых и важных проектов и оставаться независимыми. Независимо от того, как вы нас поддержите, вы получите небольшой подарок. Переходите по ссылке, чтобы стать нашим соучастником. Это не сложно и даже приятно.

Поддержи NewsMaker!
Больше нет статей для показа
5
Опрос по умолчанию

Вам понравился наш плагин?

x
x

Сообщить об опечатке

Текст, который будет отправлен нашим редакторам: