Scandalul Epamedia: PAS îl acuză pe Ceban că orașul Chișinău riscă să piardă €66 mln. Reacția primăriei

Fracțiunea Partidului Acțiune și Solidaritate (PAS) din Consiliul Municipal Chișinău (CMC) îl acuză pe edilul capitalei, Ion Ceban, că a permis prelungirea controversatului contract cu compania Epamedia, în baza căruia firma a intentat un proces de arbitraj internațional, în contextul neîndeplinirii obligațiilor contractuale de către municipiu. Potrivit fracțiunii PAS, documentul ar fi putut fi reziliat în 2022, însă primarul nu ar fi acționat, iar prejudiciul pretins de companie a ajuns în prezent la 66 milioane de euro. Consilierii municipali PAS vor solicita convocarea „de urgență” a unei ședințe CMC, la care să participe Ion Ceban, pentru a prezenta explicații pe marginea cazului. La rândul său, Primăria Chișinău a declarat că, din 2021, încearcă să rezolve problema, prin implicarea CMC, însă consilierii municipali ar „politiza” subiectul și nu s-a găsit o soluție.

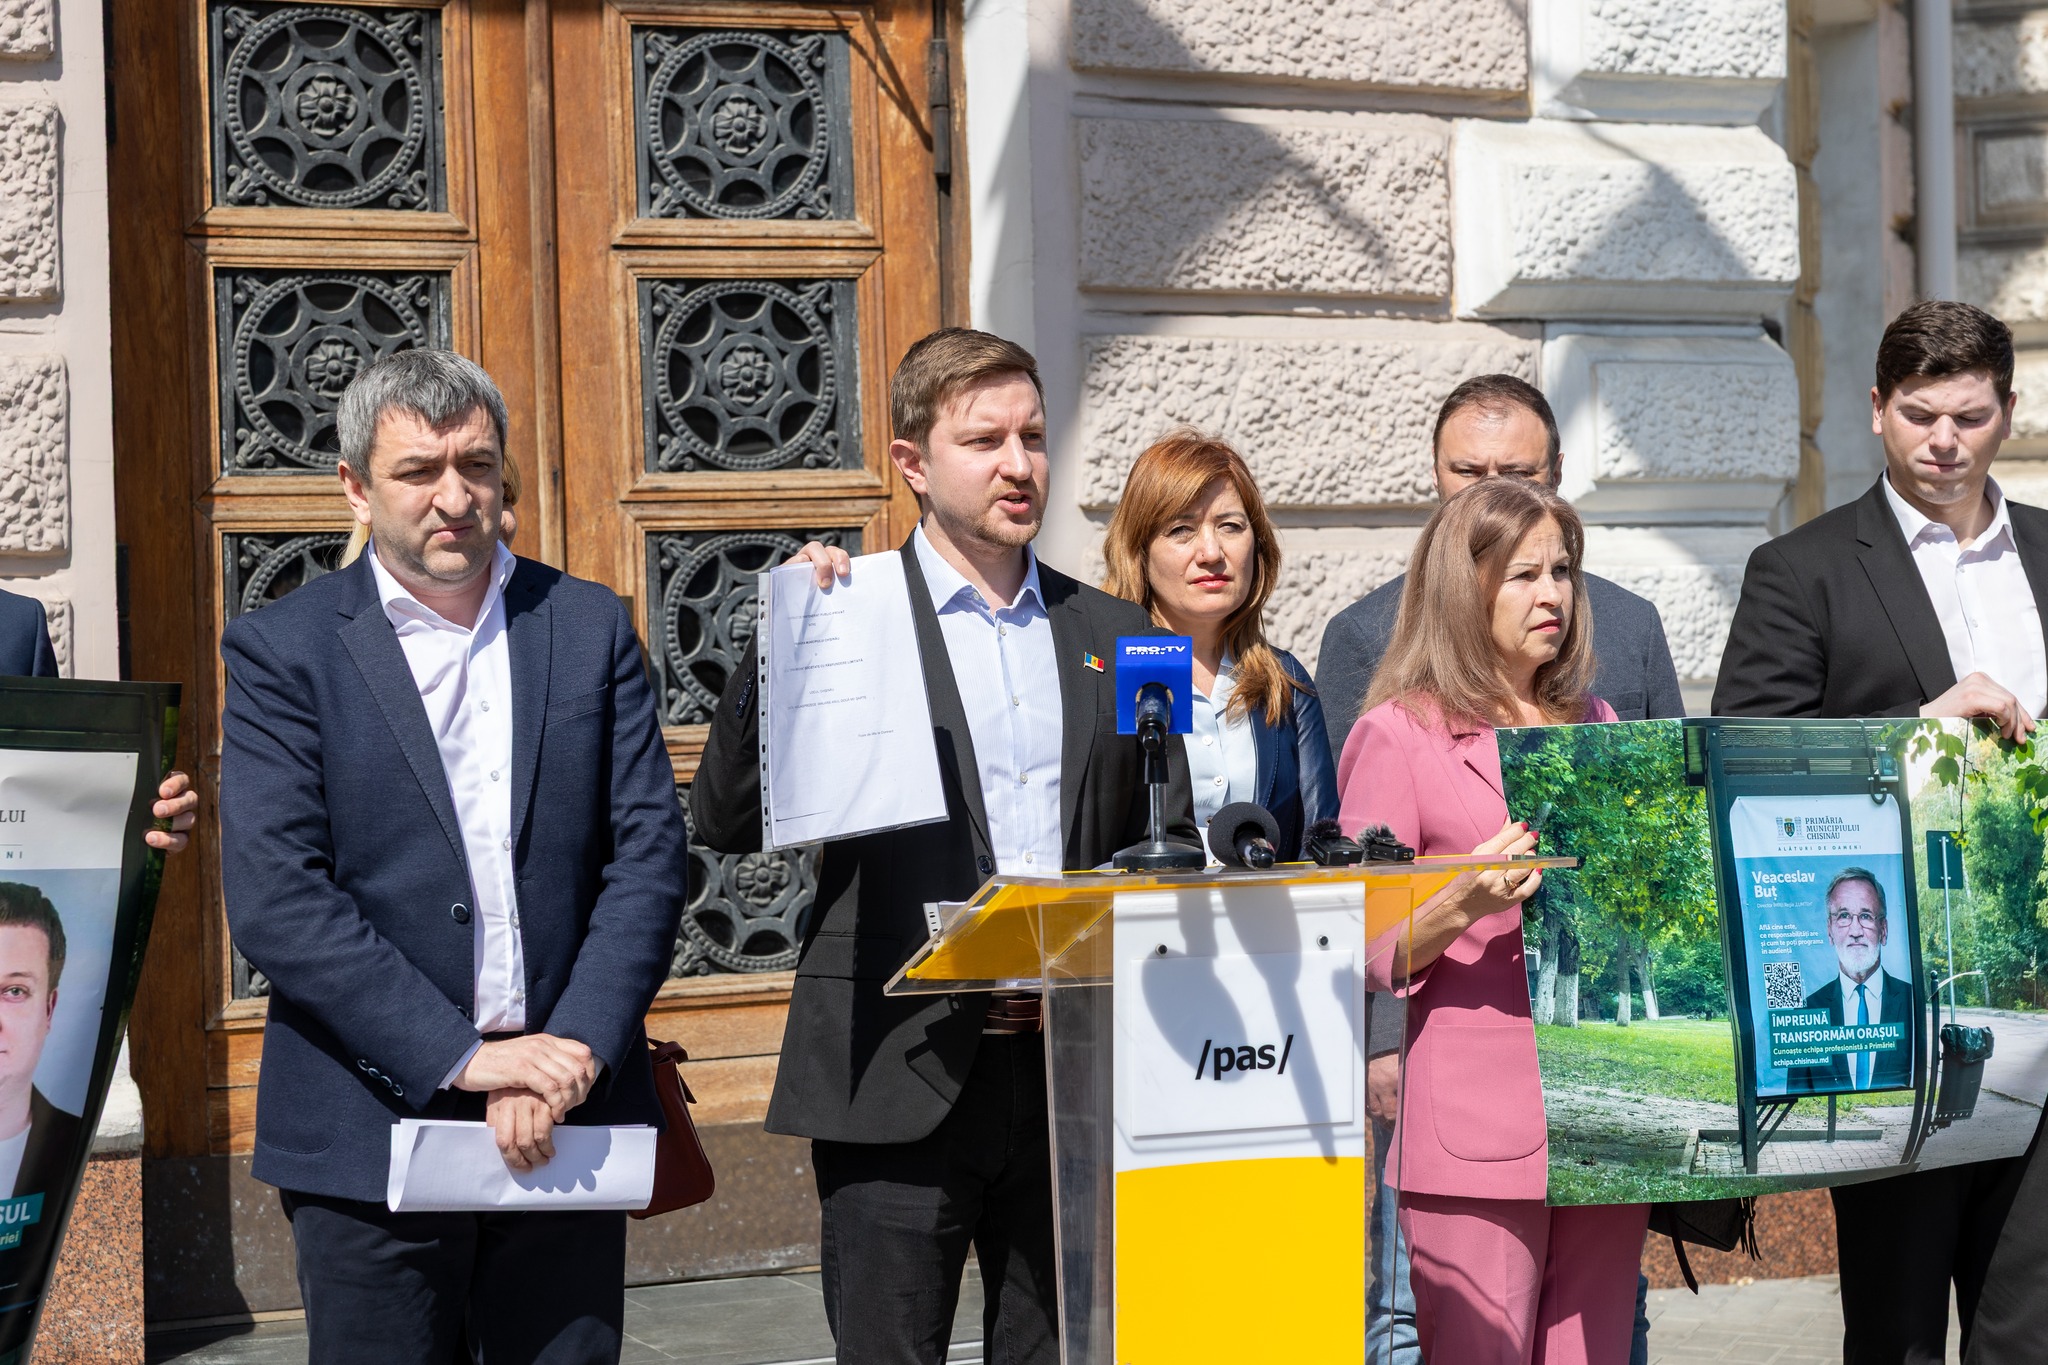
Vicepreședintele PAS din CMC, Dumitru Ivanov, și deputatul PAS Lilian Carp au susținut pe 30 aprilie un briefing de presă în care au oferit detalii despre contractul dintre Primăria Chișinău și Epamedia SRL, care a generat scandal.

Potrivit reprezentaților PAS, în 2007, Primăria municipiului Chișinău a încheiat un contract cu Epamedia, prin care compania se angaja să amenajeze 300 de stații de așteptare a transportului public, cu o valoare de aproape 2 milioane de euro. În schimb, Primăria Chișinău trebuia să acorde firmei dreptul de a amplasa publicitate în stațiile de așteptare respective, să-i pună la dispoziție city-light-uri și peste 1 500 de panouri publicitare. Toate acestea urmau a fi folosite pe întreaga durată a contractului, adică 10 ani.

Contractul a fost semnat atunci când municipiul era condus de primarul interimar comunist Vasile Ursu, care la acel moment era coleg de partid cu actualul edil al Chișinăului – Ion Ceban.

Conform unor acte prezentate de reprezentanții PAS, Epamedia a amenajat 301 stații de așteptare și le-a dat în exploatare, însă municipalitatea nu i-a oferit panourile publicitare și city-light-urile, fapt care este interpretat de companie ca și prejudiciu.

Demers DAJ 2-01-1-494 by Ana-Maria

Lilian Carp a menționat că contractul conținea și o clauză, conform căreia, în cazul în care niciuna dintre părți nu își exprimă intenția de a-i încheia valabilitatea, acesta se prelungește automat pentru cinci ani – lucru care s-a întâmplat în 2017.

Contractul nu a fost reziliat nici în 2022, la expirarea termenului de prelungire. Pentru ca contractul să fi fost reziliat, Ion Ceban, care este primar în 2019, conform clauzelor contractuale, ar fi trebuit să preîntâmpine Epamedia cu cel puțin 12 luni înainte, însă nu a făcut-o. „În loc să facă o notificare (către Epamedia – n. r.), are o înțelegere verbală. Pentru că altfel nu ne putem explica acțiunile Epamedia, care construiește mai multe stații și în aceste stații o să vedeți amplasată publicitatea primăriei. Desigur, când a apărut scandalul, în aceste zile, toată această publicitate dispare din stațiile care au fost construite de Epamedia, pentru a nu arăta legătura lui Ceban cu Epamedia”, a declarat deputatul PAS.

La rândul său, Dumitru Ivanov a spus că fracțiunea PAS din CMC a elaborat un proiect de lege privind notificarea companiei despre încetarea contractului. Inițiativa însă nu a  întrunit suficiente voturi pentru aprobare.

Consilierul municipal a menționat că, ulterior, în 2024, primăria a primit o cerere prealabilă din partea firmei.

„Conform acestei cereri prealabile, Primăriei municipiului Chișinău i se invoca un pretins prejudiciu enorm de 65 milioane de euro, dintre care 2 milioane de euro erau menționate investiții în amenajarea stațiilor de așteptare, iar alte 63 de milioane de euro – profit ratat pentru publicitate. În total, atunci erau 65 milioane de euro, acum, deja în 2025, vedem că această sumă se pretinde a fi de 66 milioane de euro. (…) Asta înseamnă că de 33 de ori mai mult profitul trebuia să fie decât investiția făcută de acea companie. Unde ați văzut un proiect de investiții în care tu câștigi de 33 de ori mai mult decât investiția pe care ai făcut-o în oraș? (…) În această scrisoare prealabilă ni se menționează un profit mediu pretins ratat net de aproximativ 4 milioane de euro pe an”, a precizat el.

Acum, pe caz urmează să aibă loc un proces de arbitraj internațional, care a fost intentat de Epamedia.

Dumitru Ivanov a menționat că fracțiunea PAS va solicita convocarea „de urgență” a unei ședințe CMC, la care edilul capitalei să prezinte explicații.

„Primarul Ion Ceban trebuie să răspundă public de ce a ascuns aceste informații de consilierii municipali și de cetățenii acestui oraș, de ce a permis prelungirea automată a acestui contract, de ce nu apără acum interesele municipiului, care riscă să piardă zeci de miliarde de lei”, a subliniat el.

Reacția Primăriei municipiului Chișinău

După declarațiile membrilor PAS, Primăria Chișinău a venit cu o reacție.

„Încă în anii 2021–2022, Primăria Chișinău a venit cu propunerea de a fi încheiată tranzacția de împăcare pentru a nu se ajunge într-un litigiu. În acest subiect au fost implicați și consilieri municipali din toate fracțiunile, inclusiv prin includerea pe ordinea de zi a ședințelor CMC, privind aprobarea de către CMC a semnării unei tranzacții de împăcare. Acest subiect a fost politizat de fiecare dată și s-a evitat soluționarea pe cale amiabilă de către Consiliul Municipal.

Totodată, în noiembrie 2024 a fost semnată dispoziția privind crearea grupului de lucru, cu implicarea și a consilierilor municipali din toate fracțiunile, privind identificarea soluțiilor și continuarea discuțiilor privind încheierea unei tranzacții de împăcare. La ședințele acestui grup de lucru, acest subiect a fost din nou politizat de către consilierii municipali și nu s-a ajuns la niciun consens, deși din partea partenerului privat era deschidere pentru a fi încheiată o tranzacție de împăcare. De fiecare dată au fost blocaje, iar consilierii municipali care sunt membri ai grupului de lucru, în loc să susțină această propunere, au ales în continuare să facă politică pe acest subiect”, a menționat instituția într-un comunicat pe Facebook.

Primăria a mai spus că „în ultimii ani s-au întreprins toate măsurile pentru a evita prejudicierea bugetului municipal”.

Totodată, aceasta a declarat că informațiile despre Primăria Chișinău sunt amplasate în stațiile de așteptare ale instituției.

Amintim că scandalul cu privire la contractul dintre Primăria Chișinău și Epamedia a izbucnit după ce pe, 22 aprilie, consilierul municipal al Platformei DA, Victor Chironda, a anunțat că firma a demarat un proces în arbitraj internațional. Atunci, primăria a declarat că nu recunoaște cifra de 66 milioane de euro solicitată de Epamedia drept prejudiciu și că Ion Ceban „nu are nicio implicare”.
If you have found a spelling error, please, notify us by selecting that text and pressing Ctrl+Enter.

Știri similare

0
Sondaj standard

Ți-a plăcut pluginul nostru?

pexels.com

Un cetățean a scos la iveală atacul cibernetic din Moldovei. Noi detalii despre scurgerea masivă de date

Agenția de Guvernare Electronică (AGE) a făcut publice noi detalii despre atacul cibernetic de amploare asupra serviciilor guvernamentale din Republica Moldova. Într-un comentariu pentru NewsMaker, instituția a explicat prin intermediul căror servicii au obținut atacatorii acces la datele cu caracter personal ale cetățenilor, ce deficiențe de securitate au făcut posibil acest lucru și cum au descoperit autoritățile atacul. Totodată, agenția admite că persoanele afectate ar putea să nu fie informate individual.

Cum au descoperit autoritățile atacul cibernetic

Potrivit AGE, pe 22 octombrie, un cetățean a sesizat instituția după ce a observat o accesare suspectă a datelor sale cu caracter personal în istoricul accesărilor din EVO Cabinet. În aceeași zi, autoritățile au identificat o activitate neobișnuită în serviciile digitale guvernamentale și în solicitările de acces la date.

Analiza ulterioară a jurnalelor tehnice a arătat că acțiunile neautorizate începuseră mai devreme. Conform datelor preliminare, atacatorii au încercat să extragă date cu caracter personal în perioada 19–23 octombrie. AGE a precizat că ora exactă la care au început să fie exploatate vulnerabilitățile, precum și circumstanțele în care a fost descoperit atacul, sunt încă stabilite în cadrul investigației.

Prin intermediul căror servicii au obținut atacatorii acces la date

Printre serviciile guvernamentale vizate de atacul cibernetic se numără serviciul electronic al Agenției Naționale a Arhivelor și serviciul Agenției Servicii Publice (ASP) pentru programarea la examenele de obținere a permisului de conducere.

Potrivit AGE, investigația preliminară a scos la iveală deficiențe în ceea ce privește controlul accesului la date și verificarea informațiilor de autentificare în anumite sisteme. Aceste vulnerabilități le-au permis atacatorilor să transmită automat solicitări și să obțină datele cu caracter personal ale altor persoane.

Verificările au fost extinse și asupra altor componente și servicii electronice. Din acest motiv, pe 23 octombrie, autoritățile au decis să deconecteze preventiv 82 de servicii guvernamentale, peste 30 de sisteme informaționale și panouri administrative.

AGE a refuzat să ofere detalii tehnice despre vulnerabilitățile identificate, invocând faptul că investigația este în desfășurare și că dezvăluirea acestora ar putea crea riscul repetării atacului.

Au fost verificate sistemele înainte de atac?

Agenția a răspuns și la întrebările privind efectuarea unor audituri independente de securitate informațională și a testelor de penetrare asupra sistemelor vizate, data celor mai recente verificări, eventualele vulnerabilități identificate de specialiști și măsurile luate pentru remedierea acestora.

AGE a comunicat că sistemele informaționale guvernamentale sunt supuse periodic verificărilor de securitate, inclusiv cu implicarea specialiștilor din domeniu. Potrivit instituției, înainte de incident, verificările nu au identificat vulnerabilități critice care să indice riscurile materializate în timpul atacului.

Totuși, Agenția nu a precizat dacă au fost efectuate anume audituri independente, când au avut loc ultimele verificări și dacă specialiștii au identificat alte vulnerabilități, mai puțin grave. AGE a mai menționat că evoluția amenințărilor cibernetice, inclusiv prin utilizarea inteligenței artificiale, impune îmbunătățirea continuă a mecanismelor de protecție.

„În urma identificării incidentului, AGE, în colaborare cu instituțiile responsabile de securitate cibernetică, Agenția pentru Securitate Cibernetică și Serviciul Tehnologia Informației și Securitate Cibernetică, a inițiat verificări suplimentare ale serviciilor și sistemelor informaționale. Totodată, în procesul de testare și identificare a eventualelor vulnerabilități suplimentare a fost implicată și expertiza tehnică oferită de Orange Moldova, în baza unei colaborări pro bono. Rezultatele acestor activități vor fundamenta măsurile suplimentare de consolidare a securității sistemelor guvernamentale”, a comunicat AGE.

Cum vor fi informați cetățenii afectați

Potrivit estimărilor preliminare ale AGE, în perioada 19–23 octombrie, atacatorii au transmis solicitări care au vizat aproximativ un milion de numere de identificare de stat (IDNP). Indicii privind accesarea neautorizată a datelor au fost identificați în cazul a aproximativ 750 000 de IDNP-uri.

Instituția a subliniat că cifrele sunt preliminare, iar numărul exact al cetățenilor ale căror date au fost efectiv extrase nu este deocamdată cunoscut. Totodată, categoriile de informații care ar fi putut fi compromise diferă de la o persoană la alta. În prezent, specialiștii analizează jurnalele tehnice și datele care ar fi putut ajunge în posesia atacatorilor, pentru a stabili numărul persoanelor afectate și tipurile de informații divulgate.

Întrebată cum vor fi informați cetățenii, AGE a comunicat că analizează mecanismele de notificare prevăzute de lege. Printre acestea se numără și posibilitatea aplicării unei prevederi care permite înlocuirea notificărilor individuale cu informarea publică, în cazul în care contactarea fiecărei persoane afectate ar presupune eforturi disproporționate. Legea prevede însă că informarea publică trebuie să fie la fel de eficientă ca notificarea individuală.

Pe de altă parte, pe 30 octombrie, AGE a anunțat public că lucrează la elaborarea unui mecanism de notificare individuală a persoanelor afectate. În răspunsul scris, agenția a precizat că modalitatea finală de informare va fi stabilită în funcție de rezultatele investigației, evaluarea riscurilor și responsabilitatea instituțiilor care prelucrează date cu caracter personal.

Anterior, avocatul Vadim Vieru a explicat pentru NM că, în opinia sa, statul dispune de suficiente posibilități pentru a informa individual cetățenii, inclusiv prin intermediul platformelor EVO și MCabinet, precum și al datelor de contact din registrele de stat. Acesta a subliniat că fiecare persoană afectată trebuie să fie informată despre ce s-a întâmplat cu datele sale cu caracter personal, care sunt posibilele consecințe și ce măsuri au întreprins autoritățile. În opinia avocatului, lipsa unei notificări corespunzătoare ar putea constitui, în sine, o încălcare a legii.

Ce măsuri au fost luate după atac

AGE a comunicat că, pe 26 octombrie, a informat Banca Națională a Moldovei despre incident. În ziua următoare, instituția a transmis notificări autorităților publice care furnizează date prin intermediul platformei MConnect, solicitându-le să verifice accesările suspecte, să analizeze jurnalele tehnice și să adopte măsuri suplimentare de securitate.

Pentru protejarea persoanelor în vârstă și a altor categorii vulnerabile, autoritățile intenționează să distribuie recomandări privind identificarea și prevenirea tentativelor de fraudă prin diverse canale, inclusiv prin intermediul Centrelor Unificate de Prestare a Serviciilor din localitățile rurale.

Agenția a oferit detalii și despre tentativele ulterioare de atac, care au fost blocate de autorități pe 25 și 27 octombrie. Deocamdată, nu s-a stabilit dacă în spatele acestor incidente s-au aflat aceiași atacatori. AGE a precizat că amenințarea persistă, iar specialiștii continuă să înregistreze tentative de atac. Până în prezent, nu au fost identificate noi cazuri de extragere neautorizată a datelor cu caracter personal în urma acestor tentative.

Amintim că, în această săptămână, Republica Moldova s-a confruntat cu un atac cibernetic de amploare asupra serviciilor guvernamentale. Atacatorii ar fi putut obține date cu caracter personal asociate cu aproximativ 750 000 de IDNP-uri, iar autoritățile au avertizat că informațiile ar putea fi folosite de escroci. NM a adunat AICI principalele informații despre incident și a explicat cum pot afla cetățenii dacă datele lor au fost compromise, dacă autoritățile sunt obligate să informeze persoanele afectate și dacă acestea pot solicita despăgubiri.

Nu mai sunt articole de afișat.
0
Sondaj standard

Ți-a plăcut pluginul nostru?

x
x

Spelling error report

The following text will be sent to our editors: