Migdalele moldovenești au uimit spaniolii

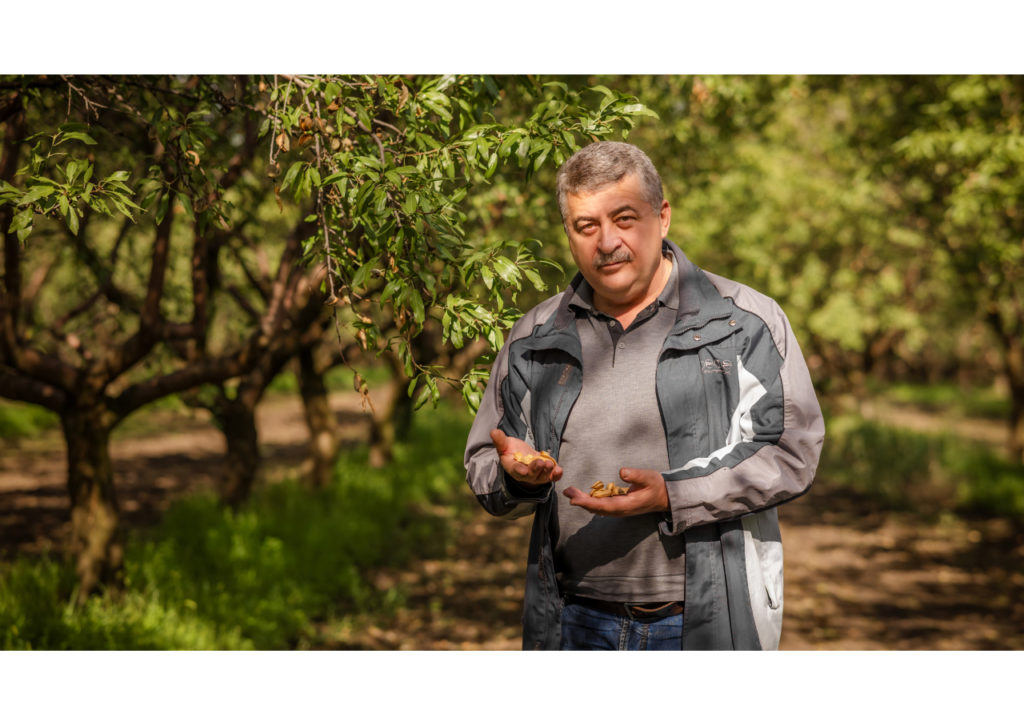
Migdalele au devenit unul din cele mai populare alimente pentru un mod sănătos de viață, cu beneficii surprinzătoare. Dar tu știai că aceste fructe dulci și hrănitoare, cu origini mediteraneene, sunt cultivate cu succes și în Moldova? Simion Cerneanu, inginer-constructor de profesie și client Microinvest, a început să se ocupe cu pomicultura în anul 2005. Astăzi are peste 60 de hectare de nuci și 30 de hectare de migdale, exportate în țări precum: Spania, Macedonia, Albania, Turcia și Azerbaidjan.  

Cât de profitabil este să cultivi migdali în Moldova, care este cheia succesului unei roade bune și cum a reușit să uimească spaniolii cu migdalele moldovenești, află din acest interviu.

– Mulți dintre noi am văzut migdale doar pe rafturile magazinelor. Cum ați început să le cultivați în Moldova și cât de capricioase sunt?

– Ideea de a planta o livadă ne-a venit încă în anul 2005, dar înainte de face acest pas, am studiat foarte detaliat această ramură. Eu sunt inginer-constructor de profesie și iată că peste ani am ajuns agronom. Inițial am plantat nuci, după care, în 2008 am plantat livada de migdali. În acea perioadă noi eram printre pionierii acestei ramuri agricole, mai puțin studiate și explorate în țara noastră. Totuși, asta nu ne-a oprit. Am căutat și studiat literatură din domeniu de peste hotare, ca să știm toți pașii și provocările. De la plantare și până la prima roadă a fost o cale lungă, dar pe care am parcurs-o cu susținerea și ajutorul familiei.

– Ce ar trebui să știm despre migdale, atât ca consumatori, cât și agricultori, interesați de cultivarea acestor pomi fructiferi?

– Despre migdale, cu siguranță știți cât de benefice și hrănitoare sunt. Acestea pot fi consumate crude sau folosite pentru diverse gustări, deserturi, băuturi și chiar bucate. Au beneficii uimitoare pentru creier, piele, inimă, îmbunătățesc nivelul de colesterol, funcția neurologică, previn diabetul și alte boli. În plus, sunt cea mai bună alegere pentru persoanele cu intoleranță la lactoză. Ce ține de migdali, sunt niște pomi fructiferi pe cât de frumoși, pe atât de capricioși. În primii ani de când am sădit livada, am avut o perioadă când nu au dat roade deloc. Nu înțelegeam care poate fi cauza, pentru că îi îngrijeam conform protocoalelor. Copacii erau frumoși, dar pur și simplu nu rodeau. Am apelat la toți specialiștii din Moldova, dar nimeni nu a putut să ne dea o soluție. Am apelat chiar și la specialiști de peste hotare, din Germania și Olanda. Un horticultor experimentat din Olanda a venit în Moldova, dar tot nu am găsit o rezolvare. După analize minuțioase a solului, am reușit totuși să identificăm și să rezolvăm problema și să îi fructificăm. Abia în 2016 am exportat prima roadă în Spania. Dar s-a meritat. Spaniolii nu ne credeau că noi cultivăm acest soi și reușim să obținem până la 45% de miez.

– Știm că migdalii necesită o tehnică specială de recoltare și prelucrare? Povestiți-ne un pic despre aceste etape.

– Da, cultivarea și recoltarea migdalelor este un proces minuțios și complex, alcătuit din mai multe etape. Prima și cea mai importantă este analiza și prelucrarea solului, de asemenea irigarea, păstrarea umidității în sol, protejarea de înghețuri. Acum suntem în sezonul de recoltare. Noi culegem migdalele cu o mașină specială, le punem într-un vas mare, le transportăm la mașina de decojit, după care în uscătorie. În uscătorie, migdalele petrec până la 40 de ore, la temperaturi de maxim 34 de grade, ca să nu-și piardă substanțele nutritive. În coajă, acestea pot fi păstrate și câțiva ani, iar decojite, doar câteva luni. Când mergem la târguri noi mereu le ducem proaspete. Da, nu e ușor deloc să crești și să recoltezi migdale, dar e o afacere foarte plăcută, mai ales primăvara, când migdalii sunt în floare. De ceva timp, au început să vină miri la noi să-și facă poze în livadă. E ceva neobișnuit. Floarea de migdal e foarte frumoasă. Are un miros gingaș, care se păstrează câteva săptămâni. Mai nou, ne-au întrebat și despre excursii în livada de migdali și ne-a plăcut ideea.

– Nu putem să nu vă întrebăm și despre nucile grecești – un fruct foarte răspândit în țara noastră, dar și profitabil. Ce soiuri cultivați și care e secretul unei roade bune?

– Noi cultivăm un soi francez de nuci, Franquette. E un soi vechi, dar calitativ și rezistent. În Franța, 95% din livezile de nuci sunt anume Franquette. La început credeam că nucii doar se sădesc și așteptăm roada. În realitate e altfel, dacă vrei o roadă bună trebuie să îngrijești nucii corespunzător. Totul vine cu experiența și dacă natura ține cu tine. În agricultură, orice afacere este riscantă. Nu știi cum vor fi condițiile climaterice mâine sau în următorul sezon. Poți doar minimiza riscurile. Am rămas la acest soi pentru că știm că a fost testat în timp, e rezistent la înghețuri și s-a adaptat destul de bine climei și solului nostru.

– Ce planuri aveți pentru următorii ani? Care este rolul Microinvest în dezvoltarea afacerii?

– Microinvest este colacul nostru de salvare de fiecare dată când avem nevoie de o investiție rapidă. Fiind de mulți ani în agricultură, am accesat multe credite, de la diverse organizații. Suntem mulțumiți și de bănci, doar că acestea acționează cam încet. Prima oară am apelat la Microinvest când aveam nevoie urgent de un utilaj pentru câmp. Al nostru vechi s-a defectat și trebuia cât mai rapid să începem lucrările. La magazinul unde am apelat ne-au recomandat Microinvest. Și în doar 2 ore am primit finanțarea. Îmi place că au o echipă tânără și energică și că reacționează foarte repede la necesitățile clienților. La sigur vom apela și pentru alte credite, mai ales că avem planuri frumoase de dezvoltare. Ne gândim să investim în linia de procesare, să mai plantăm nuci și să producem derivate din migdale: făină, ulei, fulgi și cremă. Iar asta cere investiții mari și parteneri de încredere.

*Microinvest este unica organizație de creditare nebancară din Moldova, deținătoare a Certificatului Internațional de Protecție a Clienților. Acesta presupune un proces de creditare responsabil și transparent, bazat pe principii respectuoase de deservire a clienților, abordare corectă și echitabilă.
Știri similare

0
Sondaj standard

Ți-a plăcut pluginul nostru?

Imagine simbol

O dronă a intrat neautorizat în spațiul aerian al Republicii Moldova. Zborurile în nordul și centrul țării, restricționate temporar (UPDATE)

(ACTUALIZARE 17:58) Ministerul Apărării a informat că drona a părăsit spațiul aerian național.

În urma reevaluării situației privind securitatea spațiului aerian național, la ora 17:14, spațiul aerian în zonele de nord și centru ale Republicii Moldova a fost redeschis.

Centrul Operații Aeriene continuă monitorizarea spațiului aerian al Republicii Moldova, în coordonare cu autoritățile competente și partenerii.

ȘTIRE INIȚIALĂ

O dronă a survolat neautorizat spațiul aerian al Republicii Moldova, în după-amiaza zilei de 31 octombrie, fiind detectată inițial în direcția localității Plopi, raionul Rîbnița. Aparatul de zbor a dispărut de pe sistemele de monitorizare radar în apropierea localității Țibirica, raionul Călărași. Anunțul a fost făcut de Ministerul Apărării, care a precizat că, în contextul incidentului, spațiul aerian a fost închis temporar în nordul și sudul țării.

Potrivit instituției, Centrul Operații Aeriene al Armatei Naționale a înregistrat zborul neautorizat la ora 16:24. Drona se deplasa din direcția localității Semionovca, regiunea Odesa, Ucraina, spre localitatea Plopi, raionul Rîbnița, în regiunea transnistreană.

Ulterior, aparatul de zbor a fost identificat în zona localității Bănești, raionul Telenești.

Din motive de securitate, la ora 16:46 a fost restricționat spațiul aerian în zona de nord a țării, iar la ora 16:52 – în zona centrală.

La ora 16:54, drona a dispărut de pe sistemele de monitorizare radar, în apropierea localității Țibirica, raionul Călărași.

Centrul Operații Aeriene continuă monitorizarea spațiului aerian al Republicii Moldova, în coordonare cu autoritățile competente și partenerii.

În acest context, Ministerul Apărării a îndemnat cetățenii să nu se apropie de aparatele de zbor suspecte sau de eventualele fragmente ale acestora și să nu le atingă ori să le deplaseze, deoarece pot conține elemente explozive.

Persoanele care descoperă astfel de obiecte sunt rugate să rețină locul în care se află, să se îndepărteze la o distanță de cel puțin 500 de metri și să evite utilizarea telefonului în apropierea acestora. Ulterior, trebuie să apeleze Serviciul 112.

Коллаж NewsMaker

Accident fatal în raionul Ungheni: un bărbat a murit după ce mașina sa s-a ciocnit cu un camion

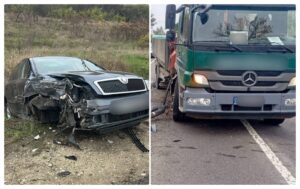
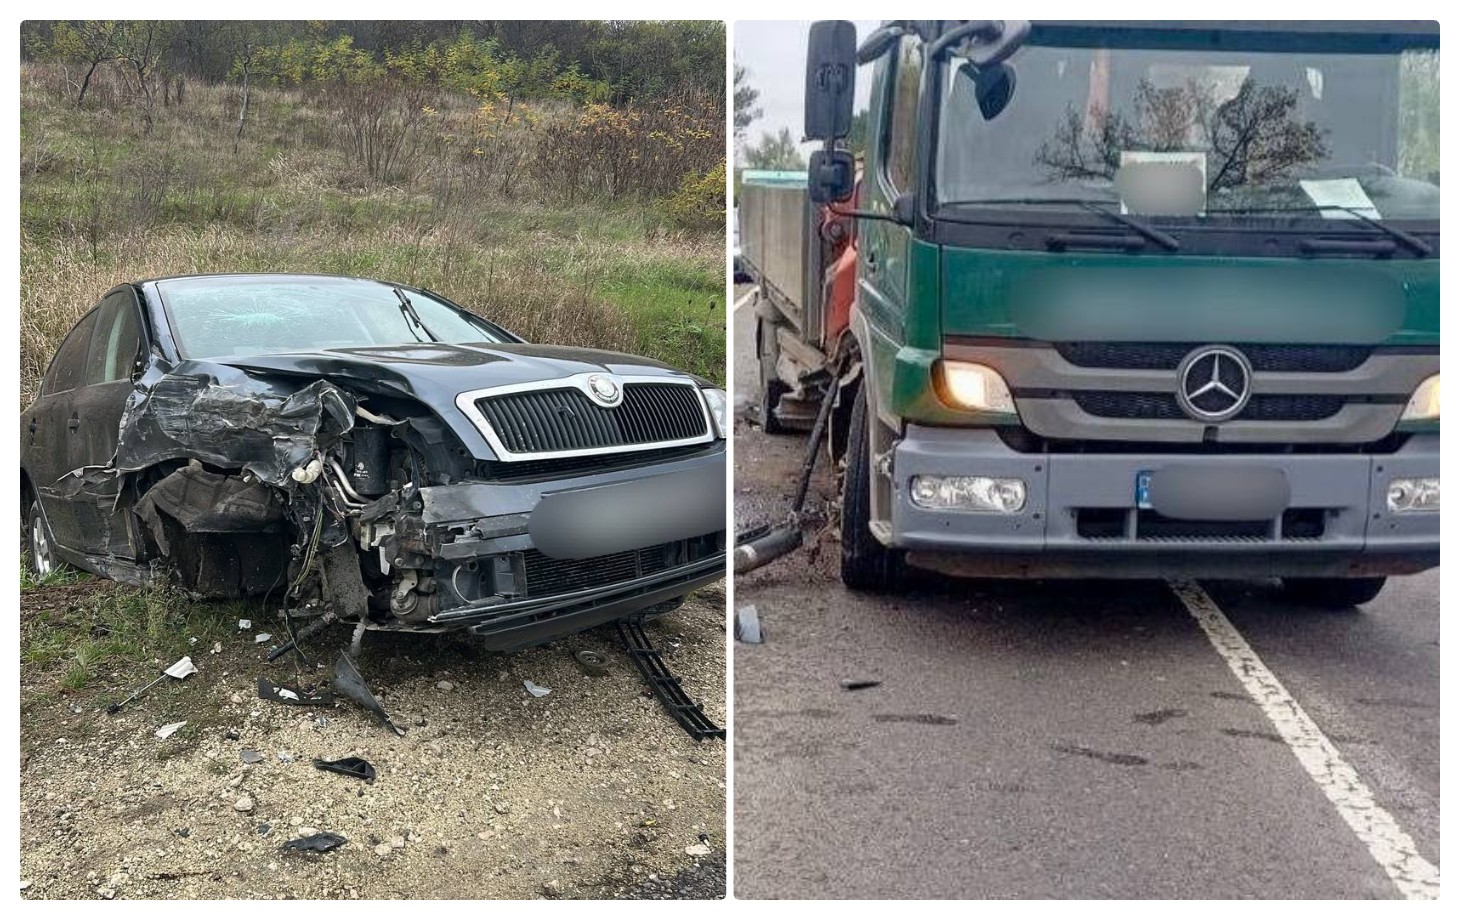
Un bărbat de 65 de ani a murit în urma unui accident rutier produs în localitatea Pîrlița, raionul Ungheni, pe 31 octombrie. Mașina pe care o conducea s-a ciocnit cu un camion care transporta materiale de construcție. Informațiile au fost confirmate de Inspectoratul General al Poliției (IGP) într-un comunicat.

Potrivit IGP, preliminar, șoferul automobilului de model Skoda ar fi pierdut controlul volanului din motive care urmează să fie stabilite și a ajuns pe contrasens, unde s-a tamponat cu camionul condus de un bărbat de 41 de ani.

În urma impactului, șoferul Skodei a fost transportat la spital, însă a decedat din cauza traumatismelor suferite.

Șoferul camionului a fost supus testării alcoolscopice, rezultatul fiind negativ.

Polițiștii continuă cercetările pentru a stabili toate circumstanțele producerii accidentului.

Imagine simbol

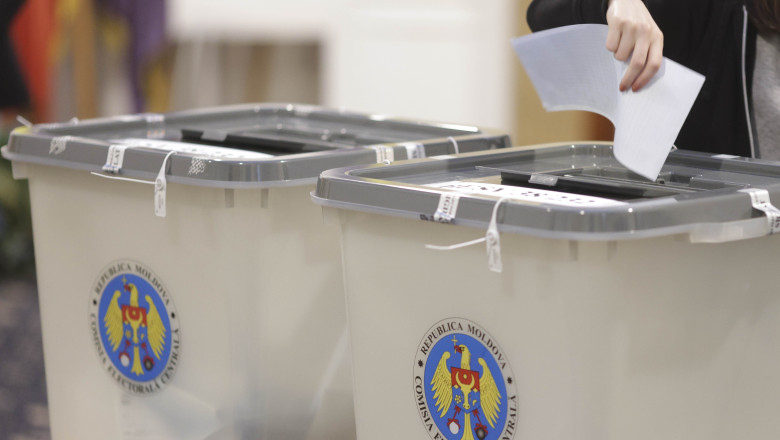
CEC renunță la identificarea alegătorilor în baza buletinelor digitale la alegerile locale noi din 1 noiembrie, după atacul cibernetic

Comisia Electorală Centrală (CEC) a decis, în cadrul ședinței din 31 octombrie, că la alegerile locale noi și referendumului local din 1 noiembrie, nu vor fi aplicate prevederile privind identificarea alegătorilor în baza versiunii digitale a cărții de identitate sau a buletinului de identitate al cetățeanului Republicii Moldova, generate prin intermediul portofelului guvernamental pentru identitate digitală EVO. Astfel, cetățenii vor trebui să prezinte la secțiile de votare actele de identitate în format fizic.

Potrivit unui comunicat emis de CEC, decizia a fost luată în contextul recentului atac cibernetic care a vizat serviciile publice digitale ale statului. Măsura are drept scop prevenirea eventualelor riscuri asociate utilizării mecanismelor de identificare digitală.

„CEC menține dialogul cu Agenția de Guvernare Electronică în vederea utilizării mecanismelor de identificare digitală a alegătorilor la scrutinele viitoare, după finalizarea tuturor verificărilor de securitate și confirmarea siguranței serviciilor respective”, a transmis autoritatea electorală.

Amintim că, pe 23 octombrie, CEC a anunțat că urmează să testeze, împreună cu Agenția de Guvernare Electronică, identificarea alegătorilor cu ajutorul actului de identitate digital din aplicația EVO la alegerile din Găgăuzia, programate pentru 15 noiembrie. Sistemul de identificare digitală urma să fie testat și la alegerile locale din 1 noiembrie, în satele Cairaclia și Novosiolovca din raionul Taraclia, orașul Costești din raionul Rîșcani, satul Miciurin din raionul Drochia, precum și în satele Tomai și Cișmichioi din Găgăuzia.

***

Pe 27 octombrie, Agenția de Guvernare Electronică a anunțat că, potrivit estimărilor preliminare, în urma atacurilor cibernetice asupra sistemelor guvernamentale au fost extrase neautorizat date asociate cu aproximativ 750 000 de IDNP-uri.

Printre informațiile vizate se numără date de identificare, informații despre familie, sănătate, prestații sociale, venituri și bunuri. Autoritățile au precizat că nu toate persoanele afectate au avut expuse toate aceste categorii de date. Datele cardurilor bancare nu au fost afectate, potrivit AGE.

Instituția a avertizat că informațiile extrase ar putea fi folosite în tentative de fraudă și a îndemnat cetățenii să nu comunice parole sau coduri de autentificare și să verifice solicitările suspecte prin canalele oficiale ale instituțiilor.

Procuratura Generală a conformat pentru NM, pe 30 octombrie, că pe caz a fost pornită o urmărire penală, în baza bănuielii rezonabile de încălcare a inviolabilității vieții private și divulgare a datelor urmăririi penale.

NewsMaker a aflat cum pot cetățenii verifica dacă datele lor au fost extrase, dacă autoritățile sunt obligate să informeze persoanele afectate și în ce condiții acestea pot obține despăgubiri – AICI.

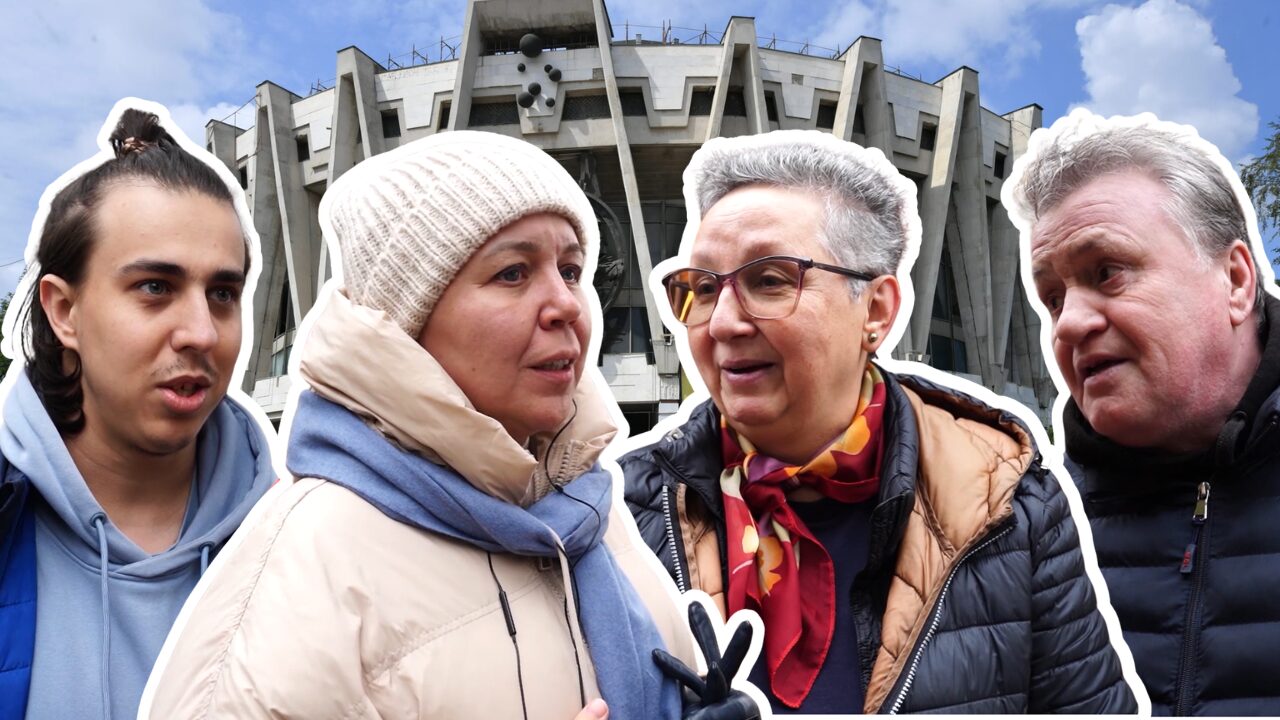
VIDEO „Centrul istoric dispare puțin câte puțin”. Ce locuri din Chișinău vor locuitorii să păstreze?

Chișinăul se schimbă: în locul clădirilor vechi apar construcții moderne, casele istorice dispar treptat, iar locurile cunoscute de orășeni capătă un nou aspect. Unii consideră că modernizarea face orașul mai interesant și mai confortabil, în timp ce alții se tem că acesta își pierde farmecul și patrimoniul istoric. Cu ocazia Zilei Mondiale a Orașelor, marcată pe 31 octombrie, NewsMaker a ieșit în stradă pentru a afla ce clădiri și locuri din capitală consideră locuitorii importante de păstrat, ce le lipsește din aspectul actual al orașului și cum și-ar dori să arate Chișinăul în viitor.

În Chișinău se află numeroase clădiri cu valoare arhitecturală și istorică, o parte dintre ele fiind incluse în Registrul monumentelor ocrotite de stat. Ziua Mondială a Orașelor este marcată anual pe 31 octombrie, la inițiativa ONU. Instituită în 2013, aceasta promovează dezvoltarea unor orașe durabile, incluzive și sigure. În acest an, tema este regenerarea urbană și accesul tuturor la locuințe adecvate.


Abonați-vă la canalul de Telegram NewsMaker în română. Relatăm despre cele mai importante știri din țară și de peste hotare.


pexels.com

Un cetățean a scos la iveală atacul cibernetic din Moldovei. Noi detalii despre scurgerea masivă de date

Agenția de Guvernare Electronică (AGE) a făcut publice noi detalii despre atacul cibernetic de amploare asupra serviciilor guvernamentale din Republica Moldova. Într-un comentariu pentru NewsMaker, instituția a explicat prin intermediul căror servicii au obținut atacatorii acces la datele cu caracter personal ale cetățenilor, ce deficiențe de securitate au făcut posibil acest lucru și cum au descoperit autoritățile atacul. Totodată, agenția admite că persoanele afectate ar putea să nu fie informate individual.

Cum au descoperit autoritățile atacul cibernetic

Potrivit AGE, pe 22 octombrie, un cetățean a sesizat instituția după ce a observat o accesare suspectă a datelor sale cu caracter personal în istoricul accesărilor din EVO Cabinet. În aceeași zi, autoritățile au identificat o activitate neobișnuită în serviciile digitale guvernamentale și în solicitările de acces la date.

Analiza ulterioară a jurnalelor tehnice a arătat că acțiunile neautorizate începuseră mai devreme. Conform datelor preliminare, atacatorii au încercat să extragă date cu caracter personal în perioada 19–23 octombrie. AGE a precizat că ora exactă la care au început să fie exploatate vulnerabilitățile, precum și circumstanțele în care a fost descoperit atacul, sunt încă stabilite în cadrul investigației.

Prin intermediul căror servicii au obținut atacatorii acces la date

Printre serviciile guvernamentale vizate de atacul cibernetic se numără serviciul electronic al Agenției Naționale a Arhivelor și serviciul Agenției Servicii Publice (ASP) pentru programarea la examenele de obținere a permisului de conducere.

Potrivit AGE, investigația preliminară a scos la iveală deficiențe în ceea ce privește controlul accesului la date și verificarea informațiilor de autentificare în anumite sisteme. Aceste vulnerabilități le-au permis atacatorilor să transmită automat solicitări și să obțină datele cu caracter personal ale altor persoane.

Verificările au fost extinse și asupra altor componente și servicii electronice. Din acest motiv, pe 23 octombrie, autoritățile au decis să deconecteze preventiv 82 de servicii guvernamentale, peste 30 de sisteme informaționale și panouri administrative.

AGE a refuzat să ofere detalii tehnice despre vulnerabilitățile identificate, invocând faptul că investigația este în desfășurare și că dezvăluirea acestora ar putea crea riscul repetării atacului.

Au fost verificate sistemele înainte de atac?

Agenția a răspuns și la întrebările privind efectuarea unor audituri independente de securitate informațională și a testelor de penetrare asupra sistemelor vizate, data celor mai recente verificări, eventualele vulnerabilități identificate de specialiști și măsurile luate pentru remedierea acestora.

AGE a comunicat că sistemele informaționale guvernamentale sunt supuse periodic verificărilor de securitate, inclusiv cu implicarea specialiștilor din domeniu. Potrivit instituției, înainte de incident, verificările nu au identificat vulnerabilități critice care să indice riscurile materializate în timpul atacului.

Totuși, Agenția nu a precizat dacă au fost efectuate anume audituri independente, când au avut loc ultimele verificări și dacă specialiștii au identificat alte vulnerabilități, mai puțin grave. AGE a mai menționat că evoluția amenințărilor cibernetice, inclusiv prin utilizarea inteligenței artificiale, impune îmbunătățirea continuă a mecanismelor de protecție.

„În urma identificării incidentului, AGE, în colaborare cu instituțiile responsabile de securitate cibernetică, Agenția pentru Securitate Cibernetică și Serviciul Tehnologia Informației și Securitate Cibernetică, a inițiat verificări suplimentare ale serviciilor și sistemelor informaționale. Totodată, în procesul de testare și identificare a eventualelor vulnerabilități suplimentare a fost implicată și expertiza tehnică oferită de Orange Moldova, în baza unei colaborări pro bono. Rezultatele acestor activități vor fundamenta măsurile suplimentare de consolidare a securității sistemelor guvernamentale”, a comunicat AGE.

Cum vor fi informați cetățenii afectați

Potrivit estimărilor preliminare ale AGE, în perioada 19–23 octombrie, atacatorii au transmis solicitări care au vizat aproximativ un milion de numere de identificare de stat (IDNP). Indicii privind accesarea neautorizată a datelor au fost identificați în cazul a aproximativ 750 000 de IDNP-uri.

Instituția a subliniat că cifrele sunt preliminare, iar numărul exact al cetățenilor ale căror date au fost efectiv extrase nu este deocamdată cunoscut. Totodată, categoriile de informații care ar fi putut fi compromise diferă de la o persoană la alta. În prezent, specialiștii analizează jurnalele tehnice și datele care ar fi putut ajunge în posesia atacatorilor, pentru a stabili numărul persoanelor afectate și tipurile de informații divulgate.

Întrebată cum vor fi informați cetățenii, AGE a comunicat că analizează mecanismele de notificare prevăzute de lege. Printre acestea se numără și posibilitatea aplicării unei prevederi care permite înlocuirea notificărilor individuale cu informarea publică, în cazul în care contactarea fiecărei persoane afectate ar presupune eforturi disproporționate. Legea prevede însă că informarea publică trebuie să fie la fel de eficientă ca notificarea individuală.

Pe de altă parte, pe 30 octombrie, AGE a anunțat public că lucrează la elaborarea unui mecanism de notificare individuală a persoanelor afectate. În răspunsul scris, agenția a precizat că modalitatea finală de informare va fi stabilită în funcție de rezultatele investigației, evaluarea riscurilor și responsabilitatea instituțiilor care prelucrează date cu caracter personal.

Anterior, avocatul Vadim Vieru a explicat pentru NM că, în opinia sa, statul dispune de suficiente posibilități pentru a informa individual cetățenii, inclusiv prin intermediul platformelor EVO și MCabinet, precum și al datelor de contact din registrele de stat. Acesta a subliniat că fiecare persoană afectată trebuie să fie informată despre ce s-a întâmplat cu datele sale cu caracter personal, care sunt posibilele consecințe și ce măsuri au întreprins autoritățile. În opinia avocatului, lipsa unei notificări corespunzătoare ar putea constitui, în sine, o încălcare a legii.

Ce măsuri au fost luate după atac

AGE a comunicat că, pe 26 octombrie, a informat Banca Națională a Moldovei despre incident. În ziua următoare, instituția a transmis notificări autorităților publice care furnizează date prin intermediul platformei MConnect, solicitându-le să verifice accesările suspecte, să analizeze jurnalele tehnice și să adopte măsuri suplimentare de securitate.

Pentru protejarea persoanelor în vârstă și a altor categorii vulnerabile, autoritățile intenționează să distribuie recomandări privind identificarea și prevenirea tentativelor de fraudă prin diverse canale, inclusiv prin intermediul Centrelor Unificate de Prestare a Serviciilor din localitățile rurale.

Agenția a oferit detalii și despre tentativele ulterioare de atac, care au fost blocate de autorități pe 25 și 27 octombrie. Deocamdată, nu s-a stabilit dacă în spatele acestor incidente s-au aflat aceiași atacatori. AGE a precizat că amenințarea persistă, iar specialiștii continuă să înregistreze tentative de atac. Până în prezent, nu au fost identificate noi cazuri de extragere neautorizată a datelor cu caracter personal în urma acestor tentative.

Amintim că, în această săptămână, Republica Moldova s-a confruntat cu un atac cibernetic de amploare asupra serviciilor guvernamentale. Atacatorii ar fi putut obține date cu caracter personal asociate cu aproximativ 750 000 de IDNP-uri, iar autoritățile au avertizat că informațiile ar putea fi folosite de escroci. NM a adunat AICI principalele informații despre incident și a explicat cum pot afla cetățenii dacă datele lor au fost compromise, dacă autoritățile sunt obligate să informeze persoanele afectate și dacă acestea pot solicita despăgubiri.

Больше нет статей для показа
0
Sondaj standard

Ți-a plăcut pluginul nostru?

Spelling error report

The following text will be sent to our editors: